


ИИ научили вычислять пароли по глазам аватарки владельца Apple Vision Pro

ИИ научили вычислять пароли по глазам аватарки владельца Apple Vision Pro

ИИ научили вычислять пароли по глазам аватарки владельца Apple Vision Pro

Университетские исследователи показали, как удаленно получать пароли и другой ввод с виртуальной клавиатуры Vision Pro. Метод GAZEploit основан на анализе движения глаз аватарки в ходе видеосвязи на гаджете Apple и использует с этой целью ИИ.

Очки смешанной реальности Vision Pro предоставляют возможность управления взглядом (айтрекинга) и при видеозвонках создают 3D-аватар, отображаемый собеседнику. Команда из Университета Флориды и Техасского технологического университета обнаружила, что этот персонаж точно воспроизводит направление глаз юзера, фиксируемое клавиатурой, и в результате может слить вводимые данные.

Атака GAZEploit проводится в два этапа. Вначале определяются расположение и размеры виртуальной клавиатуры (путем геометрических расчетов), а также сам факт ввода текста — по концентрации взгляда, снижению частоты морганий и характерному чередованию саккад (последовательное перемещение глаз по деталям объекта) и фиксаций (пауз).

Для вычисления стабильности айтрекинга был создан алгоритм, а также установлен порог, позволяющий различать саккады и фиксации. Все необходимые данные исследователи собрали с помощью 30 добровольцев, скормили их рекуррентной нейронной сети и в итоге получили точность определения набора на клавиатуре 98%.

На втором этапе GAZEploit проводится анализ. Снятая с аватарки информация сопоставляется с раскладкой виртуальной клавиатуры, и по результатам делаются выводы.


По словам исследователей, им удалось добиться точности определения «нажатых» клавиш 85,9% (precision, доля правильно классифицированных объектов среди всех объектов, которые к этому классу отнес классификатор, в том числе неверно) и полноты 96,8% (отношение верно классифицированных объектов класса к общему числу элементов этого класса, с учетом ложноотрицательных срабатываний).

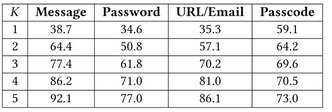
Таким же образом можно перехватить не только пароль, но и ПИН-код, сообщение, адрес имейл. «Угадайка» в лабораторных условиях (до пяти попыток) показала следующие результаты:


О найденной уязвимости минувшей весной было доложено разработчику гаджета, и в конце июля Apple выпустила патч для CVE-2024-40865 в составе сборки VisionOS 1.3.

Предыдущее обновление этой ОС (июньское 1.2) содержало заплатку для другой дыры, объявившейся в Vision Pro, — CVE-2024-27812. Недочет позволял обойти защиту виртуального пространства пользователя и вбросить в него анимированные и озвученные «страшилки» — змей, пауков, летучих мышей.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru