


Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

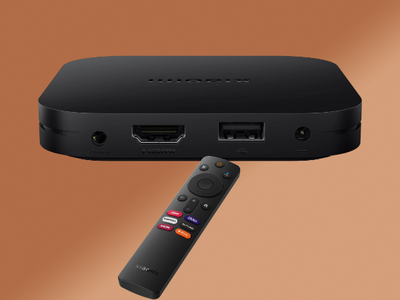
Специалисты «Доктор Веб» обнаружили массовое заражение телеприставок, работающих на устаревших версиях ОС Android. По оценкам вендора, заражено зловредом не менее 1,3 миллиона устройств в 197 странах, включая Россию.

Как отметили в «Доктор Веб», новый зловред был обнаружен еще в августе. Антивирус DrWeb на трех моделях телеприставок на Android обнаружил несанкционированные обращения к файловой системе.

Таким образом, был обнаружен бэкдор Vo1d, который маскировался под системный компонент void. Данный зловред скрытно загружает и устанавливает в систему другое ПО.

Это далеко не первый случай обнаружения зловредов для телеприставок и SmartTV на платформе Android. Ровно год назад «Доктор Веб» обнаружил зловред Pandora, который делал зараженные устройства частью DDoS-ботнетов.

«Возможной причиной того, что распространяющие Android.Vo1d злоумышленники выбрали своей целью именно ТВ-приставки, является то, что такие устройства часто работают на базе устаревших версий Android, в которых не закрыты уязвимости и для которых уже не выходят обновления. Например, модели у обратившихся к нам пользователей работают на базе Android 7.1 несмотря на то, что для некоторых из них в конфигурации указаны версии намного новее — Android 10 и Android 12. К сожалению, это нередкая практика, когда производители бюджетных устройств используют старые версии ОС и выдают их за более актуальные, чтобы повысить их привлекательность», — отметили в «Доктор Веб».

Проведенное аналитиками «Доктор Веб» исследование показало, что бэкдор Android.Vo1d заразил около 1 300 000 устройств, а география его распространения охватила почти 200 стран. Больше всего заражений было выявлено в Бразилии, Марокко, Пакистане, Саудовской Аравии, России, Аргентине, Эквадоре, Тунисе, Малайзии, Алжире и Индонезии.

Тем не менее источник вредоносной программы остается неизвестным. Он может быть связан с деятельностью других зловредов, которые эксплуатируют уязвимости операционной системы, особенно устаревших версий или тех, где пользователи получили права суперпользователя (так называемое «рутование»). В «Доктор Веб» не исключили и того, что бэкдор мог быть внедрен в прошивку, что также является довольно распространенной практикой.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru