

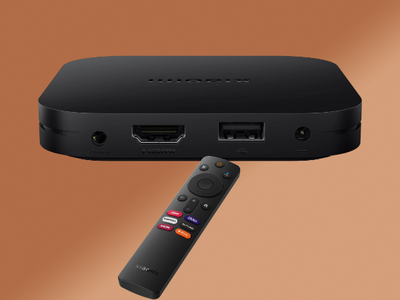

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Специалисты «Доктор Веб» обнаружили массовое заражение телеприставок, работающих на устаревших версиях ОС Android. По оценкам вендора, заражено зловредом не менее 1,3 миллиона устройств в 197 странах, включая Россию.

Как отметили в «Доктор Веб», новый зловред был обнаружен еще в августе. Антивирус DrWeb на трех моделях телеприставок на Android обнаружил несанкционированные обращения к файловой системе.

Таким образом, был обнаружен бэкдор Vo1d, который маскировался под системный компонент void. Данный зловред скрытно загружает и устанавливает в систему другое ПО.

Это далеко не первый случай обнаружения зловредов для телеприставок и SmartTV на платформе Android. Ровно год назад «Доктор Веб» обнаружил зловред Pandora, который делал зараженные устройства частью DDoS-ботнетов.

«Возможной причиной того, что распространяющие Android.Vo1d злоумышленники выбрали своей целью именно ТВ-приставки, является то, что такие устройства часто работают на базе устаревших версий Android, в которых не закрыты уязвимости и для которых уже не выходят обновления. Например, модели у обратившихся к нам пользователей работают на базе Android 7.1 несмотря на то, что для некоторых из них в конфигурации указаны версии намного новее — Android 10 и Android 12. К сожалению, это нередкая практика, когда производители бюджетных устройств используют старые версии ОС и выдают их за более актуальные, чтобы повысить их привлекательность», — отметили в «Доктор Веб».

Проведенное аналитиками «Доктор Веб» исследование показало, что бэкдор Android.Vo1d заразил около 1 300 000 устройств, а география его распространения охватила почти 200 стран. Больше всего заражений было выявлено в Бразилии, Марокко, Пакистане, Саудовской Аравии, России, Аргентине, Эквадоре, Тунисе, Малайзии, Алжире и Индонезии.

Тем не менее источник вредоносной программы остается неизвестным. Он может быть связан с деятельностью других зловредов, которые эксплуатируют уязвимости операционной системы, особенно устаревших версий или тех, где пользователи получили права суперпользователя (так называемое «рутование»). В «Доктор Веб» не исключили и того, что бэкдор мог быть внедрен в прошивку, что также является довольно распространенной практикой.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru