


Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

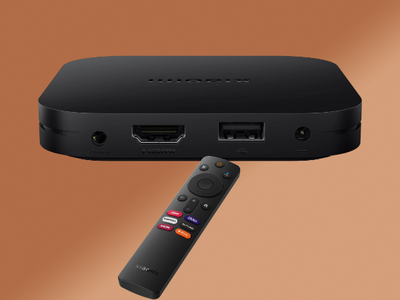
Специалисты «Доктор Веб» обнаружили массовое заражение телеприставок, работающих на устаревших версиях ОС Android. По оценкам вендора, заражено зловредом не менее 1,3 миллиона устройств в 197 странах, включая Россию.

Как отметили в «Доктор Веб», новый зловред был обнаружен еще в августе. Антивирус DrWeb на трех моделях телеприставок на Android обнаружил несанкционированные обращения к файловой системе.

Таким образом, был обнаружен бэкдор Vo1d, который маскировался под системный компонент void. Данный зловред скрытно загружает и устанавливает в систему другое ПО.

Это далеко не первый случай обнаружения зловредов для телеприставок и SmartTV на платформе Android. Ровно год назад «Доктор Веб» обнаружил зловред Pandora, который делал зараженные устройства частью DDoS-ботнетов.

«Возможной причиной того, что распространяющие Android.Vo1d злоумышленники выбрали своей целью именно ТВ-приставки, является то, что такие устройства часто работают на базе устаревших версий Android, в которых не закрыты уязвимости и для которых уже не выходят обновления. Например, модели у обратившихся к нам пользователей работают на базе Android 7.1 несмотря на то, что для некоторых из них в конфигурации указаны версии намного новее — Android 10 и Android 12. К сожалению, это нередкая практика, когда производители бюджетных устройств используют старые версии ОС и выдают их за более актуальные, чтобы повысить их привлекательность», — отметили в «Доктор Веб».

Проведенное аналитиками «Доктор Веб» исследование показало, что бэкдор Android.Vo1d заразил около 1 300 000 устройств, а география его распространения охватила почти 200 стран. Больше всего заражений было выявлено в Бразилии, Марокко, Пакистане, Саудовской Аравии, России, Аргентине, Эквадоре, Тунисе, Малайзии, Алжире и Индонезии.

Тем не менее источник вредоносной программы остается неизвестным. Он может быть связан с деятельностью других зловредов, которые эксплуатируют уязвимости операционной системы, особенно устаревших версий или тех, где пользователи получили права суперпользователя (так называемое «рутование»). В «Доктор Веб» не исключили и того, что бэкдор мог быть внедрен в прошивку, что также является довольно распространенной практикой.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru