


Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

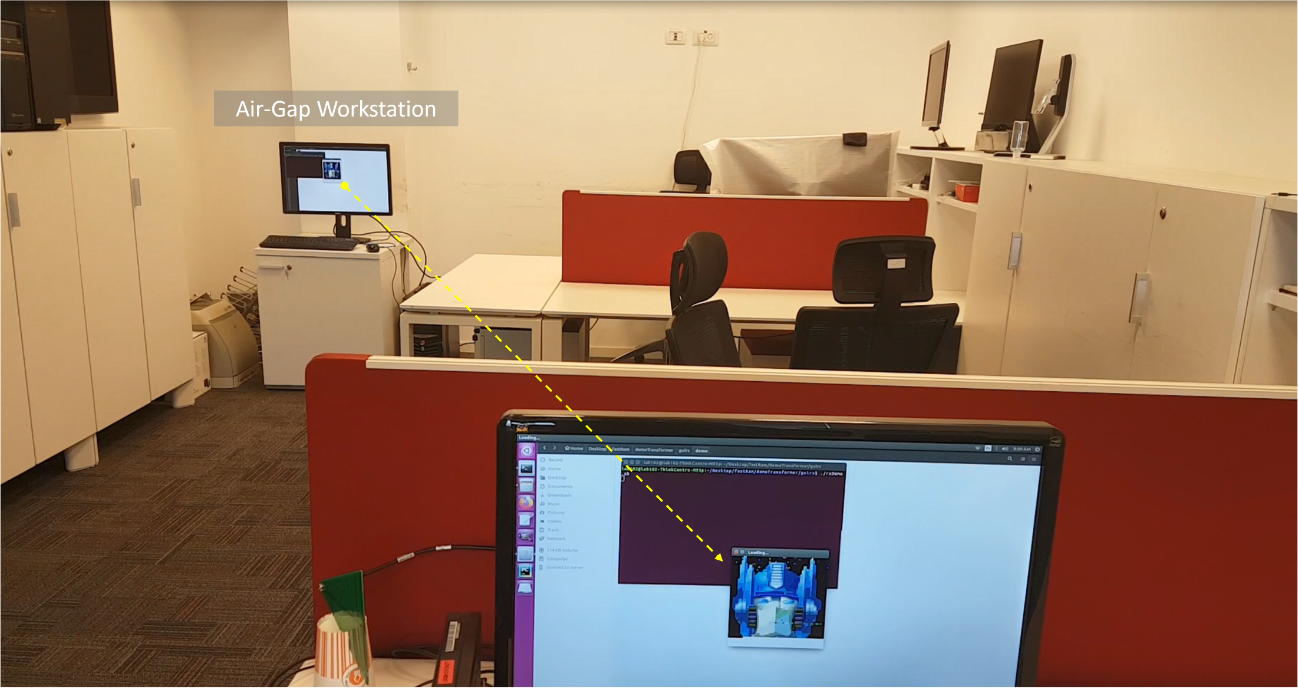
Группа израильских исследователей обнаружила возможность атаки, позволяющей перехватывать данные непосредственно из оперативной памяти оборудования. Она получила название RAMBO (Radiation of Air-gapped Memory Bus for Offense, перехват данных через воздушный зазор с помощью излучения).

Системы с воздушным зазором, не подключенные к публичному интернету, используются в критически важных средах с высокими требованиями к безопасности, включая госуправление, оборону, атомную энергетику, опасные производства.

Однако такие системы могут быть заражены вредоносными программами через недобросовестных сотрудников или цепочки поставок. Самым известным примером такой атаки стали Stuxnet и Industroyer.

Атака с помощью RAMBO, как сообщило издание BleepingComputer, позволяет перехватывать данные получателю, расположенному поблизости, на расстоянии до 7 метров. Для перехвата используется электромагнитное излучение, которое испускают модули памяти.


Однако скорость обмена данными очень низкая — 128 байт/с. Но этого достаточно для перехвата небольших объемов данных, например паролей или ключей шифрования. В среднем на перехват пароля требуется около секунды, ключа шифрования — от 4 до 42 секунд.

Исследователи подготовили набор рекомендаций для противостояния таким атакам. Они включают усиление норм по физической безопасности объектов, а также экранирование модулей памяти.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru