


Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

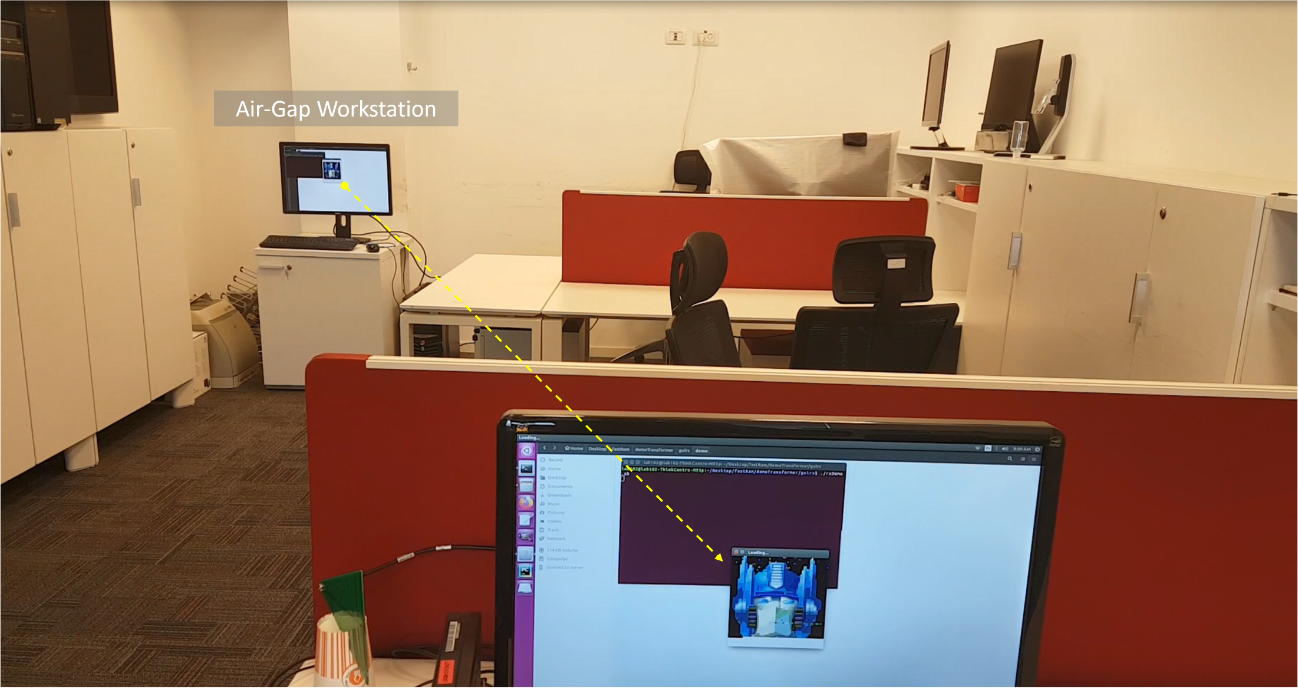
Группа израильских исследователей обнаружила возможность атаки, позволяющей перехватывать данные непосредственно из оперативной памяти оборудования. Она получила название RAMBO (Radiation of Air-gapped Memory Bus for Offense, перехват данных через воздушный зазор с помощью излучения).

Системы с воздушным зазором, не подключенные к публичному интернету, используются в критически важных средах с высокими требованиями к безопасности, включая госуправление, оборону, атомную энергетику, опасные производства.

Однако такие системы могут быть заражены вредоносными программами через недобросовестных сотрудников или цепочки поставок. Самым известным примером такой атаки стали Stuxnet и Industroyer.

Атака с помощью RAMBO, как сообщило издание BleepingComputer, позволяет перехватывать данные получателю, расположенному поблизости, на расстоянии до 7 метров. Для перехвата используется электромагнитное излучение, которое испускают модули памяти.


Однако скорость обмена данными очень низкая — 128 байт/с. Но этого достаточно для перехвата небольших объемов данных, например паролей или ключей шифрования. В среднем на перехват пароля требуется около секунды, ключа шифрования — от 4 до 42 секунд.

Исследователи подготовили набор рекомендаций для противостояния таким атакам. Они включают усиление норм по физической безопасности объектов, а также экранирование модулей памяти.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru