


Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Новый образец вредоносной программы для Android, получивший имя SpyAgent, задействует технологию оптического распознавания символов (optical character recognition, OCR) для кражи аутентификационных данных от криптовалютных кошельков.

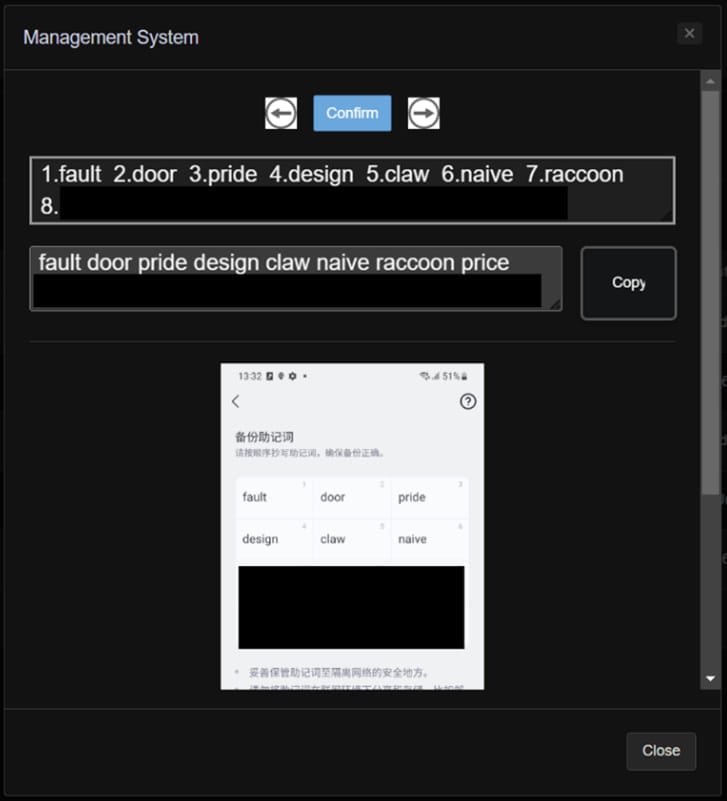
В частности, SpyAgent может вытаскивать фразы для восстановления доступа к кошелькам из скриншотов, сохранённых на мобильных устройствах.

Такие фразы, как правило, содержат от 12 до 24 слов и применяются в качестве запасного метода аутентификации на случай, если пользователь забыл пароль, потерял основное устройство или просто хочет перевести свои средства на новый девайс.

Именно поэтому фразы для восстановления доступа к криптокошелькам так интересуют киберпреступников, ведь с их помощью они могут без особого труда выкрасть цифровую валюту жертвы.

В новой вредоносной кампании, на которую указали специалисты McAfee, злоумышленники распространяют как минимум 280 вредоносных APK на сторонних площадках.

В качестве основных векторов используются СМС-сообщения и посты в социальных сетях. Если SpyAgent найдёт на устройстве медиафайлы, на которых запечатлены фразы для восстановления доступа, в дело вступает OCR для распознавания символов и извлечения аутентификационной информации.

Помимо этого, вредоносное приложение отправляет на командный сервер (C2) следующие данные:

  • список контактов (видимо, для дальнейшего распространения через СМС-сообщения);
  • входящие текстовые сообщения, включая содержащие одноразовые коды (OTP);
  • сохранённые на устройстве изображения;
  • общую информацию о девайсе.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru