


В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

Разработчики WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) вдобавок к именам пользователей планирует добавить ПИН-коды для дополнительной защиты от спама. На это указывает последний тестовый билд мессенджера.

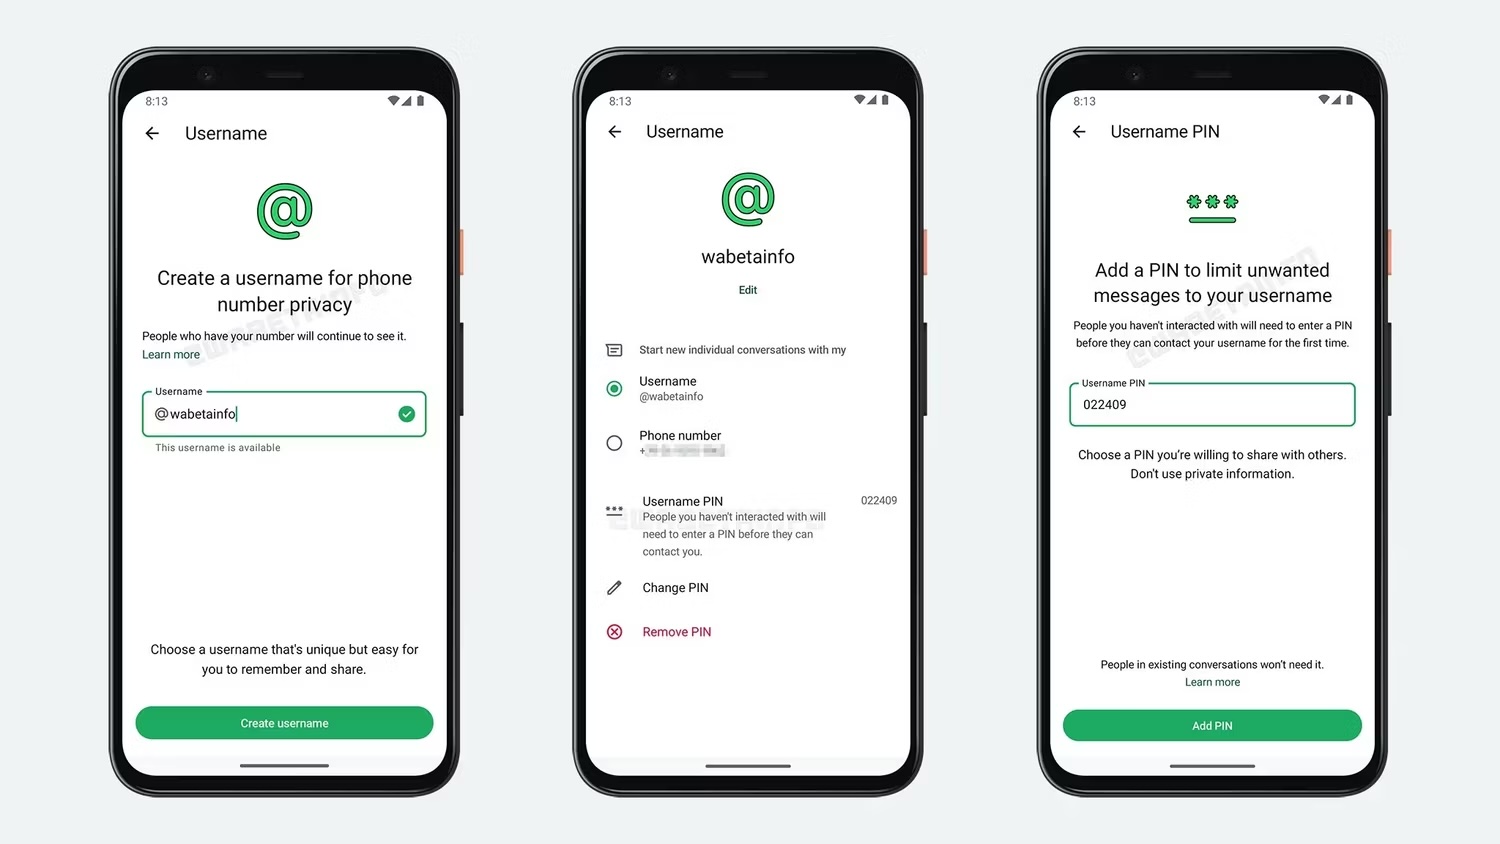
Издание WABetaInfo, изучив бета-релиз WhatsApp под номером v2.24.18.2 для мобильной операционной системы Android, обратило внимание на возможность указывать ПИН-коды.

Суд япо всему, они должны помешать неизвестным контактам писать вам напрямую даже в том случае, если у них есть ваш юзернейм. Чтобы организовать чат, потребуется заполучить этот самый ПИН-код.

Как пишет WABetaInfo, при настройке имени пользователя вам предложат создать ПИН-код. После этого у любого пользователя, кто ранее не переписывался с вами в мессенджере, не будет возможности начать чат без этого кода. В первую очередь эта функциональность ударит, конечно, по спамерам.

Принцип, само собой, не применяется к уже существующим перепискам. Поскольку новая фича пока находится в ранней разработке, непонятно, когда она попадёт в стабильный релиз WhatsApp.


Напомним, в конце прошлого месяца мы писали об уязвимости Windows-версии WhatsApp: программа позволяет запускать Python и PHP без предупреждения.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru