


Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Новая киберпреступная группа Mad Liberator атакует пользователей AnyDesk, используя в качестве прикрытия фейковый экран обновления операционной системы Microsoft Windows.

Исследователи зафиксировали активность Mad Liberator в июле. На своём сайте группировка заявляет об использовании алгоритмов AES/RSA для шифрования файлов, однако такие инциденты пока не попадались экспертам.

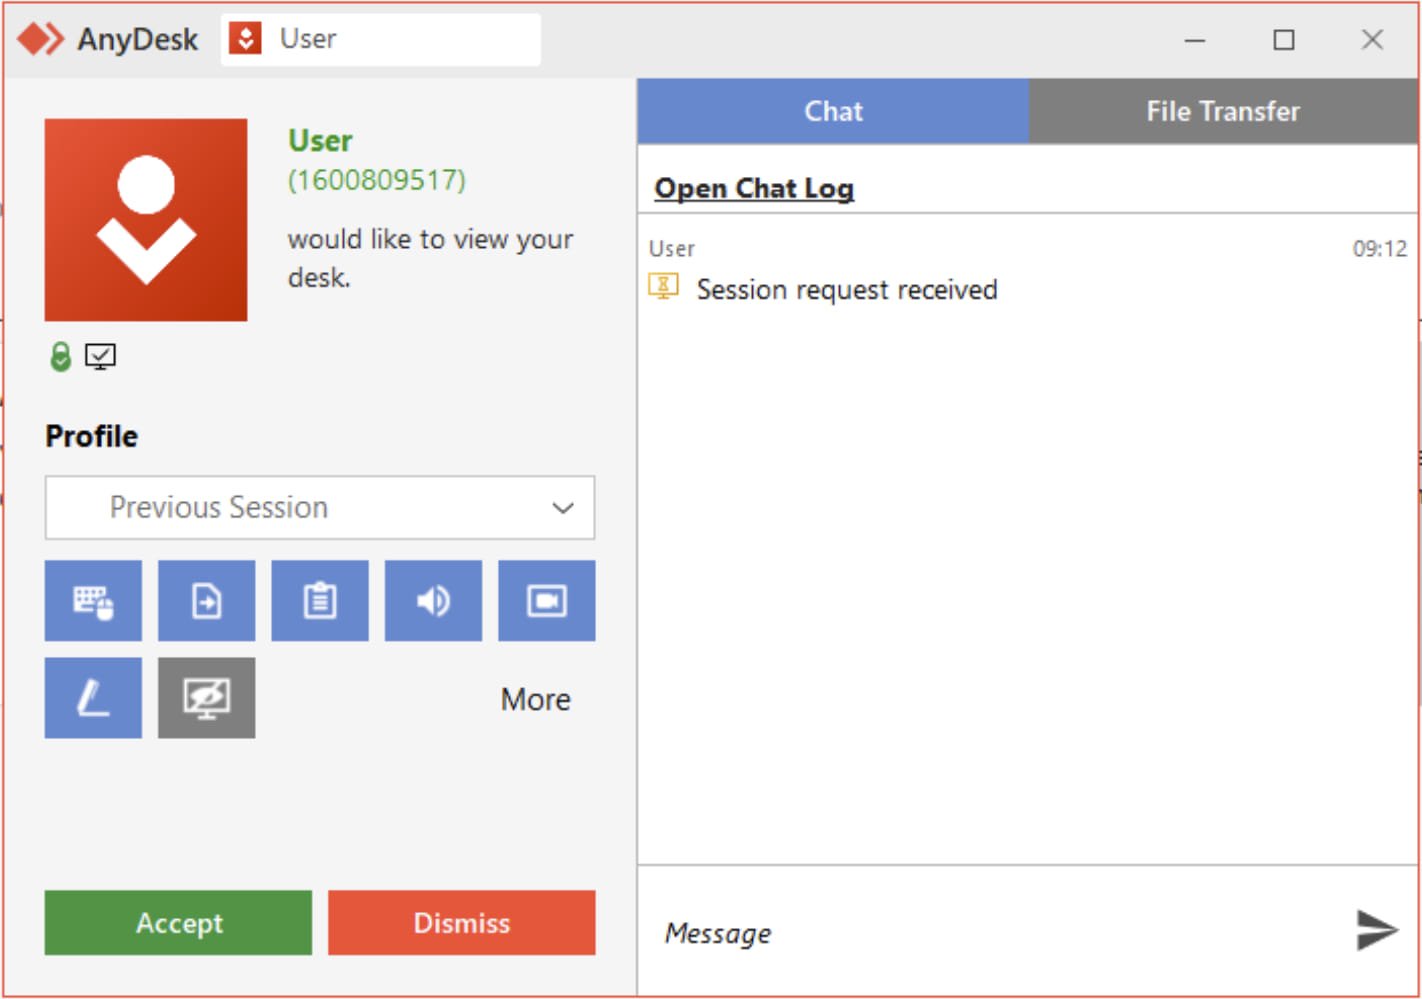
Как отметили в компании Sophos, атаки Mad Liberator начинаются с несанкционированного подключения к компьютеру жертвы с помощью приложения AnyDesk, обеспечивающего удалённый доступ.

Пока непонятно, как именно киберпреступники выбирают себе цель, хотя у специалистов есть одно предположение: участники Mad Liberator просто перебирают идентификаторы пользователей AnyDesk, пока кто-либо не примет запрос на подключение.


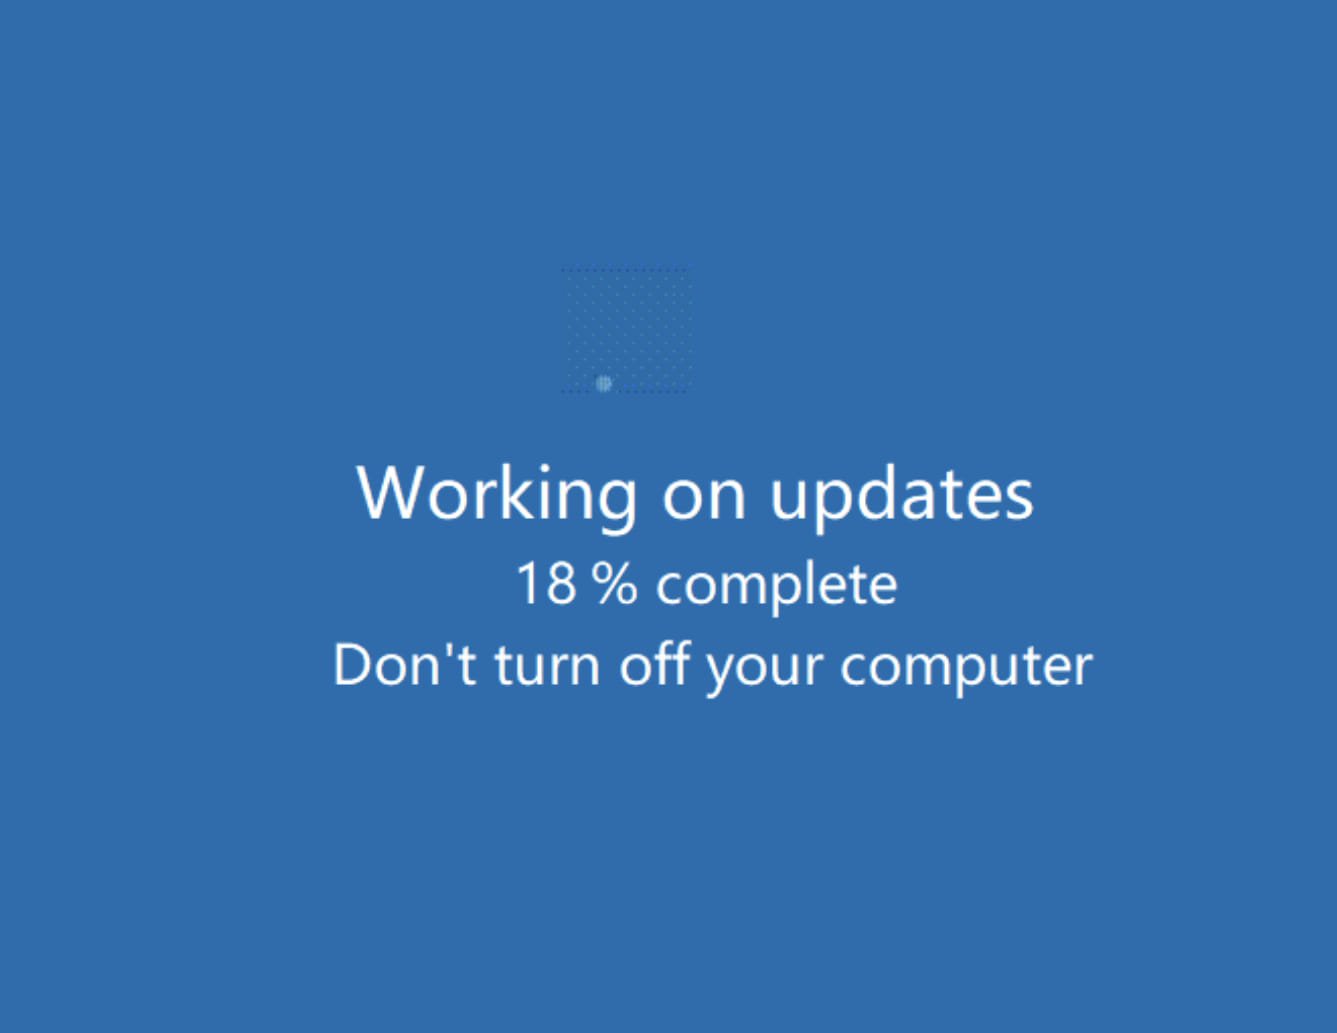
После установки соединения атакующие копируют на устройство жертвы бинарник с именем «Microsoft Windows Update», отображающий фейковый экран обновления Windows.


Пока пользователь смотрит на экран обновления, киберпреступники пытаются стащить его данные из аккаунта OneDrive, с сетевых и локальных дисков (для этого используется инструмент AnyDesk File Transfer).

Чтобы жертва не вмешивалась в процесс, клавиатуру отключают. По данным Sophos, после атаки операторы Mad Liberator связываются с жертвой и предлагают помочь вернуть файлы.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru