


Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Microsoft работает над патчами для двух опасных уязвимостей, которые злоумышленники могут использовать для проведения даунгрейда обновлений Windows и замены файлов ОС более старыми версиями.

Речь идёт о двух проблемах, которые в настоящий момент отслеживаются под следующими идентификаторами:

  • CVE-2024-38202 (7,3 балла по CVSS) — повышение прав в стеке обновлений Windows;
  • CVE-2024-21302 (6,7 балла по CVSS) — повышение прав в защищённом режиме ядра Windows.

На уязвимости указали специалисты SafeBreach Labs на конференциях Black Hat USA 2024 и DEF CON 32.

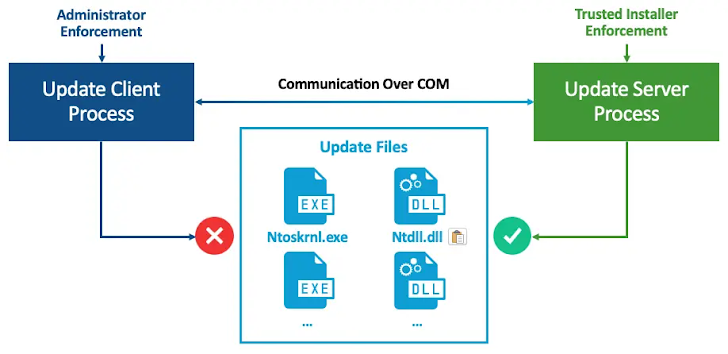
CVE-2024-38202 кроется в компоненте Windows Backup и позволяет условному атакующему с правами пользователя использовать ранее пропатченные бреши, а также обойти защитные механизмы.

Для эксплуатации CVE-2024-38202 злоумышленник должен убедить администратора или привилегированного пользователя выдать себе соответствующие права.

Что касается CVE-2024-21302, она также связана с повышением привилегий и затрагивает поддерживающие VBS системы Windows. В случае эксплуатации атакующий может подменить текущие версии системных файлов старыми.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru