


Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Основанная на ИИ система Apple Intelligence, которую купертиновцы готовятся представить осенью вместе с iOS 18, iPadOS 18 и macOS Sequoia, имеет существенный изъян по части информационной безопасности: разработчики не научили её отличать фишинговые письма от обычных.

Как известно, Apple Intelligence учитывает личный контекст, упрощая работу с Safari и таким «родным» софтом, как «Сообщения», «Почта», «Заметки», «Календарь».

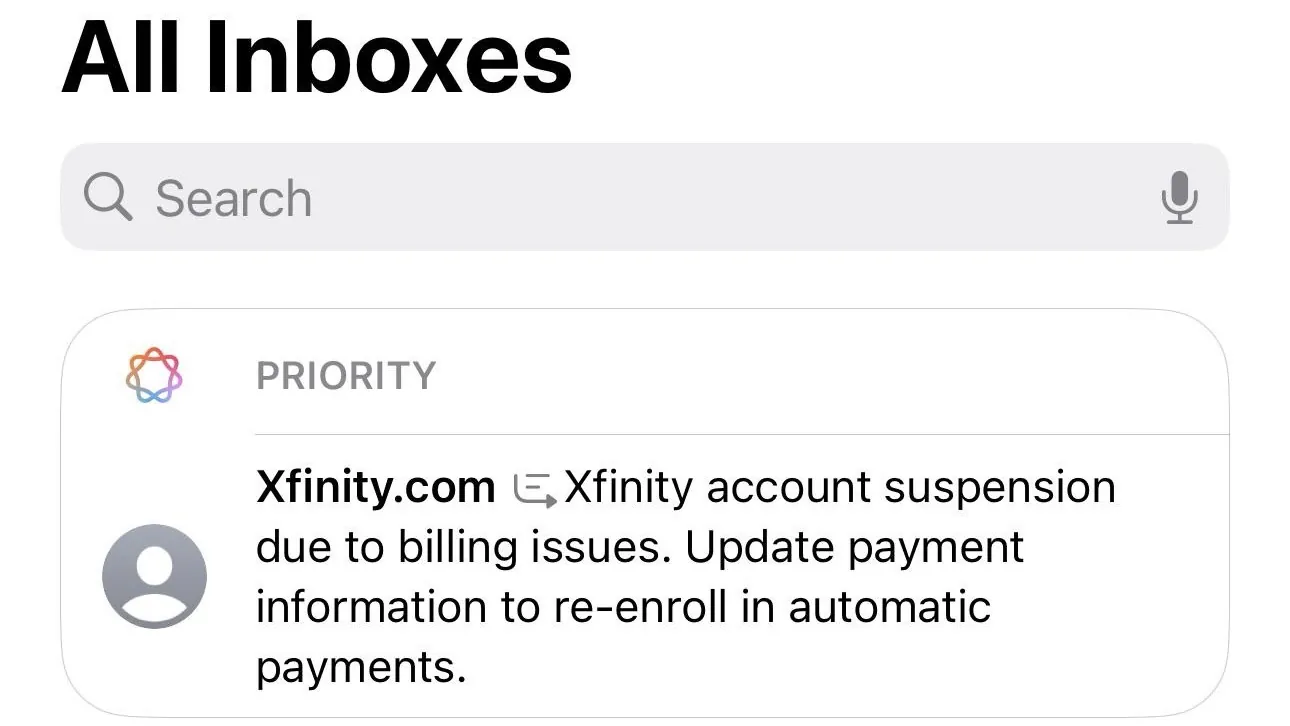
Несмотря на заверения Apple об отсутствии угроз для конфиденциальности, ряд пользователей на площадке Reddit указал на неспособность Apple Intelligence отличить опасное электронное письмо.

Более того, основанный на ИИ фильтр в приложении «Почта» помечает мошеннические письма флажком «Приоритетные». Другими словами, система оценивает письмо исключительно по тексту, игнорируя, например, отправителя и другие маячки.


«Почту» в iOS и macOS и так давно преследует проблема фишинга, поскольку приложение не может эффективно детектировать подозрительные или опасные письма. Однако Apple Intelligence только усугубляет ситуацию, поскольку маркировка «Приоритетные» повышает шансы на открытие сообщения.

Тем не менее запуск ИИ-системы планируется на осень, поэтому дадим разработчикам время доработать её. Возможно, в день запуска всё будет не так плохо.

Напомним, нюансы Apple Intelligence мы разбирали в статье «ИИ-прорыв или кошмар для конфиденциальности владельцев iPhone?».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru