


HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

Интерфейс HDMI и искусственный интеллект — вот всё, что требуется злоумышленникам для кражи ваших конфиденциальных данных. По крайней мере об этом свидетельствует отчёт специалистов Республиканского университета Уругвая.

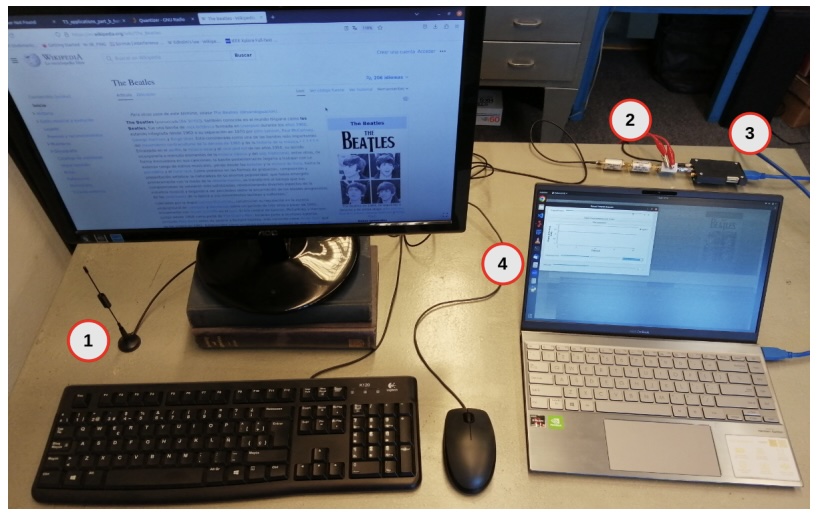
В выложенном на ресурсе arXiv исследовании (PDF) утверждается, что экспертам удалось утащить тестовые данные с помощью сканирования электромагнитного излучения. В ходе эксперимента использовался следующий сетап:

  • антенна;
  • ВЧ-фильтры и усилитель;
  • SDR;
  • компьютер, выступающий в роли атакующего, на котором работает блок-схема GNU Radio.


Что касается аппаратной составляющей, эксперты перечисляют процессор Intel Core i7-10700F, 64 ГБ оперативной памяти и видеокарту NVIDIA GeForce RTX 3090 GPU с 24 ГБ памяти.

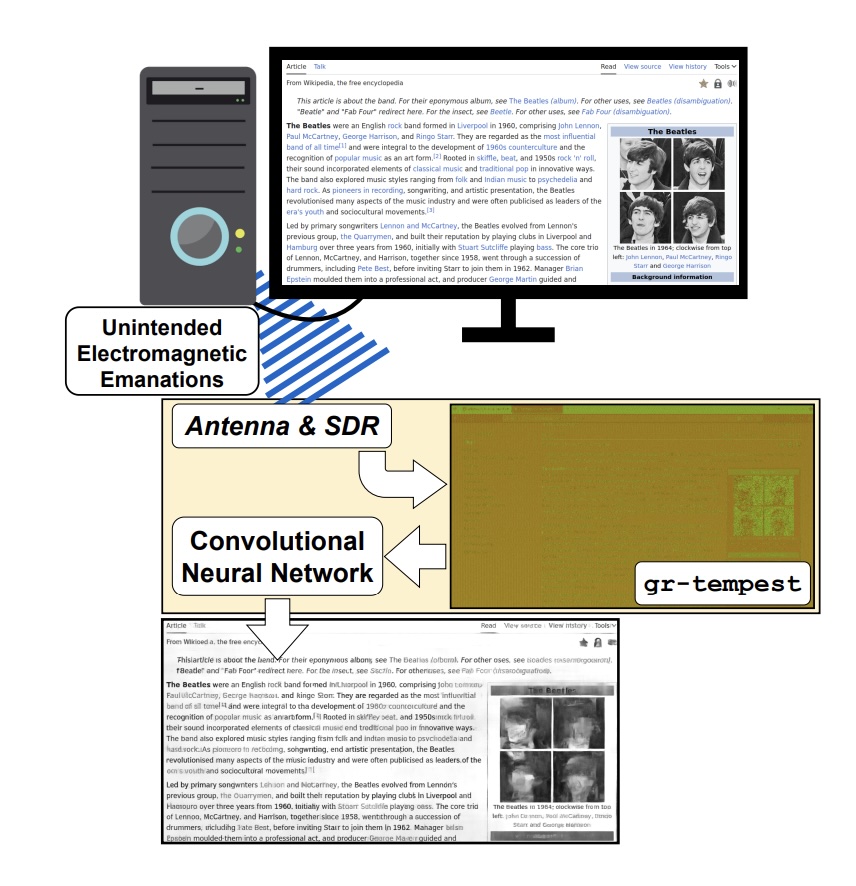
С помощью этого набора специалисты поймали электромагнитное излучение от подключённого к целевому компьютеру HDMI-кабеля, а искусственный интеллект задействовали для анализа и расшифровки полученных данных.


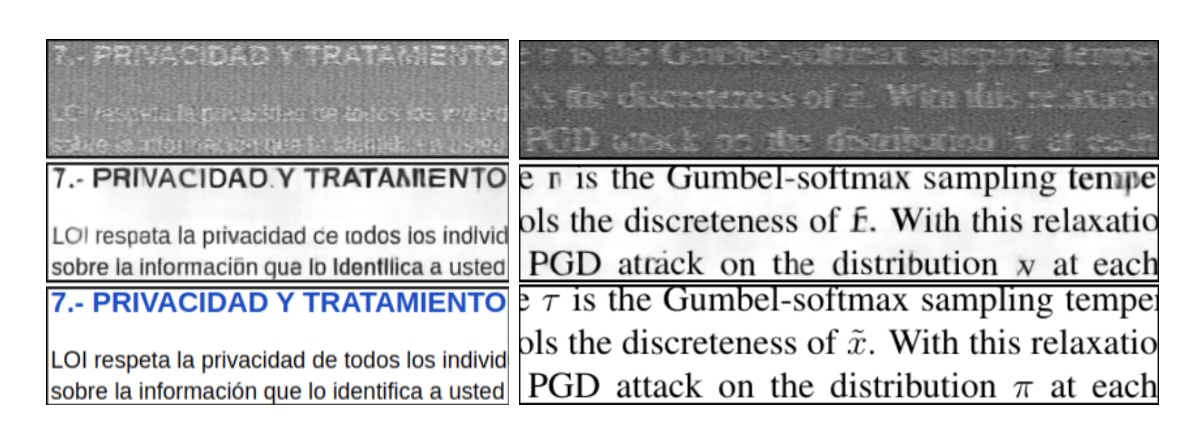
Параллельно вводя пароли на целевом устройстве, исследователи пытались перехватить их и расшифровать с помощью ИИ. В отчёте также публикуются примеры полученных комбинаций с помощью gr-tempest (вверху), Pure Model (в центре), а также исходное изображение (внизу).


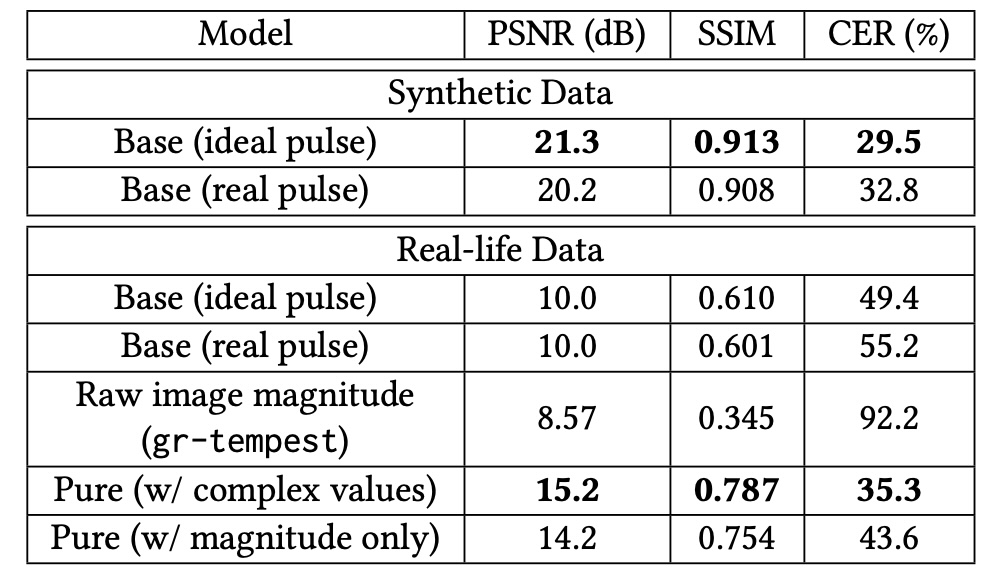
Эксперты привели таблицу производительности использованных моделей, которая оценивалась как на искусственных, так и на реальных снимках. Лучшие показатели выделены жирным шрифтом.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru