


HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

Интерфейс HDMI и искусственный интеллект — вот всё, что требуется злоумышленникам для кражи ваших конфиденциальных данных. По крайней мере об этом свидетельствует отчёт специалистов Республиканского университета Уругвая.

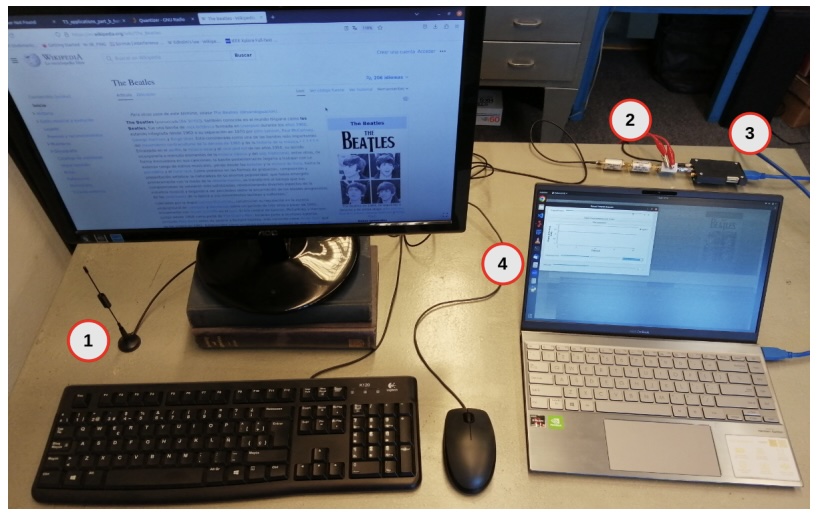
В выложенном на ресурсе arXiv исследовании (PDF) утверждается, что экспертам удалось утащить тестовые данные с помощью сканирования электромагнитного излучения. В ходе эксперимента использовался следующий сетап:

  • антенна;
  • ВЧ-фильтры и усилитель;
  • SDR;
  • компьютер, выступающий в роли атакующего, на котором работает блок-схема GNU Radio.


Что касается аппаратной составляющей, эксперты перечисляют процессор Intel Core i7-10700F, 64 ГБ оперативной памяти и видеокарту NVIDIA GeForce RTX 3090 GPU с 24 ГБ памяти.

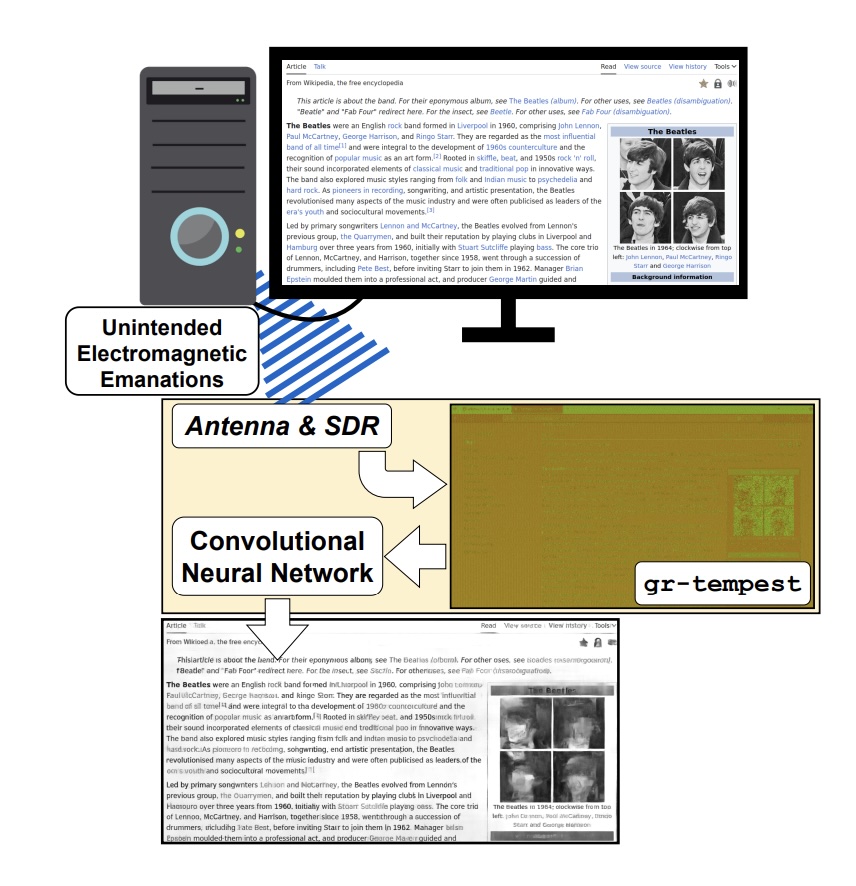
С помощью этого набора специалисты поймали электромагнитное излучение от подключённого к целевому компьютеру HDMI-кабеля, а искусственный интеллект задействовали для анализа и расшифровки полученных данных.


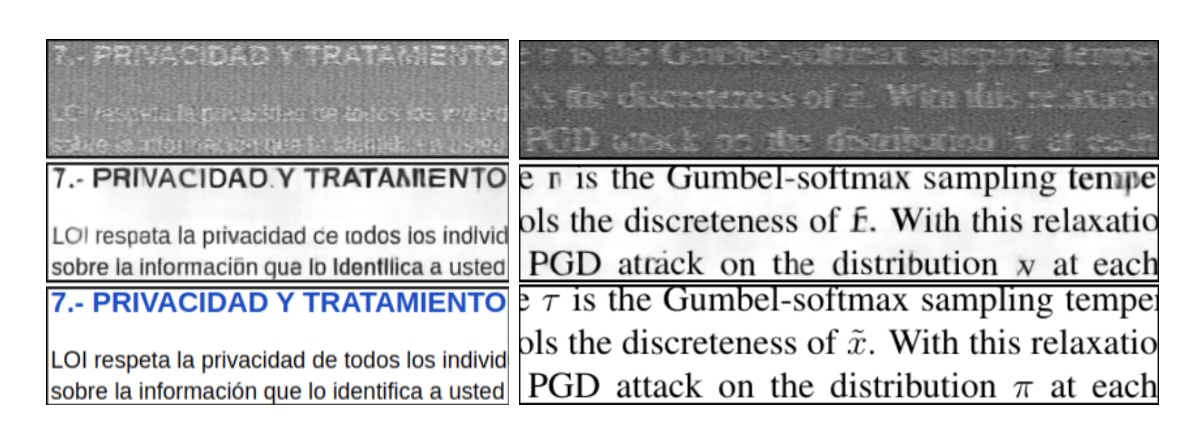
Параллельно вводя пароли на целевом устройстве, исследователи пытались перехватить их и расшифровать с помощью ИИ. В отчёте также публикуются примеры полученных комбинаций с помощью gr-tempest (вверху), Pure Model (в центре), а также исходное изображение (внизу).


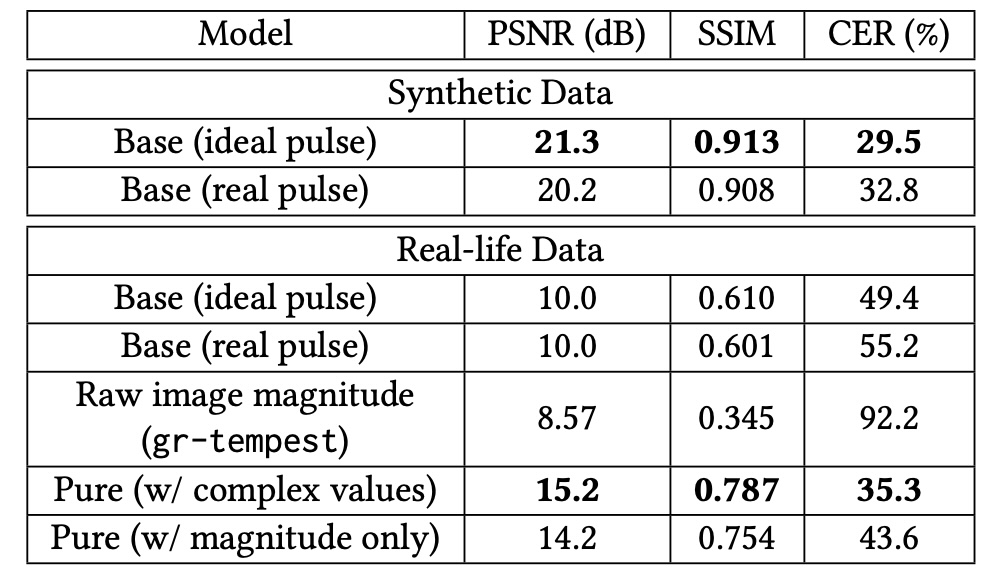
Эксперты привели таблицу производительности использованных моделей, которая оценивалась как на искусственных, так и на реальных снимках. Лучшие показатели выделены жирным шрифтом.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru