


HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

Интерфейс HDMI и искусственный интеллект — вот всё, что требуется злоумышленникам для кражи ваших конфиденциальных данных. По крайней мере об этом свидетельствует отчёт специалистов Республиканского университета Уругвая.

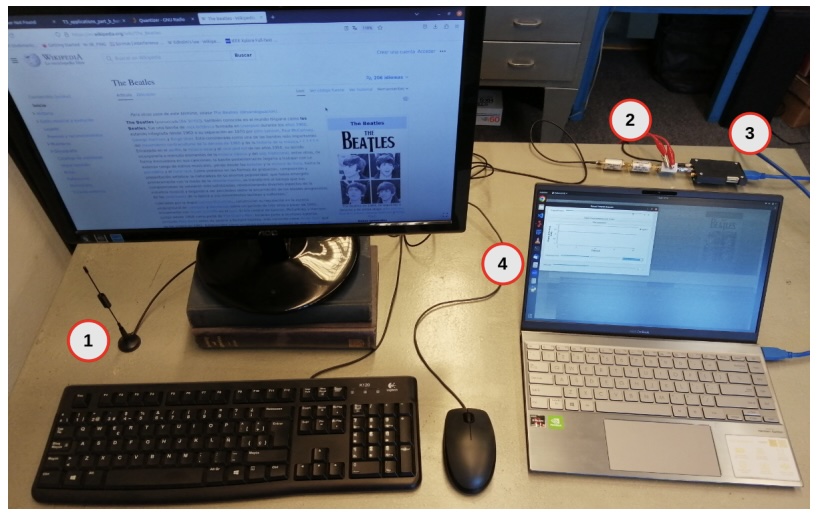
В выложенном на ресурсе arXiv исследовании (PDF) утверждается, что экспертам удалось утащить тестовые данные с помощью сканирования электромагнитного излучения. В ходе эксперимента использовался следующий сетап:

  • антенна;
  • ВЧ-фильтры и усилитель;
  • SDR;
  • компьютер, выступающий в роли атакующего, на котором работает блок-схема GNU Radio.


Что касается аппаратной составляющей, эксперты перечисляют процессор Intel Core i7-10700F, 64 ГБ оперативной памяти и видеокарту NVIDIA GeForce RTX 3090 GPU с 24 ГБ памяти.

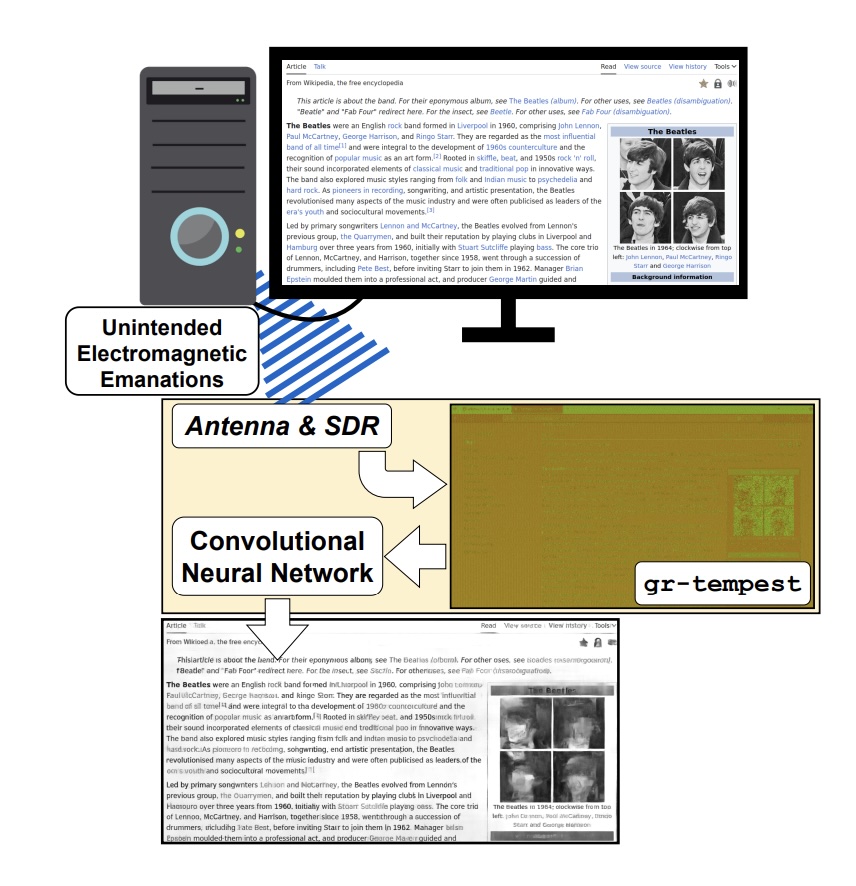
С помощью этого набора специалисты поймали электромагнитное излучение от подключённого к целевому компьютеру HDMI-кабеля, а искусственный интеллект задействовали для анализа и расшифровки полученных данных.


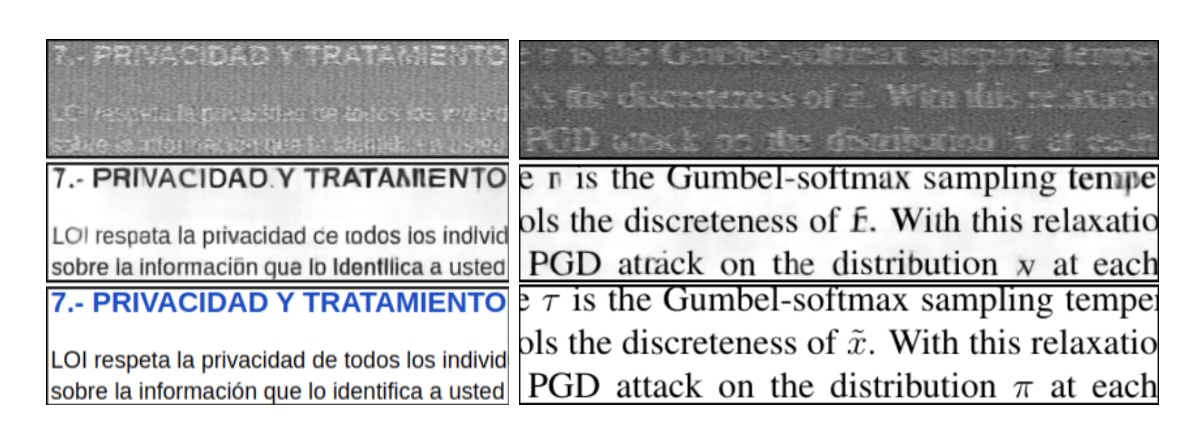
Параллельно вводя пароли на целевом устройстве, исследователи пытались перехватить их и расшифровать с помощью ИИ. В отчёте также публикуются примеры полученных комбинаций с помощью gr-tempest (вверху), Pure Model (в центре), а также исходное изображение (внизу).


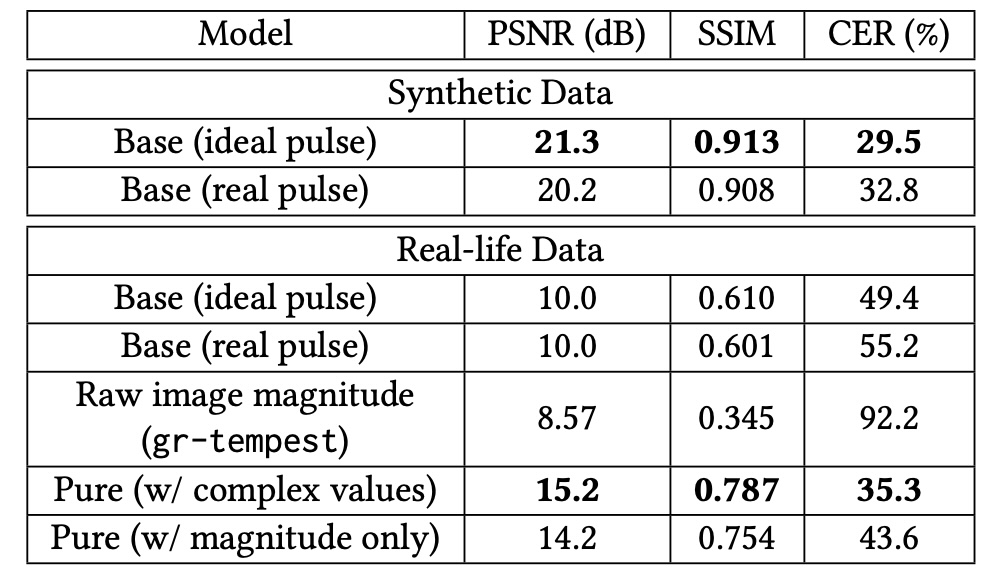
Эксперты привели таблицу производительности использованных моделей, которая оценивалась как на искусственных, так и на реальных снимках. Лучшие показатели выделены жирным шрифтом.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru