


15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

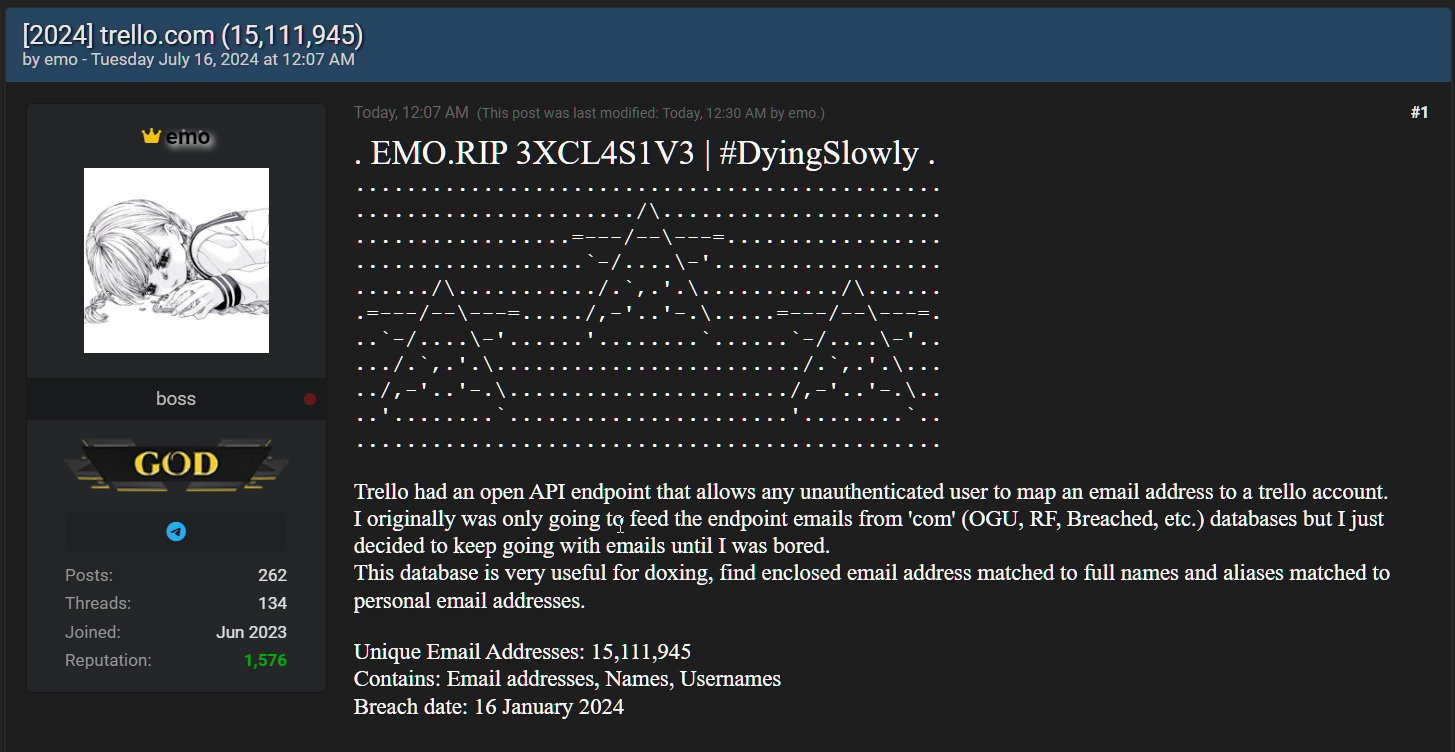
Один из участников форума для киберпреступников Breached выложил более 15 миллионов адресов электронной почты, связанных с аккаунтами в Trello, системе для управления рабочими проектами. Данные датируются январем 2024 года.

Напомним, в начале года мы сообщали о появлении на одном из форумов дарквеба 15 115 516 профилей пользователей сервиса Trello.com. На тот момент скомпрометированную информацию продавал участник под ником «emo».

Как отметили исследователи, большая часть сведений в утечке — общедоступная информация. Однако есть в ней и закрытые адреса электронной почты, с которыми связаны аккаунты.

Компания Atlassian, владелец сервиса Trello, не стала вдаваться в подробности киберинцидента, однако emo сообщил, что собрать данные удалось с помощью незащищенного REST API, позволяющего разработчикам получить сведения, зная идентификаторы пользователей, их имена или имейлы.

Киберпреступник составил список из 500 млн адресов электронной почты и скормил их API, чтобы найти связанные с аккаунтом учетные данные. В результате удалось вычленить 15 миллионов пользователей.

На днях emo поделился своим списком на хакерском форуме Breached.


В слитом архиве можно найти не только адреса электронной почты, но и информацию об аккаунтах, включая полные имена юзеров.

В теории эту информацию можно использовать в целевых фишинговых атаках и для доксинга (онлайн-преследования).

Представители Atlassian в беседе с BleepingComputer подтвердили слив и сообщили, что в январе разработчики закрыли лазейку REST API Trello.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru