


Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Эксперты ГК «Солар» выявили новую мошенническую схему сбора конфиденциальных данных российских компаний. Многоходовка начинается с поддельного письма гендиректору, которого просят предупредить персонал о звонке консультанта по ИБ.

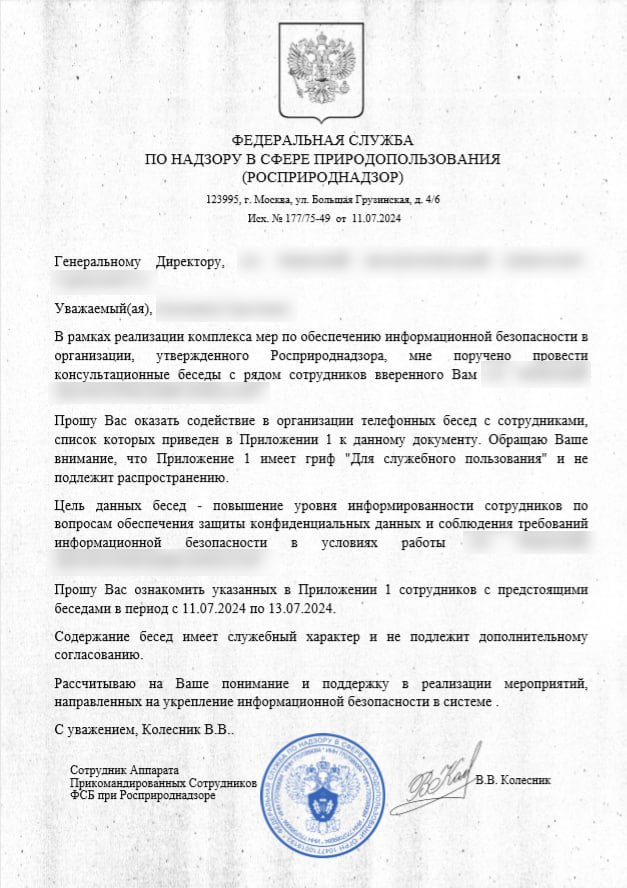
Сообщения написаны от имени ведомств, к ним прикреплен фейковый документ с регламентом проведения консультаций по вопросам ИБ и защиты персональных данных.


Сотрудников следует поставить в известность о возможном звонке в этой связи и о приватном характере предстоящих бесед. В ходе телефонного разговора лжеспециалист по обеспечению ИБ пытается выманить конфиденциальную информацию, в том числе учетки для входа в корпоративную сеть.

Собранные таким образом данные мошенники могут выставить на продажу или использовать для проведения атак.

«Ранее мы сообщали о схеме, когда в Telegram-аккаунт сотрудникам пишет якобы генеральный директор и предупреждает о предстоящем звонке от ФСБ, но в данном случае слабым звеном становится уже сам руководитель компании, — отметил директор Solar AURA Игорь Сергиенко. — Если он поверит изложенной в письме информации и лично предупредит сотрудников о будущей беседе, то шансы злоумышленников на успех значительно повысятся».

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru