


Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Эксперты ГК «Солар» выявили новую мошенническую схему сбора конфиденциальных данных российских компаний. Многоходовка начинается с поддельного письма гендиректору, которого просят предупредить персонал о звонке консультанта по ИБ.

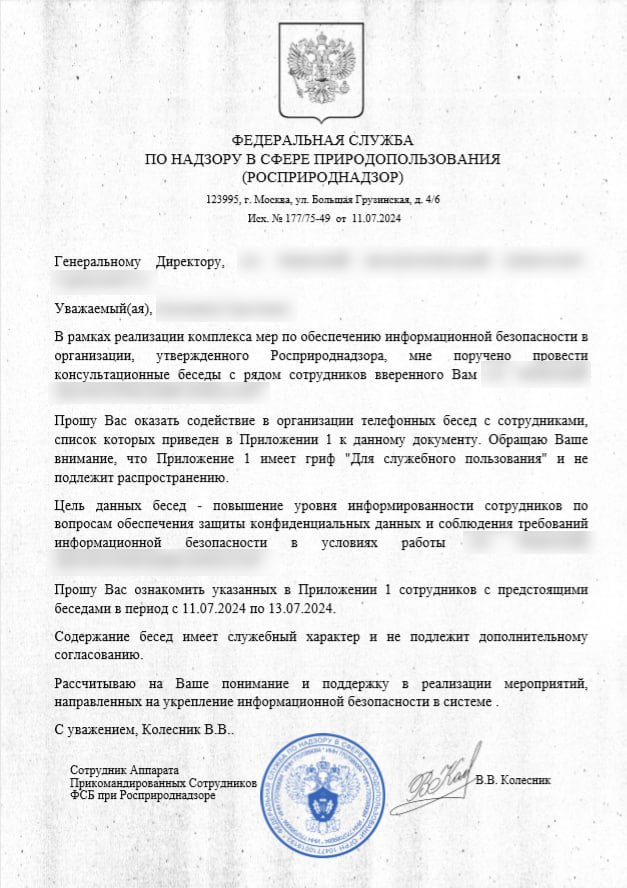
Сообщения написаны от имени ведомств, к ним прикреплен фейковый документ с регламентом проведения консультаций по вопросам ИБ и защиты персональных данных.


Сотрудников следует поставить в известность о возможном звонке в этой связи и о приватном характере предстоящих бесед. В ходе телефонного разговора лжеспециалист по обеспечению ИБ пытается выманить конфиденциальную информацию, в том числе учетки для входа в корпоративную сеть.

Собранные таким образом данные мошенники могут выставить на продажу или использовать для проведения атак.

«Ранее мы сообщали о схеме, когда в Telegram-аккаунт сотрудникам пишет якобы генеральный директор и предупреждает о предстоящем звонке от ФСБ, но в данном случае слабым звеном становится уже сам руководитель компании, — отметил директор Solar AURA Игорь Сергиенко. — Если он поверит изложенной в письме информации и лично предупредит сотрудников о будущей беседе, то шансы злоумышленников на успех значительно повысятся».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru