


Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

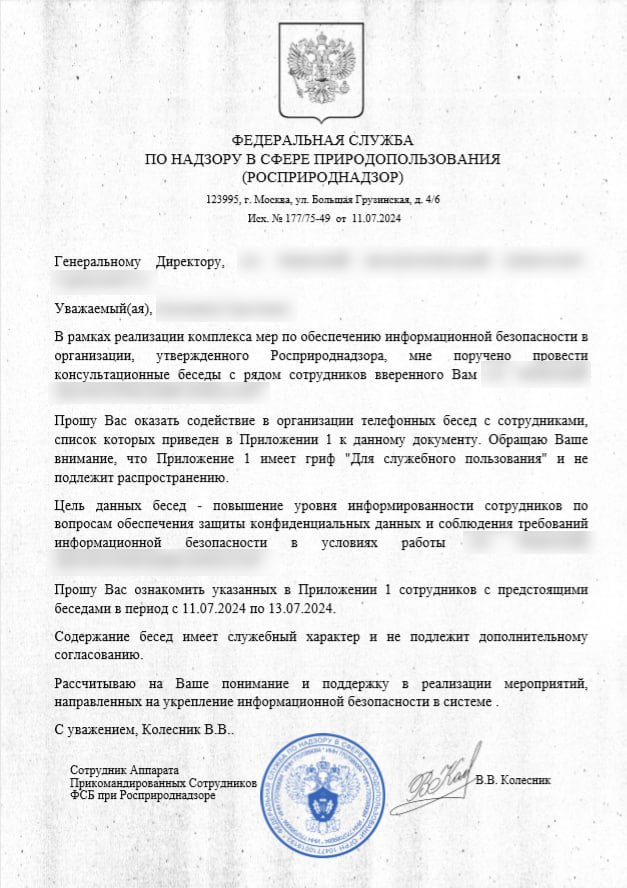
Эксперты ГК «Солар» выявили новую мошенническую схему сбора конфиденциальных данных российских компаний. Многоходовка начинается с поддельного письма гендиректору, которого просят предупредить персонал о звонке консультанта по ИБ.

Сообщения написаны от имени ведомств, к ним прикреплен фейковый документ с регламентом проведения консультаций по вопросам ИБ и защиты персональных данных.


Сотрудников следует поставить в известность о возможном звонке в этой связи и о приватном характере предстоящих бесед. В ходе телефонного разговора лжеспециалист по обеспечению ИБ пытается выманить конфиденциальную информацию, в том числе учетки для входа в корпоративную сеть.

Собранные таким образом данные мошенники могут выставить на продажу или использовать для проведения атак.

«Ранее мы сообщали о схеме, когда в Telegram-аккаунт сотрудникам пишет якобы генеральный директор и предупреждает о предстоящем звонке от ФСБ, но в данном случае слабым звеном становится уже сам руководитель компании, — отметил директор Solar AURA Игорь Сергиенко. — Если он поверит изложенной в письме информации и лично предупредит сотрудников о будущей беседе, то шансы злоумышленников на успех значительно повысятся».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru