


Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

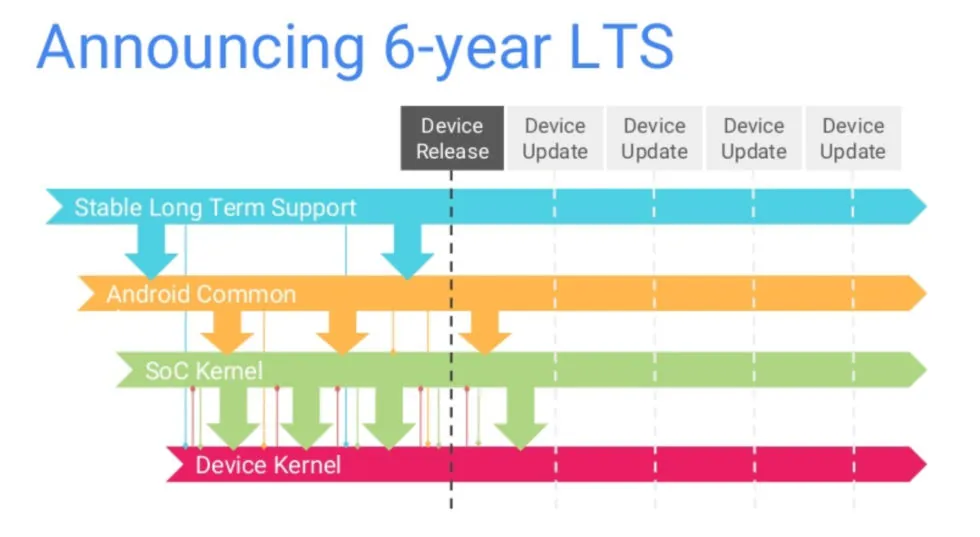
Google планирует дольше поддерживать релизы ядра Linux, использующиеся в операционной системе Android. Ожидается долгосрочная поддержка (LTS) в течение четырёх лет, что положительно скажется на кибербезопасности любителей зелёного робота.

Как пишет AndroidAuthority, это ответ интернет-гиганта не недавнее решение сообщества Linux — сократить долгосрочную поддержку с шести до двух лет.

Одобренные комьюнити изменения неизбежно создадут проблемы для безопасности Android, поскольку ветки Android Common Kernel (ACK), полученные из LTS-релизов ядра Linux, составляют основу Android-девайсов.

Google поддерживает эти форки для работы специфичных для Android возможностей и критической функциональности обратного портирования.

Регулярные обновления ядра, как известно, устраняют опасные уязвимости, что, само собой, просто необходимого для поддержания должного уровня защищённости пользователей. Меж тем, несмотря на то что LTS выгоден юзерам и производителям устройств, он накладывает дополнительную нагрузку на разработчиков ядра Linux.

Учитывая, что многие в комьюнити являются добровольцами, не получающими деньги за свой вклад в разработку ядра Linux, им вряд ли понравится дополнительная работа.


Тем не менее Google пишет, что с версии 6.6 поддержка стабильных релизов ядра будет гарантированна в течение четырёх лет. Таким образом, с Android 15 девайсы будут использовать исключительно android14-6.1 или android15-6.6 — два наиболее актуальных выпуска. Первый будут поддерживать до июля 2029-го, второй — до июля 2028-го.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru