


Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Появился дешифратор от вымогателей DoNex, Muse, DarkRace и клона LockBit 3

Уязвимость в криптографическом механизме, который используется программа-вымогатель DoNex и её предшественники — Muse, фейковый LockBit 3.0 и DarkRace, позволила исследователям создать дешифратор для всех вариантов зловреда.

Шифровальщик DoNex впервые попался специалистам на глаза в начале марта 2024 года. Операторы вредоноса сразу заявили о нескольких успешно атакованных организациях.

Команда аналитиков чешской антивирусной компании Avast писала о DoNex следующее:

«Эта программа-вымогатель использует тактику целевых кибернападений. Согласно нашим данных, DoNex наиболее активна в США, Италии и Бельгии. С апреля 2024 года вредонос не развивается: мы не детектируем новых образцов, а связанный Tor-сайт просто лежит».

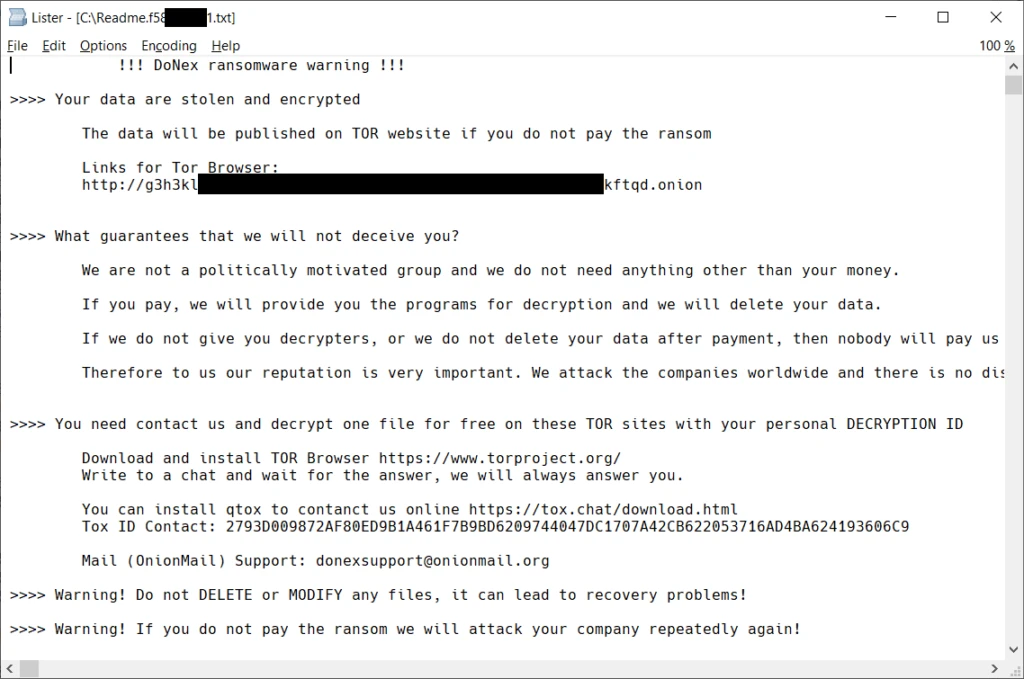
Письмо операторов с требованиями выкупа не отличается оригинальностью. Киберпреступники уточняют, что не являются политически активной группой — их интересуют только деньги.


Зашифрованные DoNex файлы получают уникальное расширение, в котором учитывается идентификатор жертвы. Текстовый файл с требованиями при этом называется Readme.victimIDnumber.txt.

Скачать разработанный специалистами Avast дешифратор можно по этой ссылке (EXE). Чтобы воспользоваться инструментом, придётся предоставить ему список всех дисков, директорий и файлов, пострадавших от DoNex, а также «чистую» копию одного из зашифрованных файлов.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru