


Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Исследователи в области кибербезопасности считают, что наткнулись на крупнейшую утечку паролей за всё время. Речь идёт о почти 10 млрд скомпрометированных учётных данных в виде простого текста.

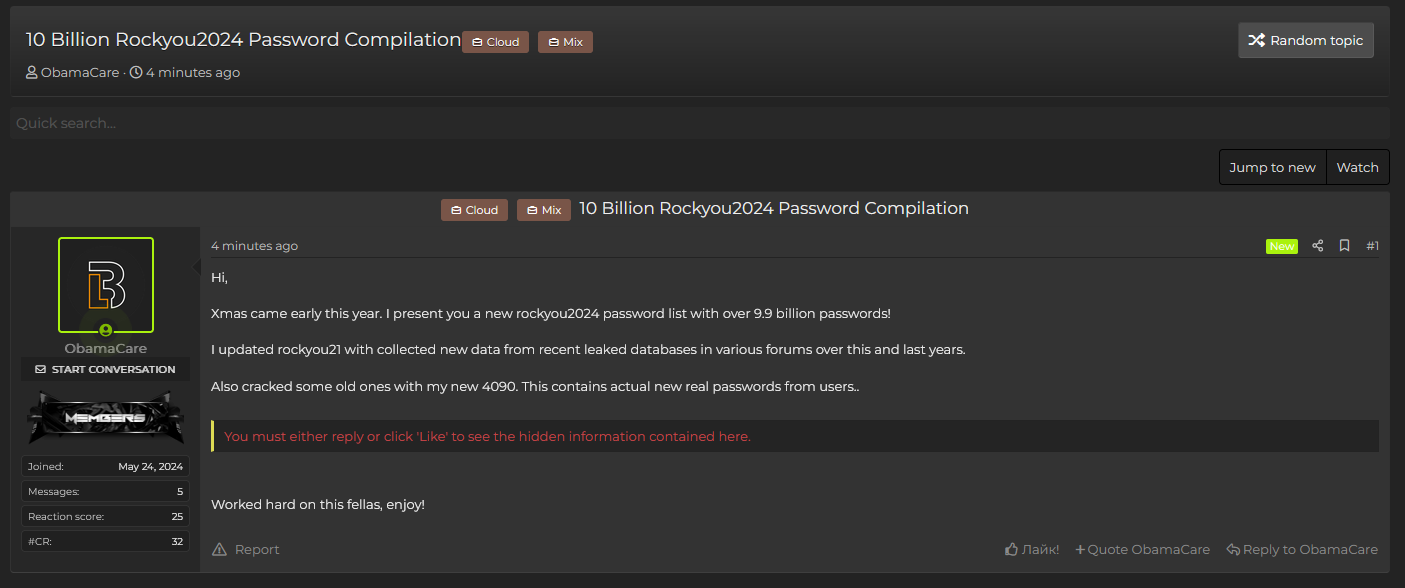
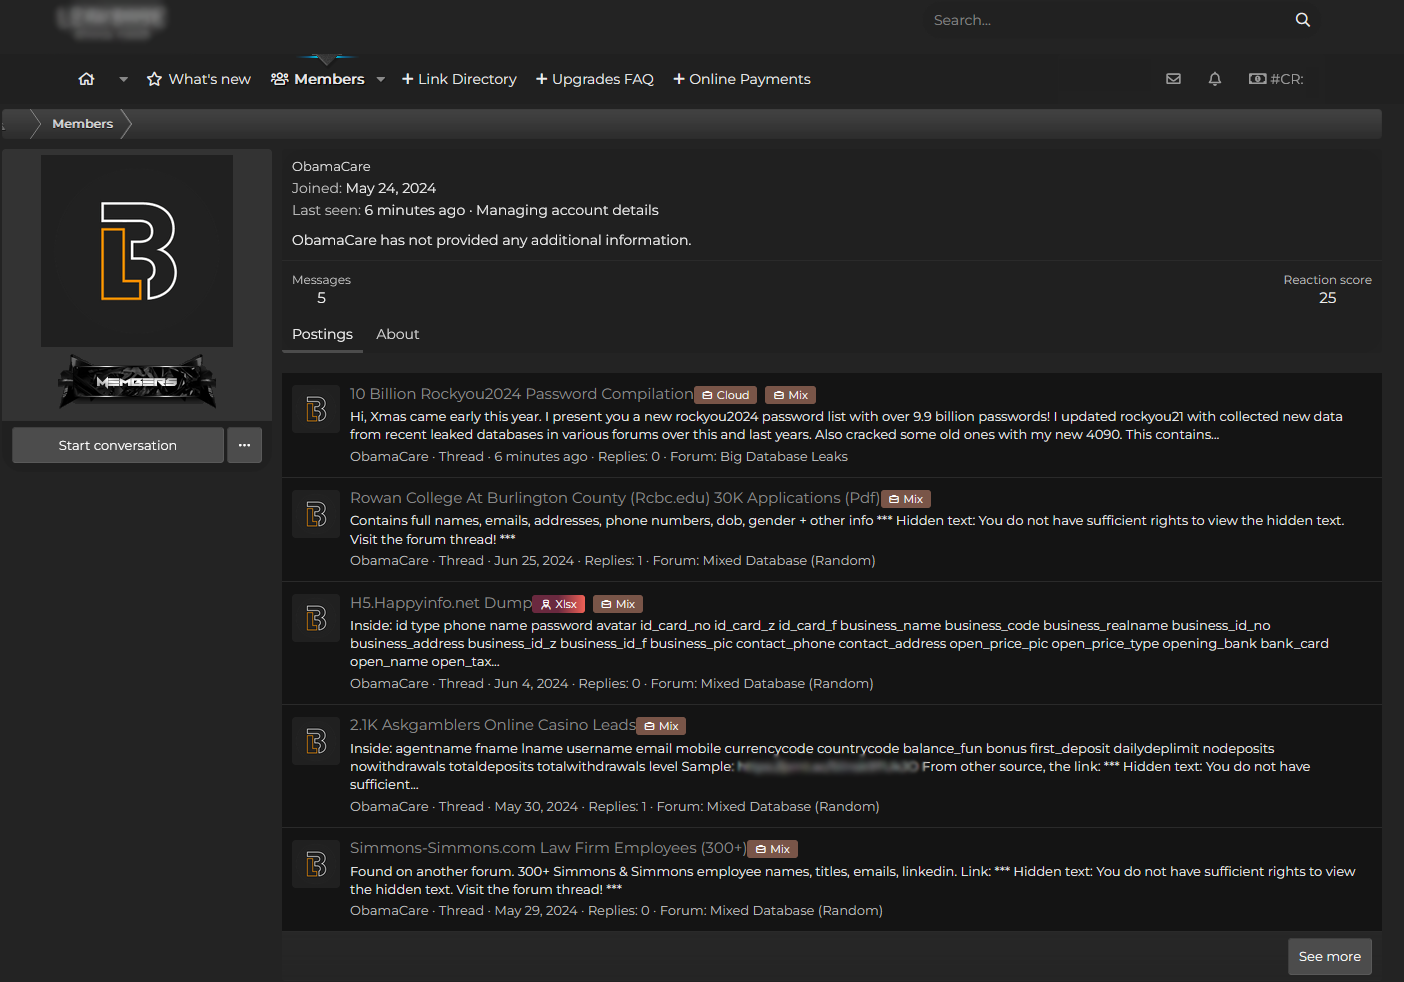
Как пишет Cybernews, файл с данными выложил пользователь под ником ObamaCare, зарегистрированный на одном из форумов для киберпреступников.

«Рождество в этом году пришло пораньше. Готов представить вам список учётных данных “rockyou2024“, в котором более 9,9 миллиарда паролей», — пишет ObamaCare в посте.


Таким образом, компиляция RockYou2024 может выступить отличным подспорьем для злоумышленников, проводящих брутфорс-атаки. Скормить скрипту для автоматизации подбора данных все пароли — проще некуда.

«В RockYou2024 находятся реальные пароли, которые пользователи по всему миру используют в повседневной жизни. Утечка такого числа учётных данных повышает риск успешных атак с подбором кредов», — пишут исследователи из Cybernews.


Фактически RockYou2024 побила рекорд предыдущего масштабного слива — RockYou2021, в котором насчитывалось 8,4 миллиарда паролей.

ObamaCare отмечает, что компиляция RockYou2021 послужила основной для RockYou2024: киберпреступник просто обновил данные, добавив в архив сведения за последние три года.

В результате RockYou2021 пополнилась 1,5 млрд паролей и превратилась в RockYou2024.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru