


Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Исследователи в области кибербезопасности считают, что наткнулись на крупнейшую утечку паролей за всё время. Речь идёт о почти 10 млрд скомпрометированных учётных данных в виде простого текста.

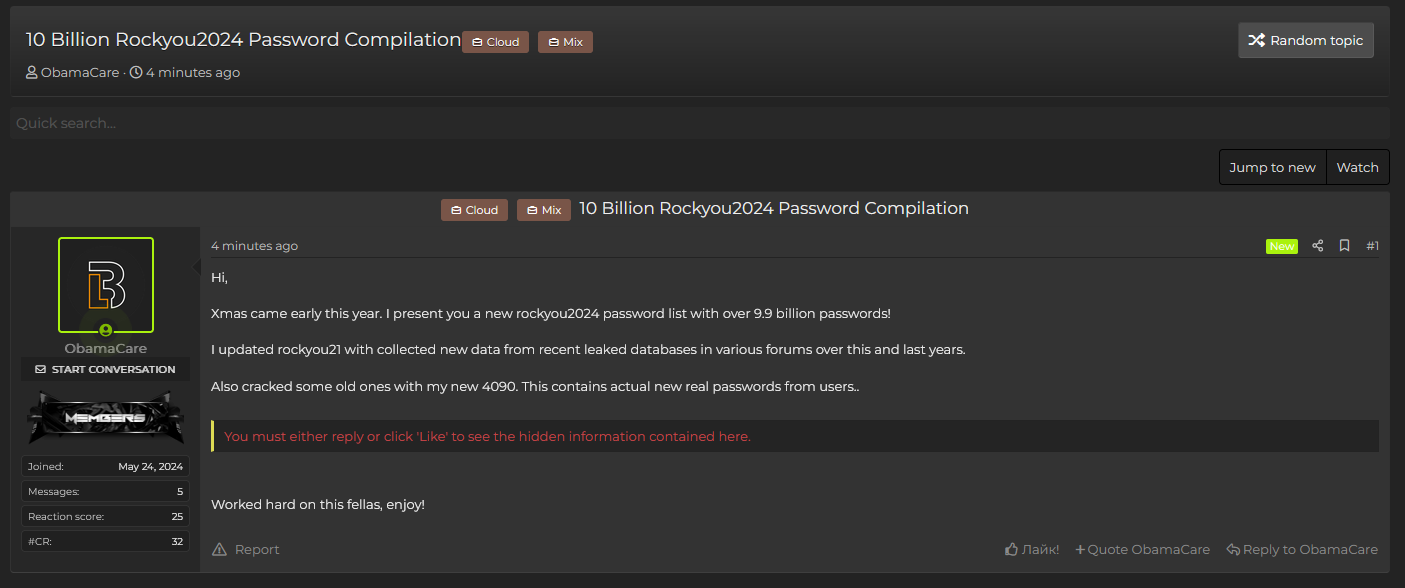
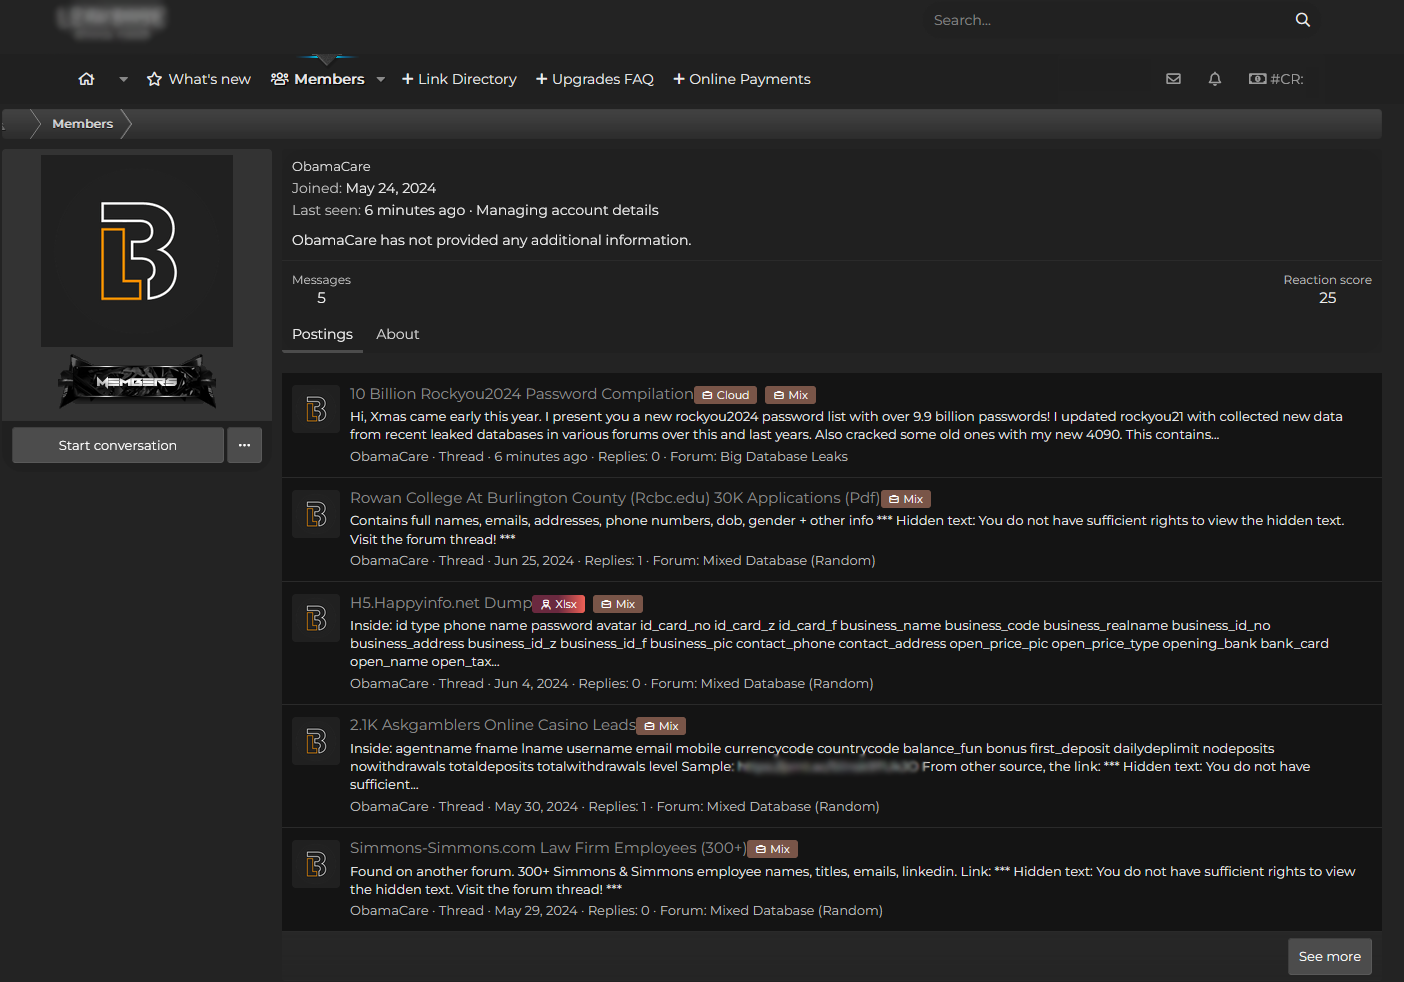
Как пишет Cybernews, файл с данными выложил пользователь под ником ObamaCare, зарегистрированный на одном из форумов для киберпреступников.

«Рождество в этом году пришло пораньше. Готов представить вам список учётных данных “rockyou2024“, в котором более 9,9 миллиарда паролей», — пишет ObamaCare в посте.


Таким образом, компиляция RockYou2024 может выступить отличным подспорьем для злоумышленников, проводящих брутфорс-атаки. Скормить скрипту для автоматизации подбора данных все пароли — проще некуда.

«В RockYou2024 находятся реальные пароли, которые пользователи по всему миру используют в повседневной жизни. Утечка такого числа учётных данных повышает риск успешных атак с подбором кредов», — пишут исследователи из Cybernews.


Фактически RockYou2024 побила рекорд предыдущего масштабного слива — RockYou2021, в котором насчитывалось 8,4 миллиарда паролей.

ObamaCare отмечает, что компиляция RockYou2021 послужила основной для RockYou2024: киберпреступник просто обновил данные, добавив в архив сведения за последние три года.

В результате RockYou2021 пополнилась 1,5 млрд паролей и превратилась в RockYou2024.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru