


Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Киберпреступная группировка Transparent Tribe использует шпионскую программу CapraRAT для Android-устройств, маскируя её под популярный софт. В кампании злоумышленников также используется социальная инженерия.

На активность Transparent Tribe обратили внимание в SentinelOne. Алекс Деламотт, один из специалистов компании, отмечает в отчёте следующее:

«Используемые в кампании APK продолжают уже привычную для группировки тенденцию встраивать шпионский софт в приложения. На этот раз киберпреступники атакуют любителей мобильных игр и оружия, а также пользователей TikTok».

Кампания Transparent Tribe получила имя CapraTube. Задача атакующих — добавить в безобидные с виду Android-приложения вредоносную составляющую. Как правило, такой софт маскируют под популярные программы вроде YouTube.

Конечная полезная нагрузка — троян CapraRAT, представляющий собой модифицированную версию AndroRAT. Зловред может перехватывать целый спектр конфиденциальных данных жертвы.

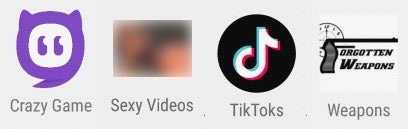
Список новых вредоносных APK, которые удалось зафиксировать исследователям из SentinelOne, выглядит так:

  • Crazy Game (com.maeps.crygms.tktols)
  • Sexy Videos (com.nobra.crygms.tktols)
  • TikToks (com.maeps.vdosa.tktols)
  • Weapons (com.maeps.vdosa.tktols)


CapraRAT использует компонент WebView для запуска URL, ведущего либо на YouTube, либо на сайт мобильной игры CrazyGames[.]com. В это время в фоновом режиме приложение пытается получить доступ к геолокации, СМС-сообщениям, контактам и журналу вызовов.

Получив соответствующие разрешения (READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES), CapraRAT может записывать аудио или видео, снимать скриншоты и даже самостоятельно осуществлять вызовы.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru