


Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Киберпреступная группировка Transparent Tribe использует шпионскую программу CapraRAT для Android-устройств, маскируя её под популярный софт. В кампании злоумышленников также используется социальная инженерия.

На активность Transparent Tribe обратили внимание в SentinelOne. Алекс Деламотт, один из специалистов компании, отмечает в отчёте следующее:

«Используемые в кампании APK продолжают уже привычную для группировки тенденцию встраивать шпионский софт в приложения. На этот раз киберпреступники атакуют любителей мобильных игр и оружия, а также пользователей TikTok».

Кампания Transparent Tribe получила имя CapraTube. Задача атакующих — добавить в безобидные с виду Android-приложения вредоносную составляющую. Как правило, такой софт маскируют под популярные программы вроде YouTube.

Конечная полезная нагрузка — троян CapraRAT, представляющий собой модифицированную версию AndroRAT. Зловред может перехватывать целый спектр конфиденциальных данных жертвы.

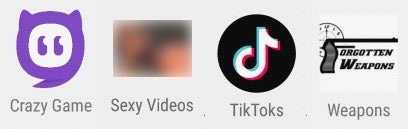
Список новых вредоносных APK, которые удалось зафиксировать исследователям из SentinelOne, выглядит так:

  • Crazy Game (com.maeps.crygms.tktols)
  • Sexy Videos (com.nobra.crygms.tktols)
  • TikToks (com.maeps.vdosa.tktols)
  • Weapons (com.maeps.vdosa.tktols)


CapraRAT использует компонент WebView для запуска URL, ведущего либо на YouTube, либо на сайт мобильной игры CrazyGames[.]com. В это время в фоновом режиме приложение пытается получить доступ к геолокации, СМС-сообщениям, контактам и журналу вызовов.

Получив соответствующие разрешения (READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES), CapraRAT может записывать аудио или видео, снимать скриншоты и даже самостоятельно осуществлять вызовы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru