

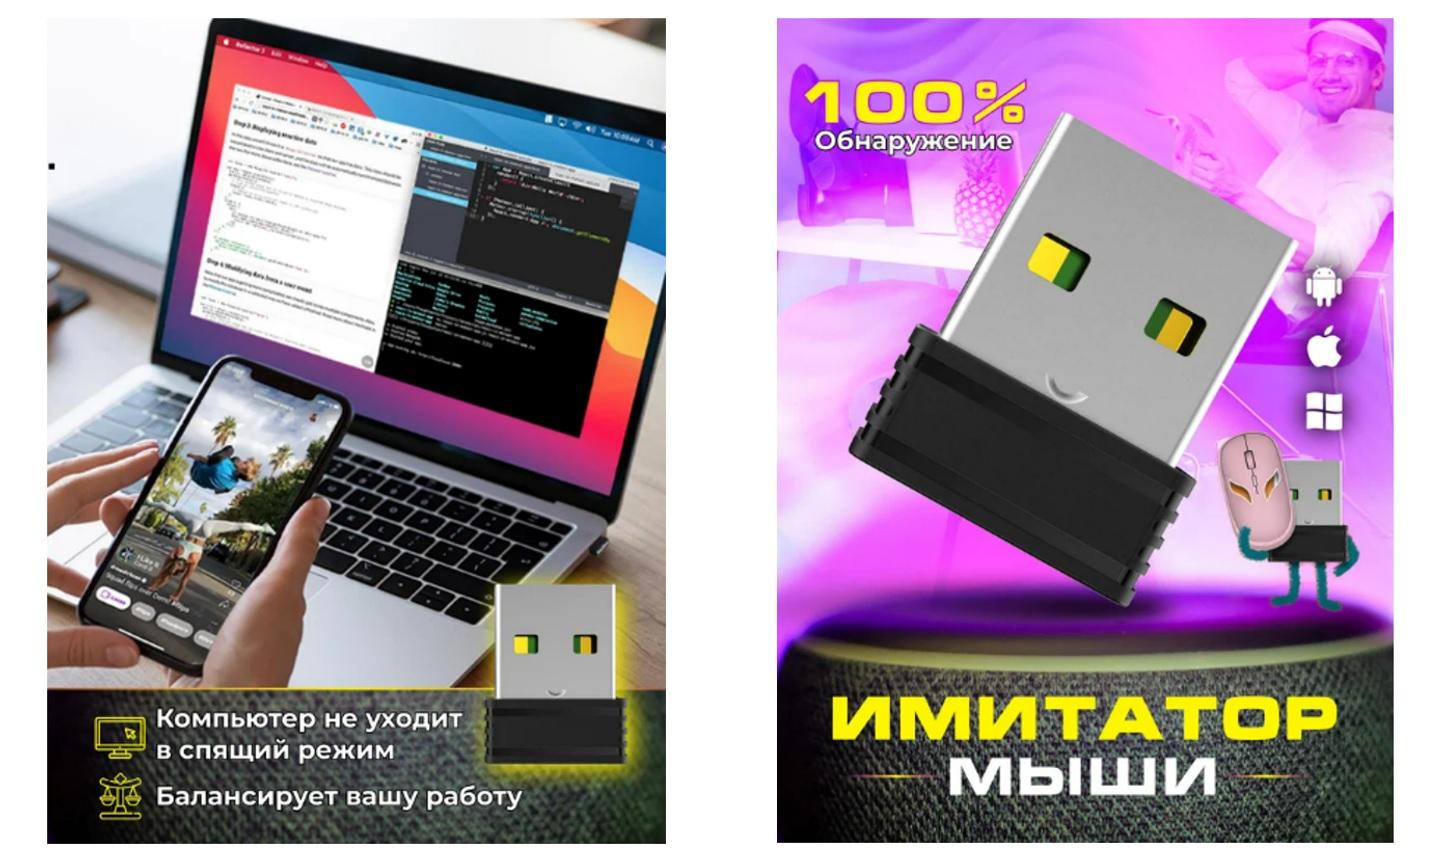

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

Ввиду роста популярности USB-имитаторов мыши «Лаборатория Касперского» предупреждает, что такие устройства могут содержать вредоносную программу, а при использовании в корпоративном окружении — составить угрозу кибербезопасности организации.

USB-имитаторы мыши создают видимость работы пользователя с тем, чтобы компьютер не уходил в режим сна. Вместе с тем при покупке подобного съемного устройства онлайн существует вероятность получить в придачу программу-вымогатель или шпиона.


В период января по май 2024 года защитные решения Kaspersky обнаружили и заблокировали локальные угрозы, включая USB-зловредов, на компьютерах 22% российских пользователей.

«Использование USB-имитаторов мыши и подобных устройств может стать входной точкой для хакеров, которые с их помощью могут получить доступ к конфиденциальной информации или нарушить работу корпоративных цифровых систем, — отметил руководитель российского исследовательского центра Kaspersky Дмитрий Галов. — Компании должны быть особенно внимательны к устройствам, подключаемым к корпоративным компьютерам, и внедрять строгие меры контроля».

Во избежание неприятностей эксперты рекомендуют организациям ограничить использование личных флешек на рабочих местах, использовать эффективные антивирусы и системы мониторинга, а также наладить обучение сотрудников основам кибербезопасности.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru