


Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

Apple устранила в AirPods и Beats брешь, позволяющую подслушивать разговоры

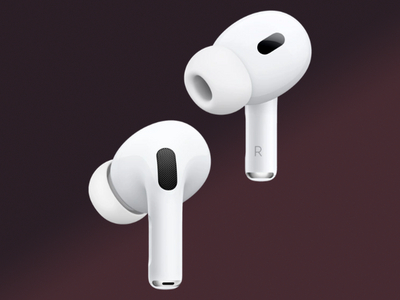
Apple выпустила обновление прошивки для AirPods и Beats, устраняющее уязвимость, с помощью которой злоумышленники могут получить доступ к наушникам пользователей и подслушать их разговоры.

Согласно посту Apple, брешь, получившая идентификатор CVE-2024-27867, связана с механизмом аутентификации. Проблема затрагивает AirPods (второго поколения и дальше), AirPods Pro (все модели), AirPods Max, Powerbeats Pro и Beats Fit Pro.

«Когда ваши наушники пытаются установить связь с известными им устройствами, условный злоумышленник в зоне действий Bluetooth может подменить исходный девайс и подключиться к наушникам», — пишет Apple.

Другими словами, находящийся поблизости атакующий сможет подслушивать ваши разговоры. На уязвимость указал специалист в области кибербезопасности Йонас Дресслер.

Apple выпустила следующие прошивки, устраняющие CVE-2024-27867: 6A326 и 6F8 (для AirPods), 6F8 (для Beats).

Напомним, на днях купертиновцы также пропатчили в Vision Pro уязвимость, позволяющую обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru