


Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

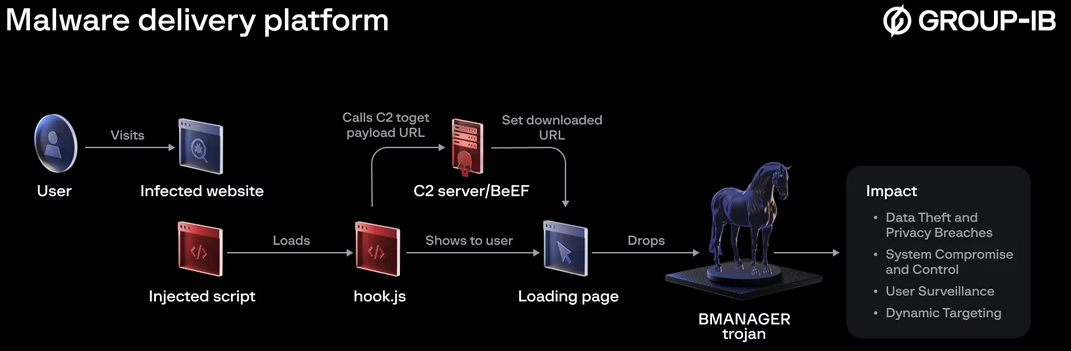
Исследователи из Group-IB обнаружили в интернете три тестовых лендинг-страницы, созданных для распространения вредоносных программ. Одна из них в марте использовалась для раздачи неизвестного ранее модульного трояна BMANAGER.

Анализ показал, что платформа доставки зловредов построена на базе opensource-реймворка BeEF. Ее создатели, которых в ИБ-компании идентифицируют как Boolka, уже третий год занимаются массовым взломом сайтов через SQL-инъекции и кражей данных из веб-форм с помощью внедренных JavaScript-кодов.

Заражение BMANAGER начинается с загрузчика со вшитым URL. Вредонос также создает запланированные задания Windows для запуска основного модуля при каждом входе жертвы в систему.


Сам BMANAGER тоже умеет загружать файлы с внешнего сервера (адрес прописан в коде) и обеспечивать им автозагрузку. Для коммуникаций с C2 используются запросы HTTP(S) GET.

Все дополнительные модули написаны на Python и выполняют следующие функции:

  • эксфильтрация данных из локальной базы SQL;
  • кейлоггинг;
  • выявление запущенных приложений и окон с фокусом клавиатурного ввода с помощью хуков Windows;
  • кража файлов по выбору оператора.

Один из образцов BMANAGER (на 25 июня распознают 35 из 74 антивирусов VirusTotal) был подписан действующим сертификатом, выданным софтверной компании «ТАСК» из подмосковного Дмитрова. Аналитики полагают, что его сфальсифицировали или украли, хотя инсайд как версия тоже возможен.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru