


Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Группа специалистов из Грацского Технического Университета рассказала о новом векторе атаки — SnailLoad. Согласно описанию, она позволяет удалённому злоумышленнику вычислить контент и веб-сайты, которые просматривает пользователь, не имея прямой доступ к его сетевому трафику.

Ранее такого рода атаки предполагали взлом Wi-Fi-соединения в непосредственной близости от целевого пользователя или же реализации принципа «Человек посередине» (MitM).

Однако вектор SnailLoad более эффективен, поскольку не требует выполнения кода в системе жертвы и не нуждается в MitM.

В опубликованном исследователями примере видно, как SnailLoad может использоваться для вычисления просмотренного на YouTube видеоролика и посещаемых веб-сайтов.

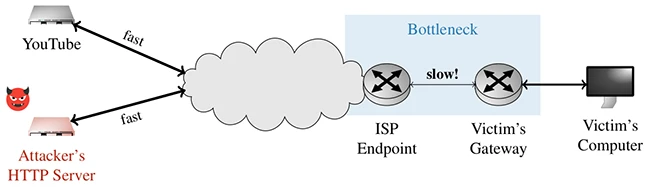
Чтобы запустить SnailLoad, условный киберпреступник должен измерить сетевую задержку для ряда видео, размещённых на YouTube, и сайтов, которые может просматривать условная жертва. Измерив эти задержки, атакующий может создать цифровой отпечаток для каждого из них.

После этого злоумышленник должен обманом заставить пользователя загрузить набор данных с вредоносного сервера. Например, можно попросить скачать файл, но атака сработает и с изображениями, рекламными объявлениями, стилями и даже шрифтами.

«Самая опасная часть атаки заключается в том, что TCP-сервер может тайно получать данные о задержке от любых подключаемых клиентов», — объясняет Стефан Гаст, один из исследователей.


Посвящённую SnailLoad статью можно найти по этому адресу (PDF). Специалисты также подняли специальный сайт, где лежит демо.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru