


Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Группа специалистов из Грацского Технического Университета рассказала о новом векторе атаки — SnailLoad. Согласно описанию, она позволяет удалённому злоумышленнику вычислить контент и веб-сайты, которые просматривает пользователь, не имея прямой доступ к его сетевому трафику.

Ранее такого рода атаки предполагали взлом Wi-Fi-соединения в непосредственной близости от целевого пользователя или же реализации принципа «Человек посередине» (MitM).

Однако вектор SnailLoad более эффективен, поскольку не требует выполнения кода в системе жертвы и не нуждается в MitM.

В опубликованном исследователями примере видно, как SnailLoad может использоваться для вычисления просмотренного на YouTube видеоролика и посещаемых веб-сайтов.

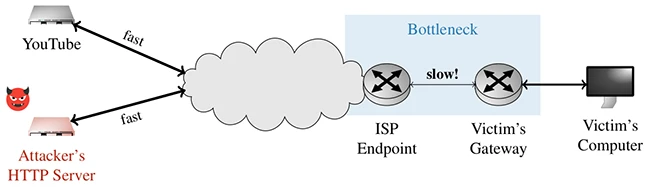
Чтобы запустить SnailLoad, условный киберпреступник должен измерить сетевую задержку для ряда видео, размещённых на YouTube, и сайтов, которые может просматривать условная жертва. Измерив эти задержки, атакующий может создать цифровой отпечаток для каждого из них.

После этого злоумышленник должен обманом заставить пользователя загрузить набор данных с вредоносного сервера. Например, можно попросить скачать файл, но атака сработает и с изображениями, рекламными объявлениями, стилями и даже шрифтами.

«Самая опасная часть атаки заключается в том, что TCP-сервер может тайно получать данные о задержке от любых подключаемых клиентов», — объясняет Стефан Гаст, один из исследователей.


Посвящённую SnailLoad статью можно найти по этому адресу (PDF). Специалисты также подняли специальный сайт, где лежит демо.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru