


Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Группа специалистов из Грацского Технического Университета рассказала о новом векторе атаки — SnailLoad. Согласно описанию, она позволяет удалённому злоумышленнику вычислить контент и веб-сайты, которые просматривает пользователь, не имея прямой доступ к его сетевому трафику.

Ранее такого рода атаки предполагали взлом Wi-Fi-соединения в непосредственной близости от целевого пользователя или же реализации принципа «Человек посередине» (MitM).

Однако вектор SnailLoad более эффективен, поскольку не требует выполнения кода в системе жертвы и не нуждается в MitM.

В опубликованном исследователями примере видно, как SnailLoad может использоваться для вычисления просмотренного на YouTube видеоролика и посещаемых веб-сайтов.

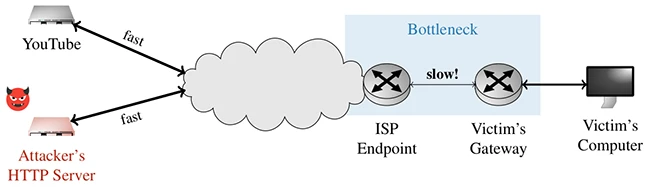
Чтобы запустить SnailLoad, условный киберпреступник должен измерить сетевую задержку для ряда видео, размещённых на YouTube, и сайтов, которые может просматривать условная жертва. Измерив эти задержки, атакующий может создать цифровой отпечаток для каждого из них.

После этого злоумышленник должен обманом заставить пользователя загрузить набор данных с вредоносного сервера. Например, можно попросить скачать файл, но атака сработает и с изображениями, рекламными объявлениями, стилями и даже шрифтами.

«Самая опасная часть атаки заключается в том, что TCP-сервер может тайно получать данные о задержке от любых подключаемых клиентов», — объясняет Стефан Гаст, один из исследователей.


Посвящённую SnailLoad статью можно найти по этому адресу (PDF). Специалисты также подняли специальный сайт, где лежит демо.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru