


Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Группа специалистов из Грацского Технического Университета рассказала о новом векторе атаки — SnailLoad. Согласно описанию, она позволяет удалённому злоумышленнику вычислить контент и веб-сайты, которые просматривает пользователь, не имея прямой доступ к его сетевому трафику.

Ранее такого рода атаки предполагали взлом Wi-Fi-соединения в непосредственной близости от целевого пользователя или же реализации принципа «Человек посередине» (MitM).

Однако вектор SnailLoad более эффективен, поскольку не требует выполнения кода в системе жертвы и не нуждается в MitM.

В опубликованном исследователями примере видно, как SnailLoad может использоваться для вычисления просмотренного на YouTube видеоролика и посещаемых веб-сайтов.

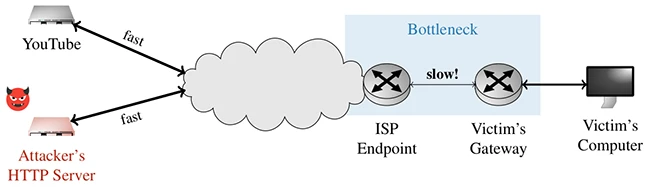
Чтобы запустить SnailLoad, условный киберпреступник должен измерить сетевую задержку для ряда видео, размещённых на YouTube, и сайтов, которые может просматривать условная жертва. Измерив эти задержки, атакующий может создать цифровой отпечаток для каждого из них.

После этого злоумышленник должен обманом заставить пользователя загрузить набор данных с вредоносного сервера. Например, можно попросить скачать файл, но атака сработает и с изображениями, рекламными объявлениями, стилями и даже шрифтами.

«Самая опасная часть атаки заключается в том, что TCP-сервер может тайно получать данные о задержке от любых подключаемых клиентов», — объясняет Стефан Гаст, один из исследователей.


Посвящённую SnailLoad статью можно найти по этому адресу (PDF). Специалисты также подняли специальный сайт, где лежит демо.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru