


Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки, получивший имя «GrimResource», позволяет выполнить произвольные команды с помощью непропатченной XSS-уязвимости в Windows и специально созданных файлов в формате MSC (Microsoft Saved Console).

На .msc-файлы злоумышленники перешли после того, как Microsoft приняла ряд защитных мер, затрудняющих проведение фишинговых атак с помощью ярлыков и файлов OneNote.

Windows MSC используются в Консоли управления (MMC) для настройки различных компонентов операционной системы, а также для создания кастомного представления часто используемых инструментов.

Команда исследователей из компании Elastic обнаружила новую технику распространения MSC-файлов и эксплуатации старой, но незакрытой уязвимости межсайтового скриптинга в Windows. Ранее эта XSS, затрагивающая библиотеку apds.dll, использовалась для установки Cobalt Strike.

Специалисты Elastic нашли образец (sccm-updater.msc), загруженный на VirusTotal 6 июня 2024 года. Оказалось, что этот семпл использовал вектор GrimResource, что означает применение техники в реальных кибератаках. Интересно, что ни один антивирус не выявил угрозу.

Отметим также, что вредоносные MSC-файлы, участвующие в GrimResource, эксплуатируют дыру в apds.dll, которая позволяет выполнять JavaScript-код с помощью специально подготовленных URL.

Microsoft узнала об этой уязвимости ещё в октябре 2018 года, однако корпорация тогда посчитала, что уровень проблемы не соответствует подходящим под патчинг критериям.

В Elastic также уточнили, что упомянутая брешь может использоваться в связке с техникой DotNetToJScript. Они вместе позволяют выполнять .NET-код через JavaScript-движок.

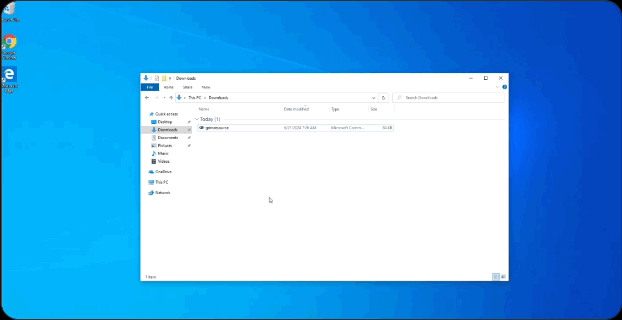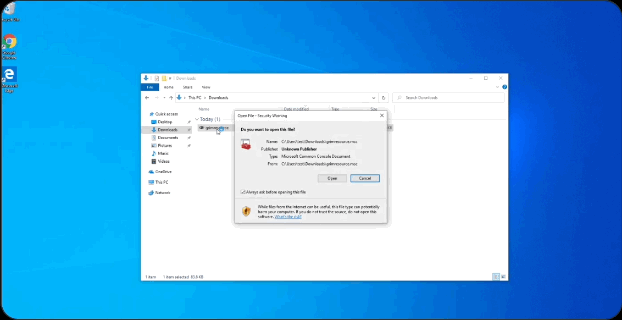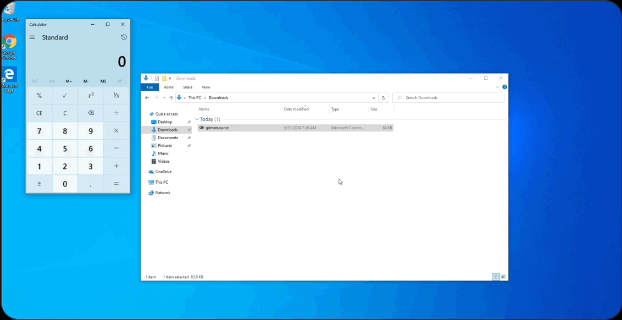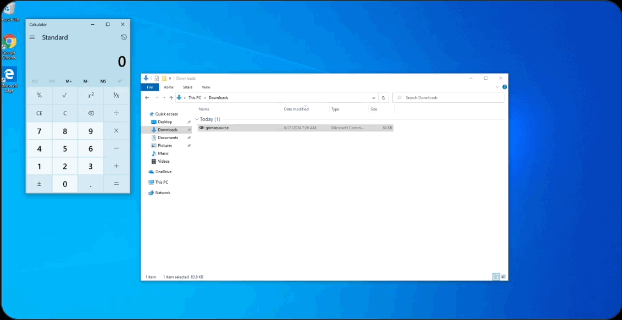
Специалисты поделились в соцсети X видеодемонстрацией GrimResource:

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru