


Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Сразу несколько киберпреступных группировок используют в атаках мощный Android-троян под именем Rafel. В зоне риска владельцы смартфонов от Samsung, Xiaomi, Vivo и Huawei.

Rafel поймали и изучили специалисты компании Check Point. В анализе киберугрозы отмечается следующее:

«Троян выступает в качестве мощного тулкита, открывающего для злоумышленников возможности удалённого администрирования и контроля целевого устройства».

«В результате атакующие могут выполнять целый спектр вредоносных действий на девайсе, включая кражу данных и манипуляцию поведением смартфона».

Более того, Rafel даёт возможность операторам полностью стирать SD-карты, удалять журналы звонков, перехватывать уведомления и даже может действовать в качестве вымогателя.

По словам Check Point, исследователям удалось выявить около 120 различных вредоносных кампаний, в которых используется Rafel. География этих кампаний впечатляет: атакуются организации из России, США, Австралии, Китая, Чехии, Франции, Германии, Индии, Индонезии, Италии, Новой Зеландии, Пакистана и Румынии.


Большая часть жертв трояна использует смартфоны от Samsung, вторая по масштабу группа — пользователи девайсов от Xiaomi, Vivo и Huawei. Как минимум 87,5% атакованных устройств работали на устаревших версиях Android, которые уже не получают обновления.

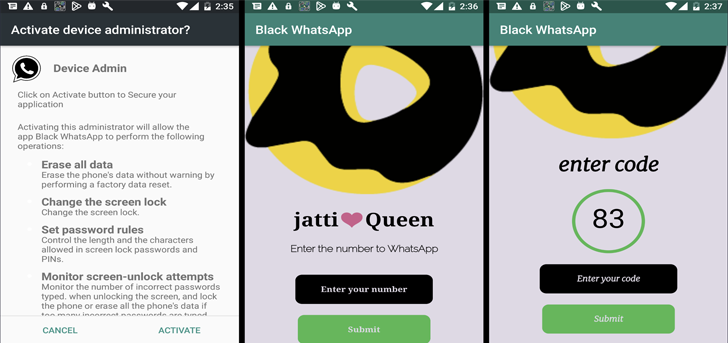
Кроме того, злоумышленники задействовали социальную инженерию, чтобы заставить жертв выдать права на чтение и отправку СМС-сообщений, отслеживание геолокации и пр.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru