


Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Сразу несколько киберпреступных группировок используют в атаках мощный Android-троян под именем Rafel. В зоне риска владельцы смартфонов от Samsung, Xiaomi, Vivo и Huawei.

Rafel поймали и изучили специалисты компании Check Point. В анализе киберугрозы отмечается следующее:

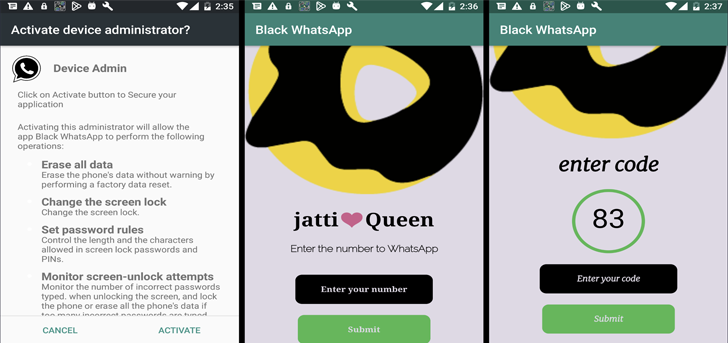
«Троян выступает в качестве мощного тулкита, открывающего для злоумышленников возможности удалённого администрирования и контроля целевого устройства».

«В результате атакующие могут выполнять целый спектр вредоносных действий на девайсе, включая кражу данных и манипуляцию поведением смартфона».

Более того, Rafel даёт возможность операторам полностью стирать SD-карты, удалять журналы звонков, перехватывать уведомления и даже может действовать в качестве вымогателя.

По словам Check Point, исследователям удалось выявить около 120 различных вредоносных кампаний, в которых используется Rafel. География этих кампаний впечатляет: атакуются организации из России, США, Австралии, Китая, Чехии, Франции, Германии, Индии, Индонезии, Италии, Новой Зеландии, Пакистана и Румынии.


Большая часть жертв трояна использует смартфоны от Samsung, вторая по масштабу группа — пользователи девайсов от Xiaomi, Vivo и Huawei. Как минимум 87,5% атакованных устройств работали на устаревших версиях Android, которые уже не получают обновления.

Кроме того, злоумышленники задействовали социальную инженерию, чтобы заставить жертв выдать права на чтение и отправку СМС-сообщений, отслеживание геолокации и пр.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru