


Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

Мощный Android-троян Rafel атакует пользователей под видом WhatsApp

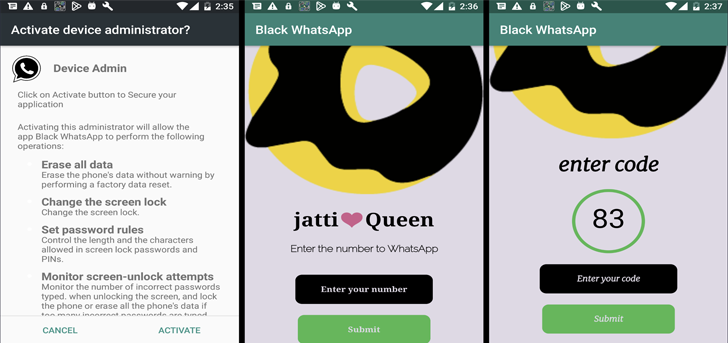
Сразу несколько киберпреступных группировок используют в атаках мощный Android-троян под именем Rafel. В зоне риска владельцы смартфонов от Samsung, Xiaomi, Vivo и Huawei.

Rafel поймали и изучили специалисты компании Check Point. В анализе киберугрозы отмечается следующее:

«Троян выступает в качестве мощного тулкита, открывающего для злоумышленников возможности удалённого администрирования и контроля целевого устройства».

«В результате атакующие могут выполнять целый спектр вредоносных действий на девайсе, включая кражу данных и манипуляцию поведением смартфона».

Более того, Rafel даёт возможность операторам полностью стирать SD-карты, удалять журналы звонков, перехватывать уведомления и даже может действовать в качестве вымогателя.

По словам Check Point, исследователям удалось выявить около 120 различных вредоносных кампаний, в которых используется Rafel. География этих кампаний впечатляет: атакуются организации из России, США, Австралии, Китая, Чехии, Франции, Германии, Индии, Индонезии, Италии, Новой Зеландии, Пакистана и Румынии.


Большая часть жертв трояна использует смартфоны от Samsung, вторая по масштабу группа — пользователи девайсов от Xiaomi, Vivo и Huawei. Как минимум 87,5% атакованных устройств работали на устаревших версиях Android, которые уже не получают обновления.

Кроме того, злоумышленники задействовали социальную инженерию, чтобы заставить жертв выдать права на чтение и отправку СМС-сообщений, отслеживание геолокации и пр.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru