


Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

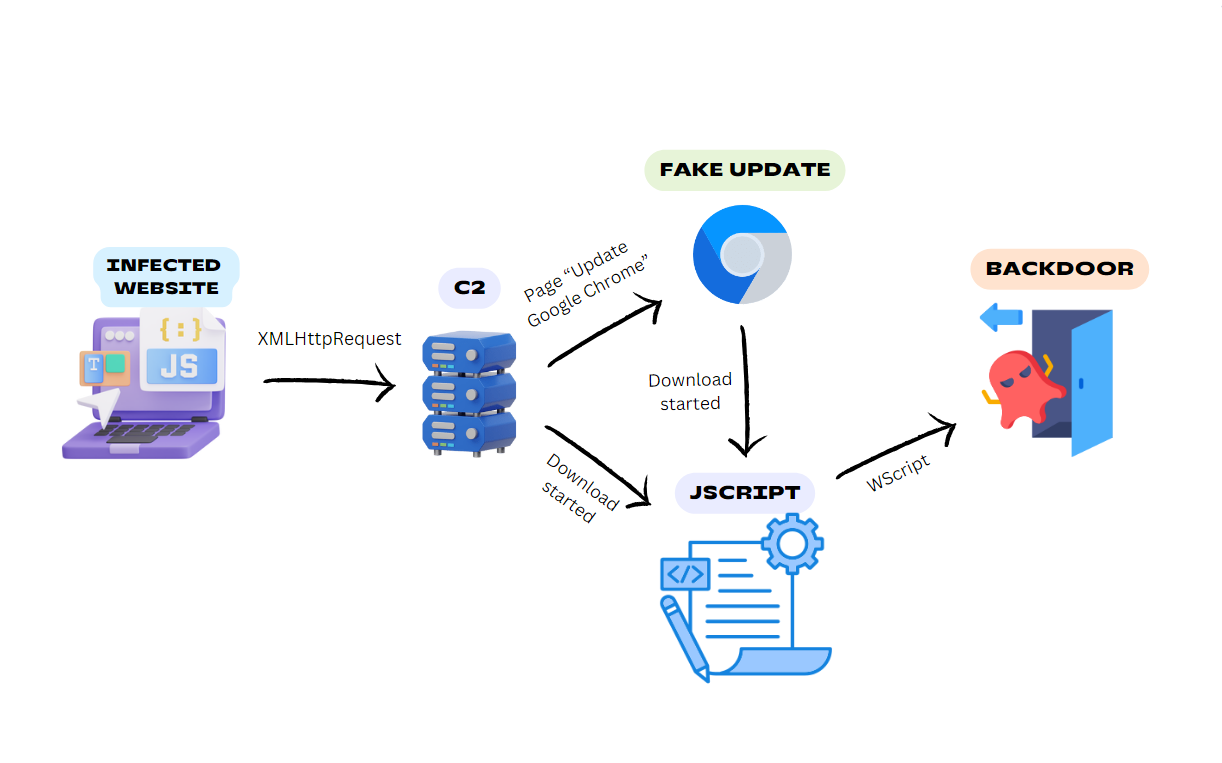
Объявившийся в минувшем мае Windows-бэкдор, которого в G DATA различают как BadSpace, распространяется через взломанные сайты, в том числе на WordPress. При заходе внедренный JavaScript-код выводит сообщение о необходимости обновить Google Chrome.

Примечательно, что такое всплывающее окно отображается лишь при первом посещении зараженного сайта. Вредонос фиксирует тип устройства визитера, его IP-адрес, User-Agent, местоположение и отсылает эту информацию в прописанный в коде домен через запрос HTTP GET.

Полученный пейлоад подменяет содержимое вызванной жертвой страницы, показывая всплывающее окно с призывом обновить браузер. В зависимости от схемы доставки выдаваемый за апдейт Chrome вредонос может оказаться бэкдором BadSpace либо его загрузчиком.

Во втором случае обфусцированный код JavaScript, используя PowerShell, дропает целевого зловреда и после 10-секундной паузы запускает его на исполнение с помощью rundll32.exe. Исследователи раздобыли несколько образцов фейкового обновления браузера; некоторые вредоносные файлы для маскировки были снабжены двойным расширением .pdf.js.


Анализ показал, что новоявленный бэкдор снабжен вооружен средствами обнаружения песочниц и обеспечивает себе постоянное присутствие в системе, создавая запланированное задание.

Он также отсылает своим хозяевам информацию о зараженной системе (имя компьютера, внутренний домен Active Directory, сгенерированный UUID, версия ОС, имя пользователя, ключ RC4 для C2-коммуникаций) и умеет делать скриншоты, выполнять cmd-команды, считывать и записывать данные в файлах.

Домены, используемые BadSpace для связи с центром управления, ранее засветились в атаках SocGholish, он же FakeUpdates. Использование такого прикрытия, как апдейт Chrome,  — хорошо известная уловка распространителей зловредов, которая, по всей видимости, не утратила своей эффективности.

Подпишитесь на новости

Яндекс вернул доступ к 96% данных на Диске, но ограничения ещё остались

Яндекс восстановил доступ к 96% данных на Диске после атак на дата-центры. Документы, фотографии, видео и другие файлы снова можно открывать, скачивать и отправлять другим. Однако для части пользователей возвращение к привычной работе ещё продолжается.

О ходе восстановления компания рассказывает на официальной странице статуса сервисов Яндекс 360.

Кто-то уже получил доступ ко всему, а у кого-то показатель ниже: мощности Диска ещё переносят между площадками. Компания обещает, что в ближайшие дни доступных файлов станет больше.

Базовые функции — загрузка, скачивание и синхронизация — работают. Но браузерная версия пока с ограничениями: скачать папку, альбом или несколько файлов одним махом не получится. Для этого Яндекс предлагает использовать клиент для компьютера либо API.

Часть файлов стала недоступна после атак на дата-центры, повредивших инфраструктуру компании. Теперь Яндекс распределяет ресурсы между сторонними независимыми площадками, чтобы повысить устойчивость сервисов.

Работа над оставшимися файлами и функциями продолжается. Точную дату полного восстановления компания в сообщении не назвала.

RSS: Новости на портале Anti-Malware.ru