


Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

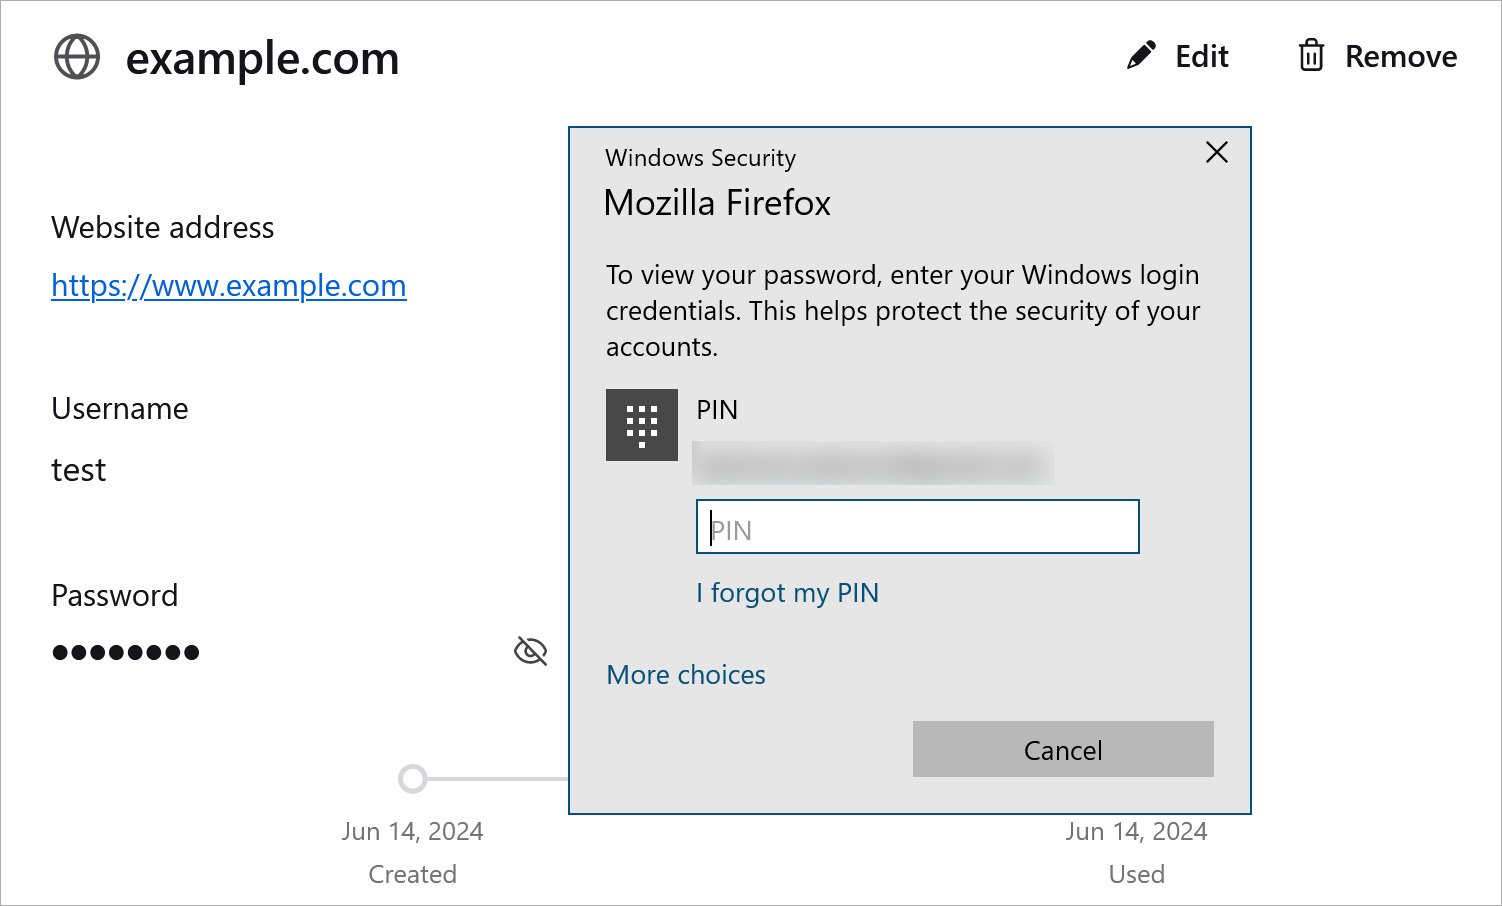
Mozilla усовершенствовала защиту локально сохраненных в Firefox учетных данных. Теперь получить доступ к паролям можно с помощью одного из способов аутентификации на устройстве: сканирования отпечатка пальца, лица или ввода ПИН-кода.

Сразу стоит определиться, что эти меры все равно не защитят вас от вредоносных программ, похищающих данные, — инфостилеров. Однако если условный локальный злоумышленник захочет получить доступ к данным, ему придется пройти аутентификацию.

Как любой современный браузер, Firefox включает встроенный менеджер паролей, помогающий хранить и подставлять учетные данные, а также генерировать устойчивые комбинации. Несмотря на то что использовать такие менеджеры крайне не рекомендуется, разработчики продолжают их дорабатывать.

С выходом Firefox 127 Mozilla добавила менеджеру паролей функциональность, которую давно можно встретить в Chromium-браузерах.

«Для дополнительной защиты на macOS- и Windows-компьютерах менеджер паролей Firefox может использовать “родной“ для ОС метод аутентификации (пароль, сканирование о отпечатка пальца, лица и т. п.)», — говорится в примечаниях к выпуску Firefox 127.


К сожалению, как отмечалось выше, нововведения никак не защитят от инфостилеров, задача которых — пробраться в систему и вытащить все важные данные из популярных программ.

Хотя логины и пароли хранятся в зашифрованном виде, расшифровать их достаточно легко даже с помощью инструментов с открытым исходным кодом, поскольку ключ лежит в самом Firefox.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru