


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

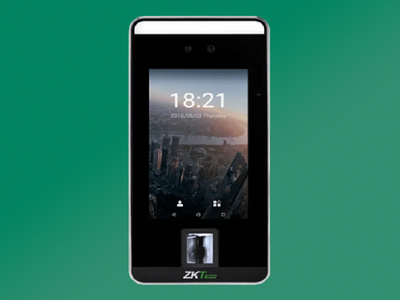
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.
Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru