


Вышла Kali Linux 2024.2 с 18 новыми инструментами и фиксом для Y2038

Вышла Kali Linux 2024.2 с 18 новыми инструментами и фиксом для Y2038

Вышла Kali Linux 2024.2 с 18 новыми инструментами и фиксом для Y2038

Разработчики Kali Linux выпустили новую версию дистрибутива под номером 2024.2. Это второй релиз 2024 года, в котором добавлены 18 новых инструментов и исправлен баг Y2038.

Kali Linux — дистрибутив, давно полюбившийся пентестерам и специалистам по кибербезопасности. С его помощью ИБ-команды проводят аудит безопасности и «щупают» сеть на возможность проникновения.

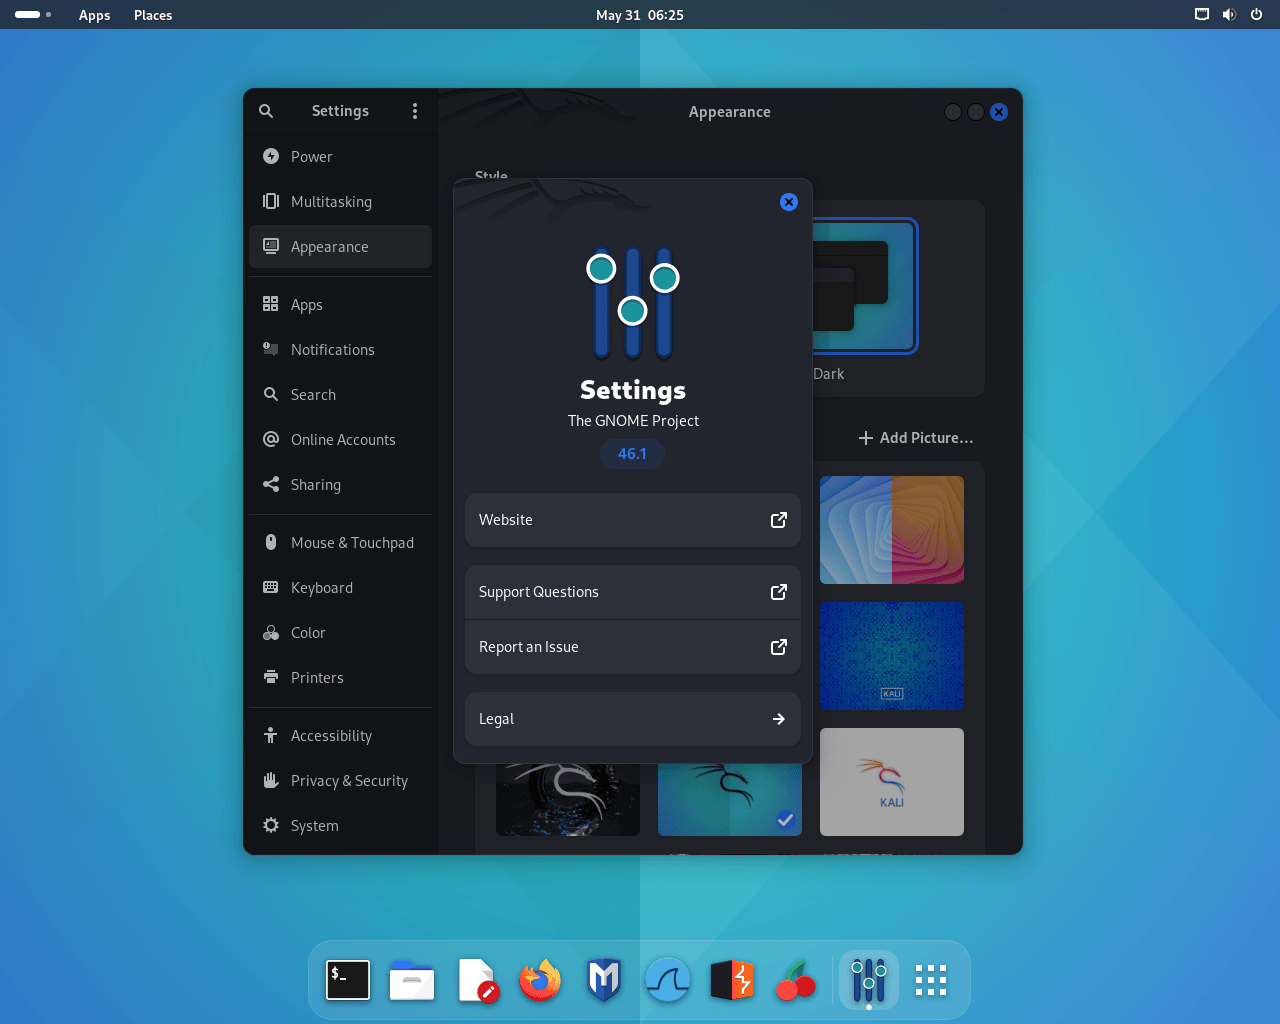
В новой версии команда Kali добавила новые визуальные элементы, включая обои, а также изменения в меню загрузки и на экране входа в систему.

Кроме того, Kali 2024.2 полностью удовлетворяет потребности любителей новых «игрушек». Девелоперы добавили целых 18 новых инструментов:

  • autorecon — многопоточная тулза для сетевой разведки;
  • coercer — заставляет Windows-сервер автоматически аутентифицировать на произвольной машине;
  • dploot — перезапись SharpDPAPI на Python:
  • getsploit — утилита командной строки для поиска и скачивания эксплойтов;
  • gowitness — утилита для снятия скриншотов веб-страниц с помощью Chrome Headless;
  • horst — высокооптимизированный инструмент для радиосканирования;
  • ligolo-ng — продвинутый, но одновременно простой инструмент туннелирования, использующий интерфейс TUN;
  • mitm6 — захват IPv4 через IPv6;
  • netexec — инструмент для эксплуатации сетевой службы, помогающий автоматизировать оценку безопасности крупных сетей;
  • pspy — мониторит процессы в Linux без прав root:
  • pyinstaller — конвертирует Python-пакеты в автономные исполняемые файлы;
  • pyinstxtractor — распаковщик PyInstalller;
  • sharpshooter — фреймворк для генерации пейлоада;
  • sickle — инструмент для разработки пейлоада;
  • snort — гибкая система, помогающая обнаружить вторжения в сеть;
  • sploitscan — ищет информацию об идентификаторах CVE;
  • vopono — запускает приложения через VPN-туннели с временными сетевыми пространствами имен;
  • waybackpy — получает доступ к API Wayback Machine с помощью Python.

К сожалению, у разработчиков, по их словам, не было времени включить в релиз версию ядра Linux 6.8, однако в 2024.3 обещают это исправить.

Кроме того, команда Kali исправила известный баг Y2038 и Y2K38, затрагивающий системы Linux. Напомним, он привёл бы к сбросу даты и времени на 13 декабря 1901, 20:45:52, по достижении 03:14:08 19 января 2038-го.

В Kali Linux 2024.2 пользователей порадовали Gnome 46 со всеми темами и расширениями.


Скачать новый релиз можно здесь.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru