


В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

Базу скомпрометированных данных Have I Been Pwned пополнили крупным уловом: 361 миллион адресов электронной почты, связанных со слитыми учетными данными, удалось собрать на просторах Telegram.

Напомним, задача сервиса Have I Been Pwned — уведомлять о рисках компрометации аккаунта. В любой момент пользовать может проверить, содержится ли его имейл в известных утечках.

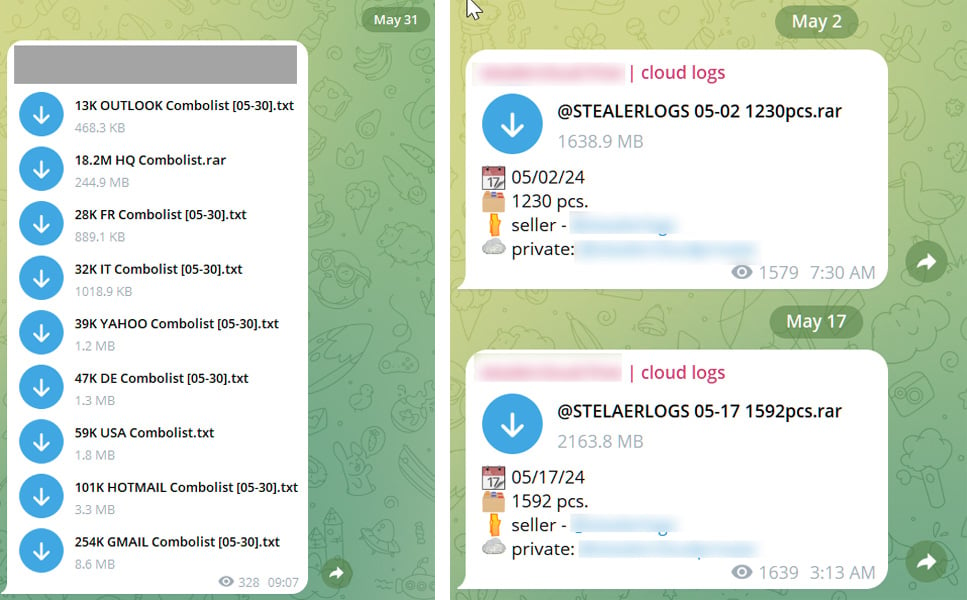
Исследователи в области кибербезопасности собрали украденные логины и пароли, изучив множество телеграм-каналов, принадлежащих злоумышленникам. Как правило, в таких каналах скомпрометированная информация публикуется для набора подписчиков и создания необходимой репутации.

Сведения обычно преподносятся в виде комбинаций имен пользователей и паролей, которые удалось добыть автоматизированной подстановкой учетных данных или просто вытащить из слитых БД.

Источники: Трой Хант и BleepingComputer


Неназванные исследователи передали создателю Have I Been Pwned Трою Ханту базу учетных данных общим весом 122 ГБ. Позже Хант заявил, что в этой БД содержится в общей сложности 361 млн уникальных адресов электронной почты.

Напомним, вчера мы писали, что в Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу» — с сайта open-college[.]ru.

А на прошлой неделе стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru