


В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

В Android-софте Xiaomi File Manager и WPS Office есть баг перезаписи файлов

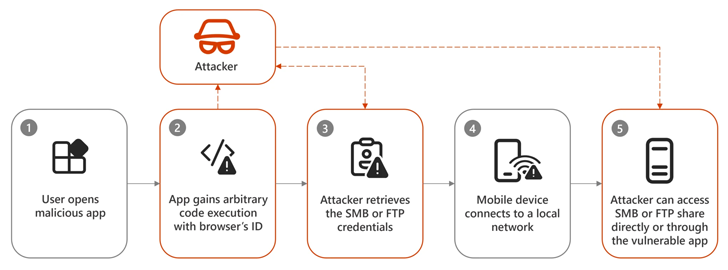
Несколько популярных приложений для Android, доступных в Google Play Store, содержат уязвимость, которой может воспользоваться вредоносный софт для перезаписи произвольных файлов в директории уязвимой программы.

На проблему указала команда Microsoft Threat Intelligence. В отчете Димитриос Валсамарас, один из специалистов, объясняет:

«В зависимости от назначения уязвимого приложения, выявленная брешь может позволить атакующим выполнить произвольный код или выкрасть токен».

В случае успешной эксплуатации злоумышленник получает контроль над поведением уязвимой программы, а скомпрометированные токены может использовать для несанкционированного доступа к аккаунтам жертвы.

Ниже приводим два приложения, в которых содержится описанная брешь. Обратите внимание на количество установок этого софта, оно впечатляет:

  • Xiaomi File Manager (com.mi. Android.globalFileexplorer) — более миллиарда инсталляций;
  • WPS Office (cn.wps.moffice_eng) — более 500 миллионов установок.

Несмотря на то что Android изолирует данные и пространство в памяти для каждого приложения, ошибки в имплементации могут позволить обойти установленные ограничения на запись и чтение внутри домашней директории программы.

«Основанная на провайдере контента модель предоставляет полезный механизм защищенного обмена файлами между приложениями. Тем не менее мы выявили некорректную проверку содержимого получаемого файла. Еще больше настораживает использование имени файла, предоставленного одним из приложений, для кеширования полученного файла внутри директории со внутренними данными другого приложения», — пишет Валсамарас.


В результате первое приложение может подсунуть вредоносную версию класса FileProvider, что позволит переписать критически важные данные в частном пространстве другого приложения.

В сущности, проблема кроется в том, что принимающая программа слепо доверяет вводным данным от отравляющего приложения.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru