


Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

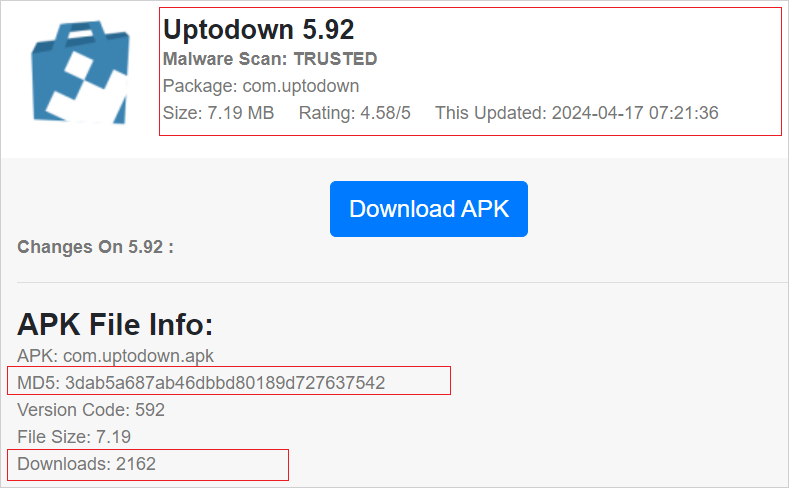
Новый бэкдор, атакующий смартфоны на Android и получивший имя Wpeeper, выдает себя за популярный сторонний магазин приложений Uptodown App Store (насчитывает более 220 млн загрузок). Wpeeper отличается работой в связке со взломанными сайтами на WordPress.

Скомпрометированные веб-ресурсы используются в качестве ретрансляторов для командных серверов (C2), что помогает операторам уйти от детектирования.

Новый вредонос привлек внимание команды QAX XLab 18 апреля 2024 года. На бэкдор исследователи вышли при анализе неизвестного файла ELF, встроенного в APK. В тот момент на этот файл не реагировал ни один из антивирусных движков на площадке VirusTotal.

В отчете специалистов отмечается, что активность Wpeeper резко остановилась 22 апреля, скорее всего, чтобы не «засветиться» и не привлечь внимание исследователей.

Опираясь на данные Google и Passive DNS, команда XLab сделала вывод, что Wpeeper удалось заразить уже тысячи устройств. Однако истинный масштаб кампании по распространению бэкдора пока оценить нельзя.


В атаках Wpeeper особый интерес представляет использование скомпрометированных веб-сайтов на WordPress в качестве точек ретрансляции. Такой подход маскирует местоположение реальных командных серверов.

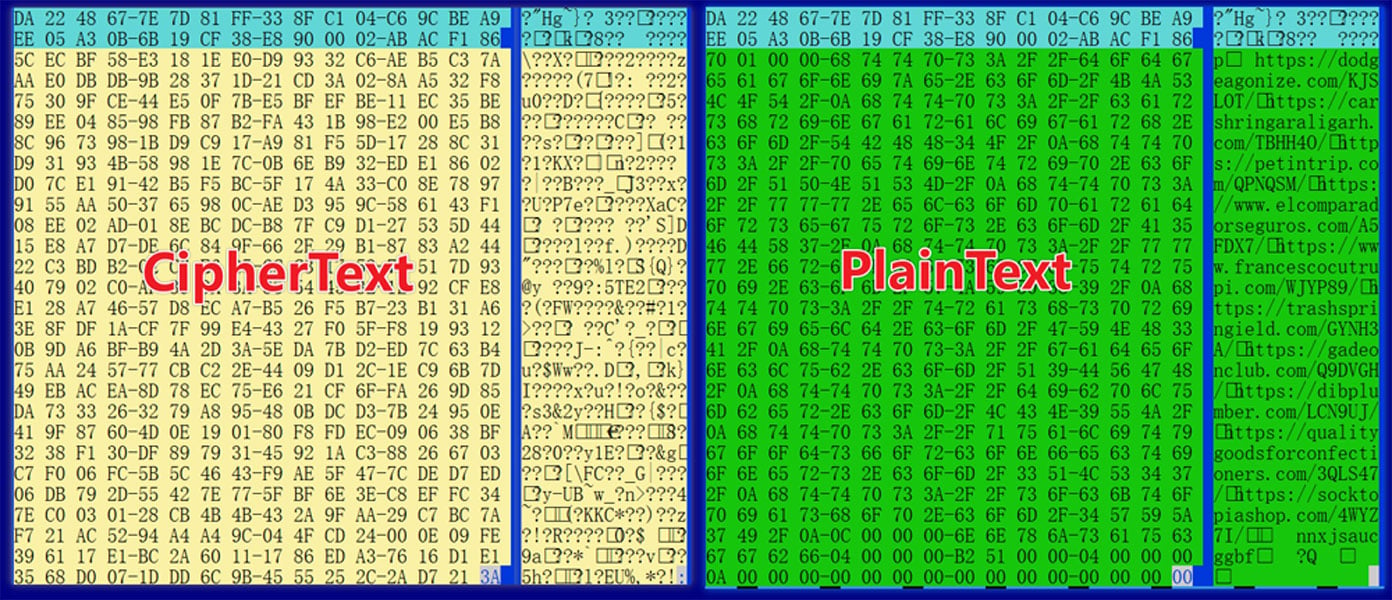
Любые команды, отправленные с C2, проходят через упомянутые ресурсы. Более того, такие команды зашифрованы AES и подписаны с использованием алгоритма ECDSA (задействуется криптография на эллиптических кривых).


Wpeeper может также динамически обновлять C2-серверы, поэтому если один из WordPress-сайтов выпал из схемы, на его место оперативно приходят другие. Основная задача Wpeeper — красть данные жертвы, список функциональных возможностей бэкдора выглядит так:

  1. Вытаскивать данные о зараженном устройстве: сведения об операционной системе и аппаратной составляющей;
  2. Формировать список всех установленных приложений;
  3. Получать новые адреса командных серверов и обновлять список источников;
  4. Регулировать частоту связи с командным сервером;
  5. Получать новый открытый ключ для верификации подписей команд;
  6. Загружать произвольные файлы с C2;
  7. Получать информацию о конкретных файлах, хранящихся на устройстве;
  8. Получать информацию о конкретных директориях на устройстве;
  9. Запускать команды;
  10. 10.Загружать и запускать файлы;
  11. 11.Обновлять вредоносную составляющую;
  12. 12.Удалять бэкдор с устройства;
  13. 13.Загружать файл с конкретного URL и запускать его.
Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru