


Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

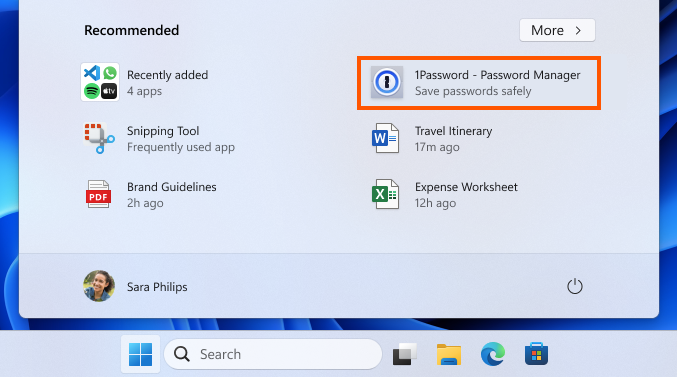
Microsoft включила рекламу в меню «Пуск» в предварительном накопительном обновлении KB5036980 для Windows 11 22H2 и 23H2.

12 дней назад мы писали, что компания работает над добавлением рекламы в меню «Пуск» Windows 11, чтобы пользователи не пропустили «отличные приложения», доступные в Microsoft Store.

Незадолго до этого специалисты Microsoft уже добавили несколько улучшений, таких как группировка недавно установленных приложений и показ часто используемых программ.

В разделе «Рекомендуемые» в меню «Пуск» будут отображаться некоторые приложения в Microsoft Store, которые разрабатывает ограниченный круг девелоперов.

Пользователи могут отказаться от рекламы, отключив опцию «Показывать рекомендации, рекламные акции приложений и многое другое» в разделе «Настройки» > «Персонализация» > «Пуск».


Данное обновление доступно для установки в Windows Update. Пользователям необходимо перейти в «Настройки» и нажать «Проверить наличие обновлений». Так как оно является необязательным, юзерам будет предложено загрузить и установить его, нажав на ссылку.

Пользователи также могут загрузить вручную и установить предварительное накопительное обновление KB5036980 из каталога обновлений Microsoft.

Ещё в ноябре 2022 года Microsoft пыталась продвигать некоторые свои «труды», такие как OneDrive, во всплывающем меню «Пуск».

В марте 2021 года в Проводнике компания также показывала рекламу своих продуктов. Microsofr продвигала Microsoft Edge в меню «Пуск» Windows 10 за год до этого. Однако во время тестирования рекламы Microsoft Teams она случайно сломала и меню «Пуск», и панель задач.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru