


Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Компания Hive Systems провела очередное исследование по взлому паролей методом перебора. На этот раз эксперты сосредоточились на алгоритме Bcrypt.

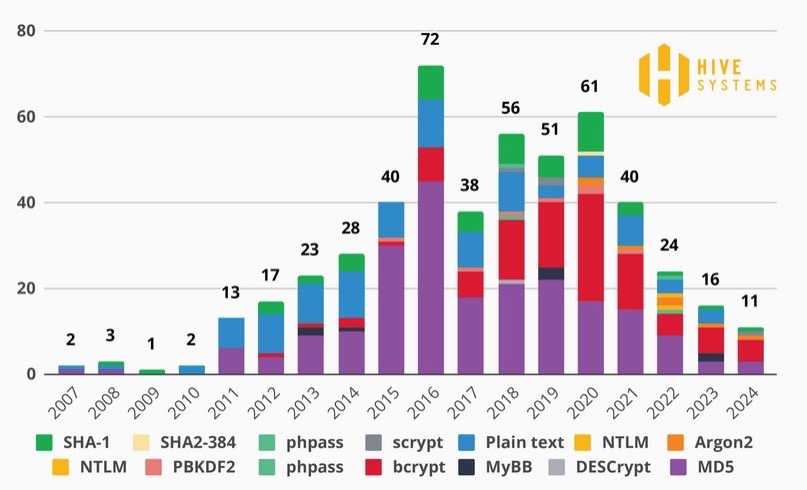
Специализирующаяся на кибербезопасности Hive Systems уже несколько лет тестирует взлом паролей с помощью брутфорс-атак. Всё это время объектом исследования были пароли, зашифрованные с помощью широко используемого алгоритма MD5, хеши которого во многих случаях легко «пробить».

Однако организации все чаще стали обращаться к более безопасным алгоритмам, таким как Bcrypt, который стал самым популярным за последние годы.


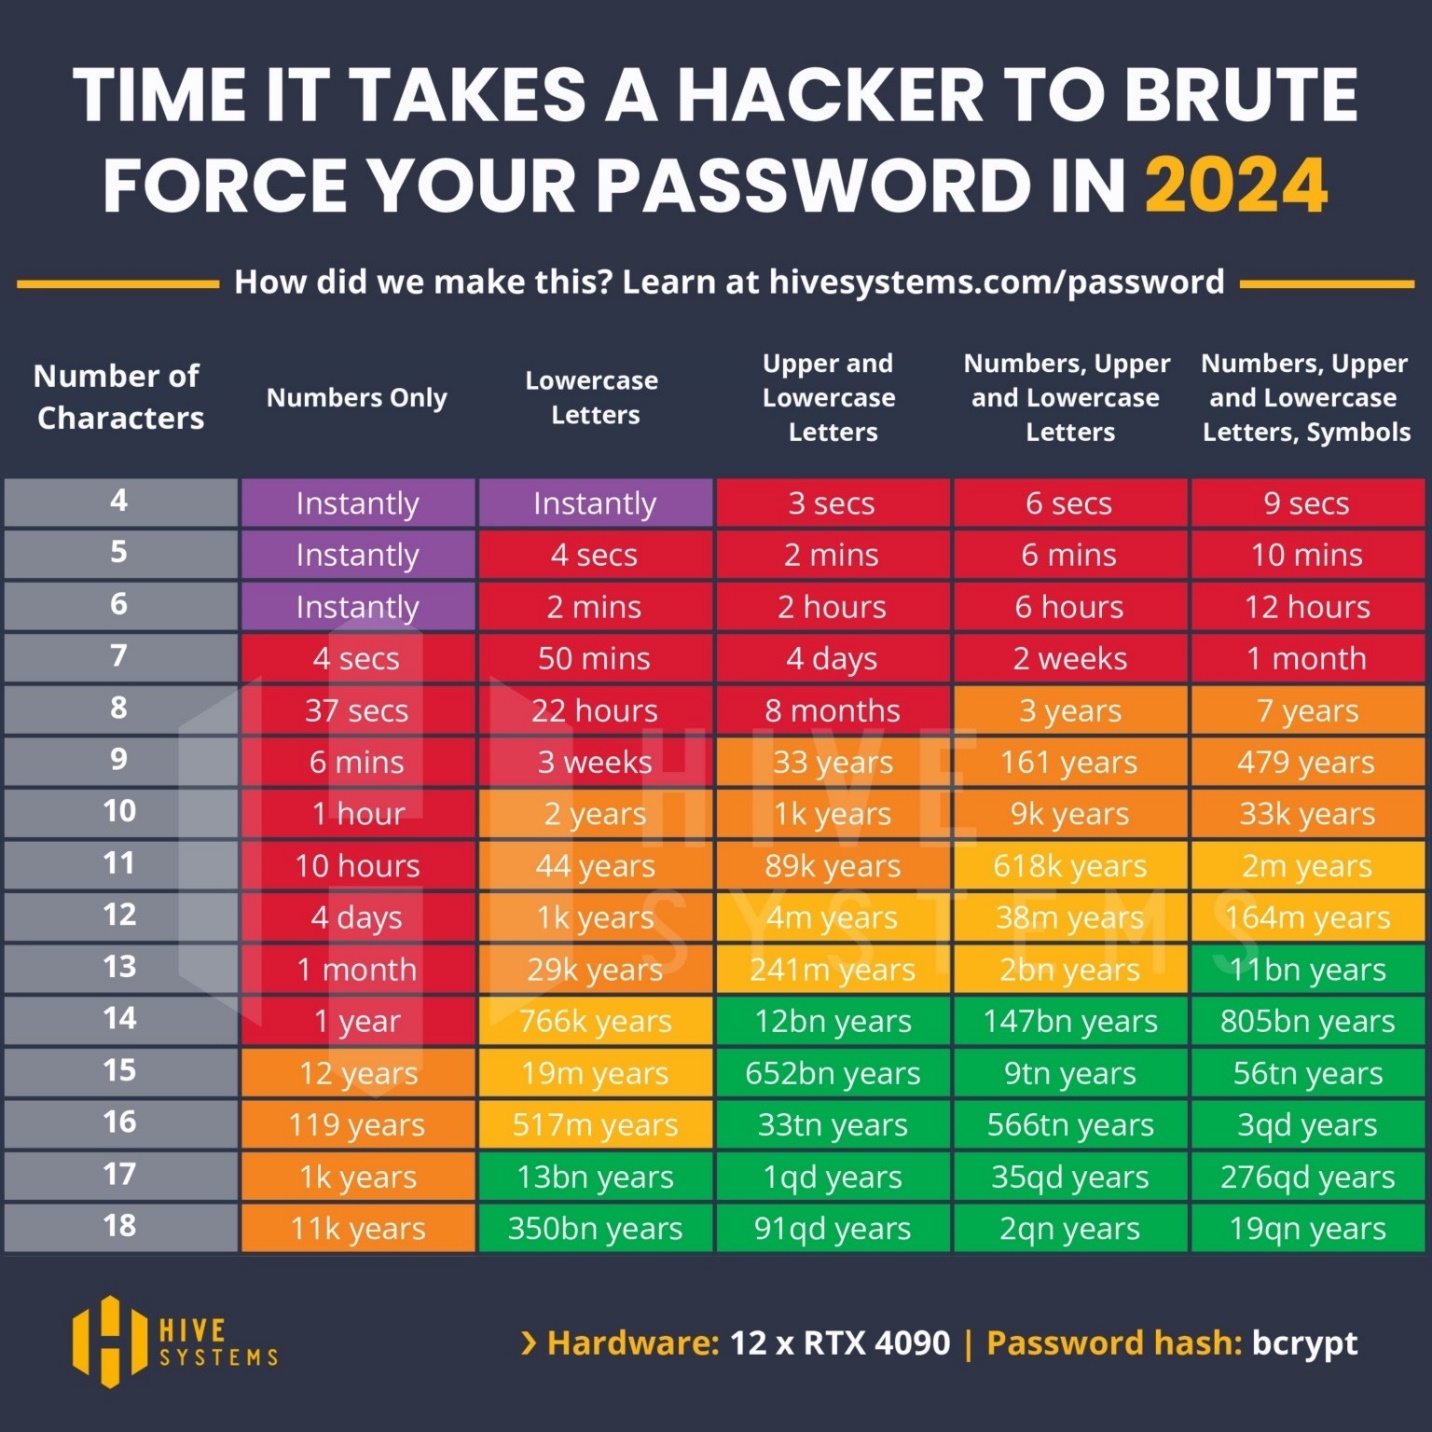
Именно поэтому компания Hive решила сместить фокус и попробовать хеши паролей Bcrypt на зубок, используя десяток графических процессоров NVIDIA GeForce RTX 4090.

Исследования показали, что пароли длинной 7 символов и короче могут быть взломаны в течение нескольких часов. Эти результаты заметно отличаются, ведь в прошлогодних тестах слабые пароли из 11 символов, зашифрованные с помощью MD5, были взломаны мгновенно. Такой же пароль, состоящий из 11 символов, в алгоритме Bcrypt взламывается за 10 часов.

Компания утверждает, что надежные пароли (содержащие цифры, заглавные и строчные буквы, символы) и относительно стойкие пароли (содержащие заглавные и строчные буквы) довольно трудно взломать, если их длина превышает восемь символов. На взлом таких паролей, защищенных Bcrypt, уходят месяцы или годы.

В ходе исследования специалисты получали хеш, связанный со случайно сгенерированным паролем, и пытались его взломать. В Hive отметили, что пароли, сгенерированные неслучайным образом, взламываются гораздо легче и быстрее, поскольку люди достаточно предсказуемы.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru