


Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Компания Hive Systems провела очередное исследование по взлому паролей методом перебора. На этот раз эксперты сосредоточились на алгоритме Bcrypt.

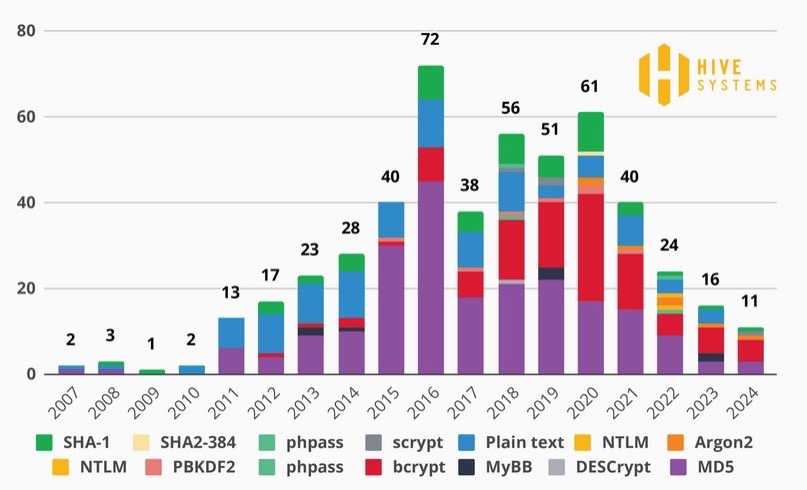
Специализирующаяся на кибербезопасности Hive Systems уже несколько лет тестирует взлом паролей с помощью брутфорс-атак. Всё это время объектом исследования были пароли, зашифрованные с помощью широко используемого алгоритма MD5, хеши которого во многих случаях легко «пробить».

Однако организации все чаще стали обращаться к более безопасным алгоритмам, таким как Bcrypt, который стал самым популярным за последние годы.


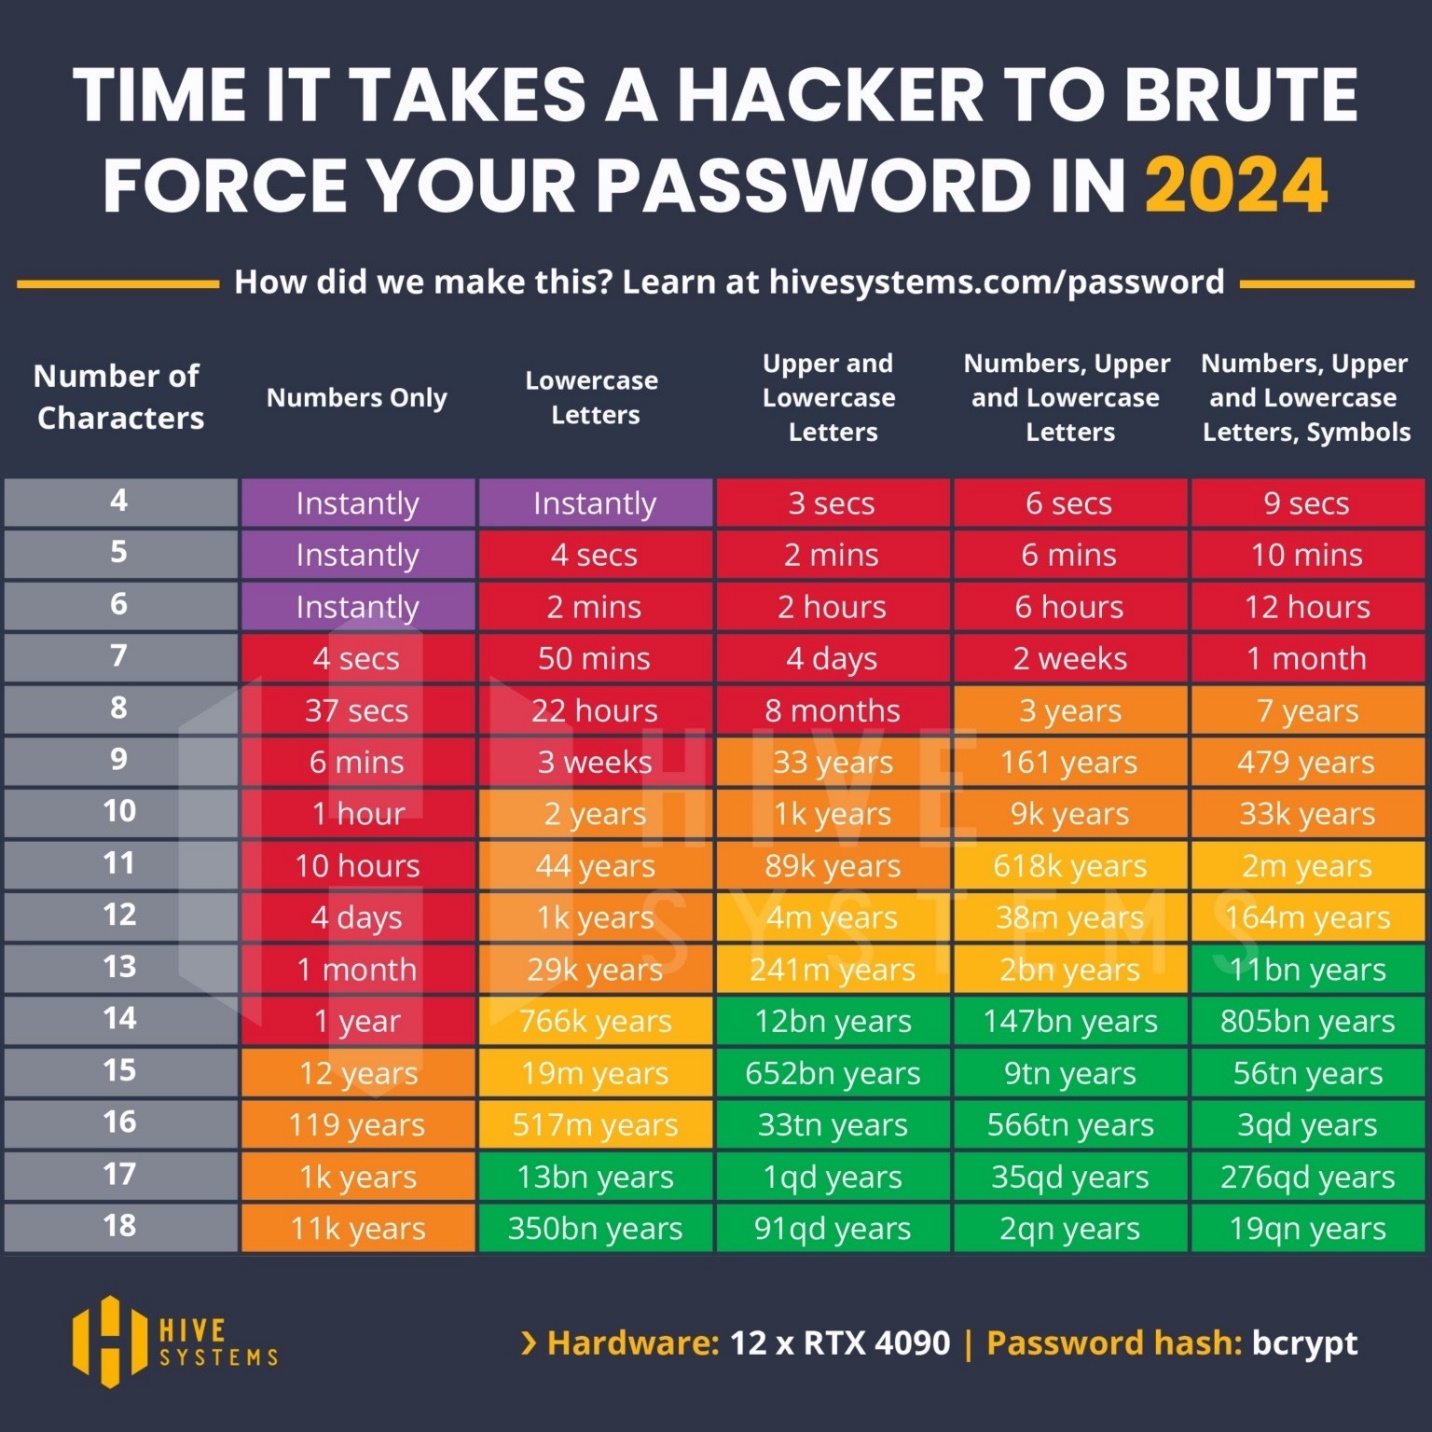
Именно поэтому компания Hive решила сместить фокус и попробовать хеши паролей Bcrypt на зубок, используя десяток графических процессоров NVIDIA GeForce RTX 4090.

Исследования показали, что пароли длинной 7 символов и короче могут быть взломаны в течение нескольких часов. Эти результаты заметно отличаются, ведь в прошлогодних тестах слабые пароли из 11 символов, зашифрованные с помощью MD5, были взломаны мгновенно. Такой же пароль, состоящий из 11 символов, в алгоритме Bcrypt взламывается за 10 часов.

Компания утверждает, что надежные пароли (содержащие цифры, заглавные и строчные буквы, символы) и относительно стойкие пароли (содержащие заглавные и строчные буквы) довольно трудно взломать, если их длина превышает восемь символов. На взлом таких паролей, защищенных Bcrypt, уходят месяцы или годы.

В ходе исследования специалисты получали хеш, связанный со случайно сгенерированным паролем, и пытались его взломать. В Hive отметили, что пароли, сгенерированные неслучайным образом, взламываются гораздо легче и быстрее, поскольку люди достаточно предсказуемы.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru