


Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

На протяжении пяти лет киберпреступники использовали антивирус eScan для заражения пользователей сложной вредоносной программой. Проблема заключалась в том, что eScan доставлял обновления по HTTP.

На интересную киберкампанию обратили внимание специалисты чешского антивирусного гиганта Avast. Как уточнили исследователи, киберпреступники устанавливали в системы жертв сложный бэкдор.

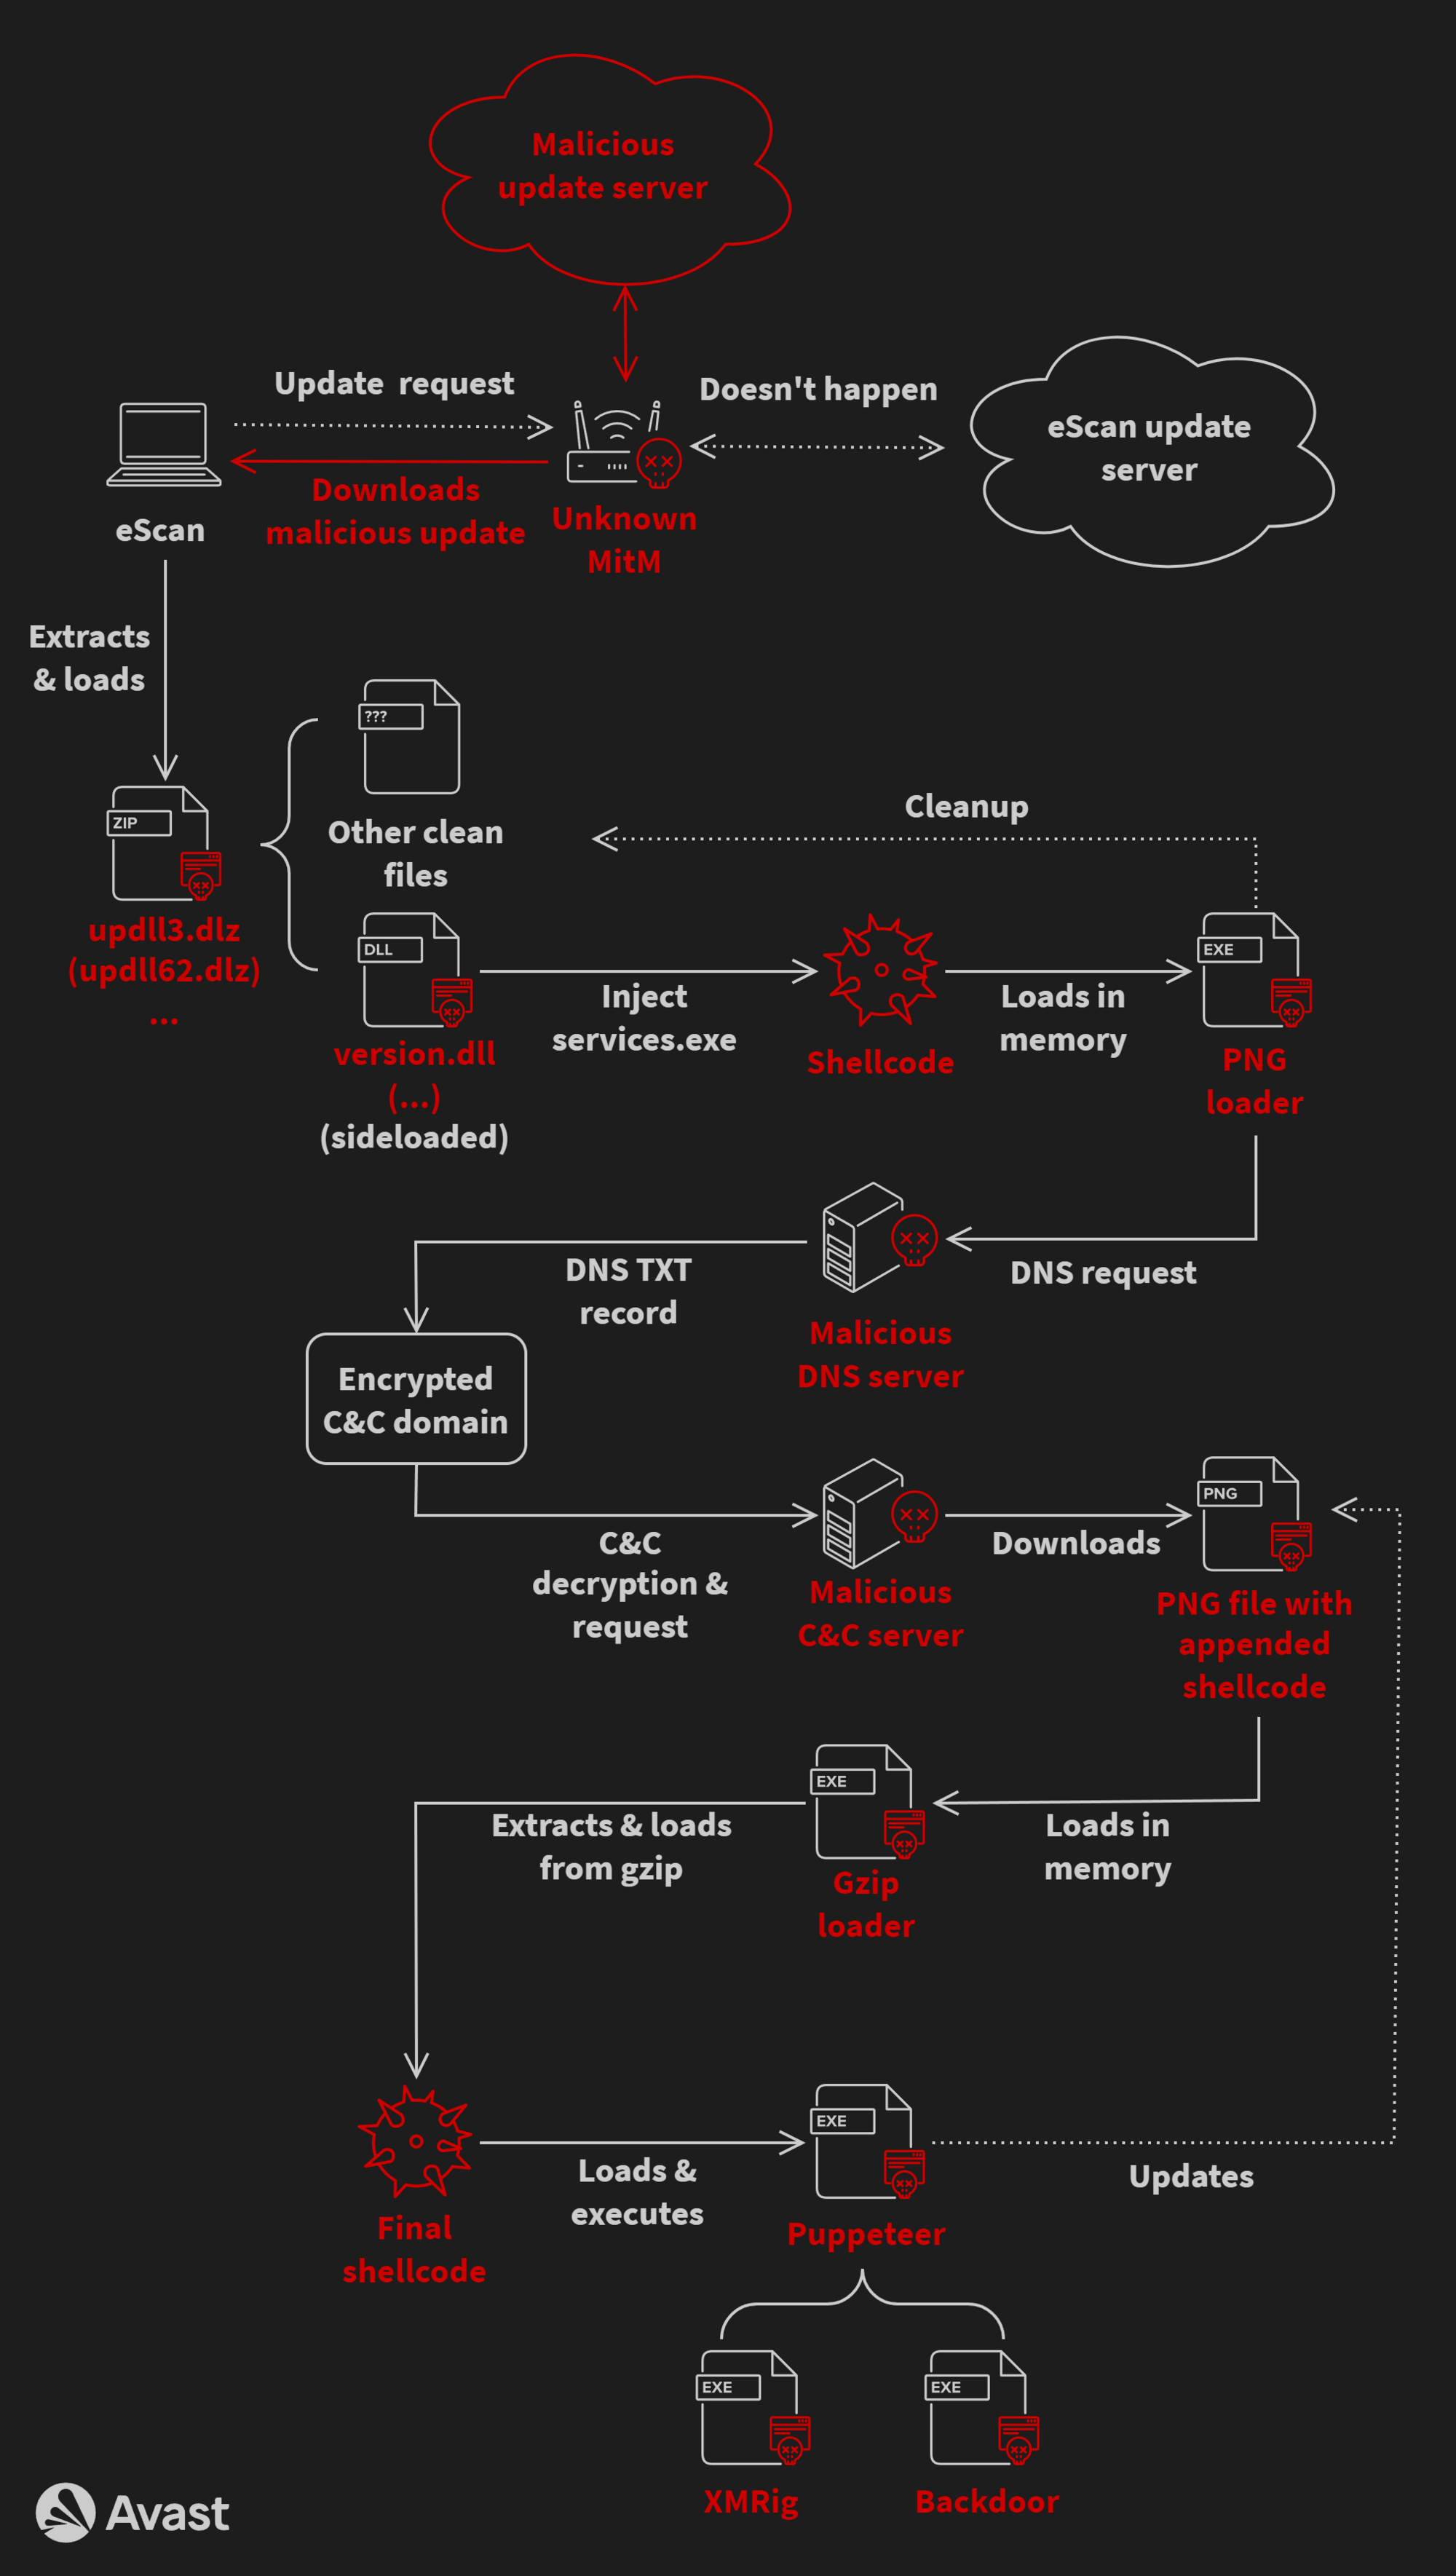
По сути, атакующие провернули классическую схему «человек посередине» (man-in-the-middle, MiitM), подменив легитимные обновления антивирусного движка eScan вредоносным файлом.

Интересно, что разработчики защитного продукта использовали HTTP для доставки обновлений как минимум с 2019 года. Это дало возможность злоумышленникам подсовывать людям бэкдор GuptiMiner.

Специалисты Avast уведомили как команду eScan, так и Индийскую компьютерную группу реагирования на чрезвычайные ситуации (CERT). 31 июля 2023 года представители eScan отчитались в устранении проблемы.

Что касается операторов GuptiMiner, они сначала использовали метод перехвата DLL и кастомный DNS-сервер, который позволял использовать имена легитимных доменов. Чуть позже злоумышленники переключились на технику маскировки IP-адреса.

В некоторых случаях вредоносный код прятался в графических изображениях (стеганография), чтобы затруднить его детектирование. Ряд вариантов бэкдора устанавливал кастомный корневой TLS-сертификат. Иногда через обновления eScan к пользователям попадал майнер XMRig.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru